Chrome veröffentlicht ein Update für seine Desktop-Versionen. Das Update enthält 15 Sicherheitskorrekturen, von denen zwei kritische Pufferüberlauf- Schwachstellen beheben.
Der stabile Kanal wurde auf 151.0.7922.169/.170 aktualisiert für Windows Und Mac und 151.0.7922.169 für Linux.
So aktualisieren Sie Ihr System Chrome
Wenn Sie nicht warten möchten, bis das Update bei Ihnen eintrifft, können Sie es ganz einfach manuell installieren.
Die einfachste Option ist, dies zu erlauben. Chrome Die Aktualisierung erfolgt automatisch. Es kann jedoch vorkommen, dass Sie mit den Aktualisierungen in Verzug geraten, wenn Sie Ihren Browser nie schließen oder wenn etwas schiefgeht, beispielsweise eine Erweiterung, die die Aktualisierung verhindert.
Um manuell zu aktualisieren, klicken Sie auf das Menü „Mehr“ (drei Punkte) und gehen Sie dann zu „Einstellungen“ > „Über Chrome . Falls ein Update verfügbar ist, Chrome Der Download startet automatisch. Neustart. Chrome Schließen Sie das Update ab, dann sind Sie vor diesen Sicherheitslücken geschützt.
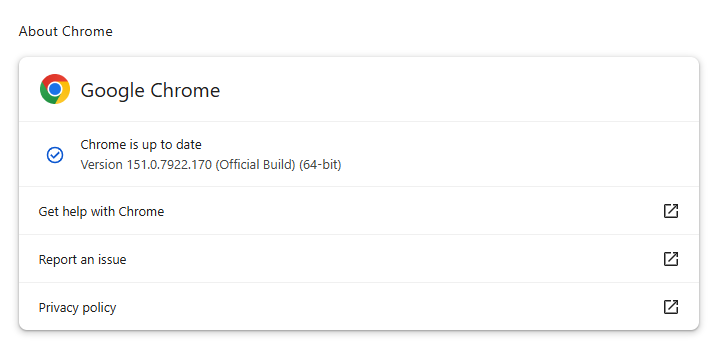
Eine Erklärung des Versionsnummerierungssystems und eine Schritt-für-Schritt-Anleitung finden Sie in unserem Leitfaden: So aktualisieren Sie Chrome auf jedem Betriebssystem .
Technische Einzelheiten
Wie bereits erwähnt, handelt es sich bei den beiden in diesem Update als kritisch eingestuften Sicherheitslücken um Pufferüberlauffehler.
Ein Pufferüberlauf ist eine Art Software-Schwachstelle, die auftritt, wenn ein Speicherbereich innerhalb einer Softwareanwendung seine Adressgrenze erreicht und in einen angrenzenden Speicherbereich schreibt. In Exploits werden häufig der Stack und der Heap als Ziele für Pufferüberläufe angegriffen.
Die erste Schwachstelle ist unter CVE-2026-76034 bekannt und wurde in WebGL (Web Graphics Library) entdeckt. WebGL ist eine JavaScript-Programmierschnittstelle (API), die es Webbrowsern ermöglicht, interaktive 2D- und 3D-Grafiken flüssig darzustellen. Ein Angreifer kann diese Schwachstelle ausnutzen, um über eine manipulierte HTML-Seite beliebigen Code außerhalb der Sandbox auszuführen.
Die zweite kritische Schwachstelle ist unter CVE-2026-76036 bekannt und befindet sich in Dawn, der zugrundeliegenden Open-Source-Bibliothek, die den WebGPU- Standard implementiert. Dawn fungiert als Schnittstelle, die es Webanwendungen ermöglicht, direkt mit der Grafikhardware des Computers zu kommunizieren. Diese Schwachstelle erlaubt es einem Angreifer außerdem, über eine manipulierte HTML-Seite beliebigen Code außerhalb der Sandbox auszuführen.
Chrome Schwachstellen, die die Ausführung von Remote-Code außerhalb der Browser-Sandbox ermöglichen, sind für Angreifer besonders wertvoll, da sie den Besuch einer bösartigen oder kompromittierten Website in eine direkte Codeausführung auf dem zugrunde liegenden Betriebssystem verwandeln können, oft ohne dass zusätzliche Ausnutzungsschritte erforderlich sind.
Die Sandbox beschränkt normalerweise den Zugriff eines kompromittierten Renderer-Prozesses auf Dateien, Geräte und andere sensible Systemressourcen. Durch deren Umgehung erweitert sich die Fähigkeit eines Angreifers erheblich, Daten zu stehlen, sich dauerhaft einzunisten, Schadsoftware zu verbreiten oder sich in einer Unternehmensumgebung weiter auszubreiten.
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersicherheitsrisiken sollten niemals über die Schlagzeile hinausgehen. Schützen Sie Ihre Geräte vor Bedrohungen, indem Sie Malwarebytes noch heute herunterladen .