Chrome veröffentlicht ein Update für seinen Desktop-Browser. Das Update enthält 230 Sicherheitskorrekturen, von denen eine bekanntermaßen aktiv ausgenutzt wird .
Der stabile Kanal wurde auf 153.0.8010.36/.37 aktualisiert für Windows Und Mac und 153.0.8010.36 für Linux.
So aktualisieren Sie Ihr System Chrome
Wenn Sie nicht warten möchten, bis das Update bei Ihnen eintrifft, können Sie es ganz einfach manuell installieren.
Die einfachste Option ist, dies zu erlauben. Chrome Die Aktualisierung erfolgt automatisch. Es kann jedoch vorkommen, dass Sie mit den Aktualisierungen in Verzug geraten, wenn Sie Ihren Browser nie schließen oder wenn etwas schiefgeht, beispielsweise eine Erweiterung, die die Aktualisierung verhindert.
Um manuell zu aktualisieren, klicken Sie auf das Menü „Mehr“ (drei Punkte) und gehen Sie dann zu „Einstellungen“ > „Über Chrome . Falls ein Update verfügbar ist, Chrome Der Download startet automatisch. Neustart. Chrome Schließen Sie das Update ab, dann sind Sie vor diesen Sicherheitslücken geschützt.
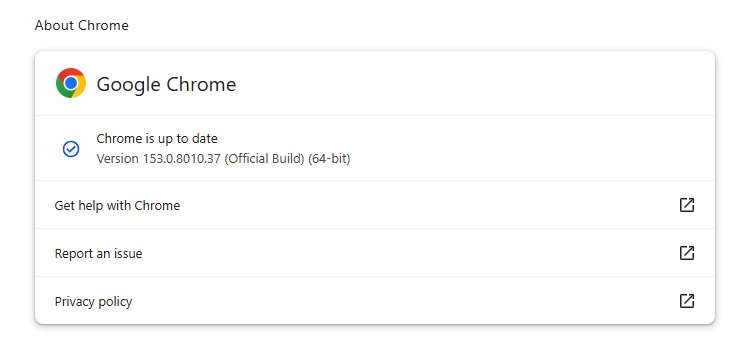
Eine Erklärung des Versionsnummerierungssystems und eine Schritt-für-Schritt-Anleitung finden Sie in unserem Leitfaden: So aktualisieren Sie Chrome auf jedem Betriebssystem .
Technische Einzelheiten
Die aktiv ausgenutzte Schwachstelle ist unter CVE-2026-87491 registriert. Laut Beschreibung handelt es sich um eine Schreiblücke außerhalb des zulässigen Speicherbereichs. Chrome Die V8-Engine könnte es einem entfernten Angreifer ermöglichen, über eine präparierte HTML-Seite beliebigen Code innerhalb der Sandbox des Browsers auszuführen.
Das bedeutet, der Fehler wurde in folgendem Teil gefunden: Chrome Diese Webseite führt JavaScript aus. Eine bösartige Webseite könnte dies ausnutzen, indem sie jemanden dazu bringt, eine speziell präparierte Webseite zu laden, was Folgendes verursacht: Chrome Die JavaScript-Engine von s wird so manipuliert, dass sie den Speicher fehlerhaft verarbeitet und vom Angreifer ausgewählte Anweisungen ausführt. Diese Anweisungen würden zunächst innerhalb von Chrome Die Sicherheits-Sandbox wird nicht mit uneingeschränktem Zugriff auf das gesamte Gerät verwendet.
Chrome Die Sandbox von [Name des Unternehmens] soll den Zugriff dieses Codes auf das restliche Gerät einschränken. Dennoch ist die Sicherheitslücke gravierend, da sie Angreifern einen Einstiegspunkt bietet, indem sie ein Ziel dazu bringen, eine schädliche Webseite aufzurufen. E-Mails nutzen diese Sicherheitslücke wahrscheinlich nicht aus, da die meisten seriösen E-Mail-Clients eingehenden HTML-Code vor der Anzeige bereinigen. Sie entfernen oder deaktivieren aktive Webfunktionen, die es einem Absender ermöglichen würden, Code im Posteingang auszuführen, wie beispielsweise JavaScript. Eine E-Mail könnte jedoch einen Link enthalten, der den Empfänger auf eine schädliche Webseite weiterleitet.
Neben dieser Sicherheitslücke mittleren Schweregrades behebt das Update fünf kritische Sicherheitslücken, von denen vier in WebGL (Web Graphics Library) gefunden wurden. WebGL ist eine JavaScript-Programmierschnittstelle, die zur Darstellung interaktiver 2D- und 3D-Grafiken direkt im Browser ohne zusätzliche Plugins verwendet wird.
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Blockiert automatisch Phishing-Seiten und schädliche Websites. Kostenlos, Installation mit einem Klick. Zum Browser hinzufügen →