Am 13. und 14. Oktober veröffentlichte Google mehrere Chrome Updates .
Die meisten Nutzer sind online Chrome Der stabile Kanal von 's. Das Desktop-Update bringt Chrome auf Version 155.0.8059.79/.80 für Windows und Mac sowie auf Version 155.0.8059.79 für Linux . Das Update enthält 37 Sicherheitskorrekturen, darunter sieben kritische.
Am selben Tag veröffentlichte Google die Version 155.0.8059.79 für Android . Sie ist möglicherweise noch nicht für alle Nutzer im Google Play Store verfügbar, aber behalten Sie sie im Auge. Laut Google enthält sie auch Stabilitäts- und Leistungsverbesserungen.
Die Aktualisierungen werden in den kommenden Tagen und Wochen veröffentlicht.
So aktualisieren Sie Chrome
Am einfachsten ist es, Chrome automatische Aktualisierung Chrome überlassen. Allerdings kann es passieren, dass du bei den Updates ins Hintertreffen gerätst, wenn du deinen Browser nie schließt oder wenn etwas schiefgeht, beispielsweise wenn eine Erweiterung die Aktualisierung verhindert.
Wenn Sie nicht warten möchten, bis das Update bei Ihnen verfügbar ist, können Sie es ganz einfach manuell aktualisieren. Öffnen Sie dazu „Über Google Chrome . Chrome Einstellungen oder Hilfemenü. Chrome Es wird nach Aktualisierungen gesucht. Falls eine Aktualisierung verfügbar ist, klicken Sie auf „Neu starten“ , um sie anzuwenden.
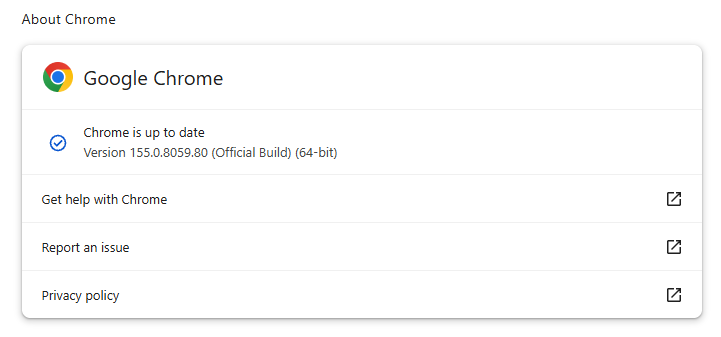
Eine Erklärung des Versionsnummerierungssystems und eine Schritt-für-Schritt-Anleitung finden Sie in unserem Leitfaden: So aktualisieren Sie Chrome auf jedem Betriebssystem .
Technische Einzelheiten
Einige der Sicherheitskorrekturen verdienen einen genaueren Blick.
Schutz für Ihr Mobilgerät – überall und jederzeit.
Die erste Schwachstelle wird unter CVE-2026-110152 geführt, einem Pufferüberlauf in ANGLE von Google. Chrome An Android Es könnte einem entfernten Angreifer ermöglichen, über eine präparierte HTML-Seite beliebigen Code außerhalb der Sandbox auszuführen.
WINKEL ist Chrome Die Grafikübersetzungsschicht kann betroffen sein. Ein Pufferüberlauf tritt auf, wenn ein Programm mehr Daten in einen Speicherbereich schreibt, als dieser aufnehmen kann, und dabei Daten im angrenzenden Speicher überschreibt. Ein Angreifer kann dies ausnutzen , um den anfälligen Prozess zur Ausführung von Schadcode zu veranlassen.
Chrome Schwachstellen, die die Ausführung von Remote-Code außerhalb der Browser-Sandbox ermöglichen, sind für Angreifer besonders wertvoll, da sie den Besuch einer bösartigen oder kompromittierten Website in direkt auf dem zugrunde liegenden Betriebssystem ausgeführten Code umwandeln können, oft ohne dass zusätzliche Ausnutzungsschritte erforderlich sind.
Dann entdeckte ich zwei Use-After-Free-Schwachstellen in der PDF-Komponente. CVE-2026-110136 (kritisch) ermöglicht es einem Angreifer, über eine manipulierte HTML-Seite beliebigen Code außerhalb der Sandbox auszuführen. CVE-2026-110147 (hoch) ermöglicht es einem Angreifer, über eine manipulierte HTML-Seite beliebigen Code innerhalb der Sandbox auszuführen.
Eine Use-After-Free-Schwachstelle tritt auf, wenn ein Programm versucht, auf einen Speicherbereich zuzugreifen, nachdem dieser bereits freigegeben wurde. Dies kann zu Abstürzen führen oder in manchen Fällen einem Angreifer ermöglichen, eigenen Code auszuführen.
Innerhalb der Sandbox läuft der Schadcode in einer eingeschränkten, abgeschotteten Umgebung, die den Zugriff auf den Rest Ihres Geräts beschränkt. Dadurch wird der Aktionsradius des Angreifers eingeschränkt, da er auf den Browser beschränkt ist. Dies reduziert die Auswirkungen im Vergleich zu Code, der außerhalb der Sandbox ausgeführt wird. Angreifer nutzen jedoch häufig mehrere Sicherheitslücken aus, um die Sandbox zu umgehen und einen schwerwiegenderen Angriff durchzuführen. Der Begriff beschreibt also eine wichtige Sicherheitsbeschränkung, bedeutet aber nicht, dass die Sicherheitslücke harmlos ist.
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Phishing-Seiten und bösartige Websites automatisch. Kostenlos und mit nur einem Klick zu installieren. Zu Ihrem Browser hinzufügen →