Microsofts Patch-Tuesday-Update im Oktober behebt rekordverdächtige 1.413 Sicherheitslücken , darunter eine aktiv ausgenutzte Windows Eine Zero-Day-Schwachstelle bei Shell und zwei weitere öffentlich bekannt gewordene Sicherheitslücken.
Gerade als man dachte, der bisherige Rekord würde eine Weile Bestand haben, veröffentlicht Microsoft erneut das größte monatliche Patch-Tuesday-Update. Microsoft erklärte, dass der verstärkte Einsatz von KI zur Erkennung und Behebung von Sicherheitslücken dazu führe, dass Nutzer mit mehr Fehlerbehebungen in den monatlichen Updates rechnen können.
So installieren Sie Patches und überprüfen, ob Sie geschützt sind
Diese Updates beheben Sicherheitsprobleme und tragen dazu bei, Ihr System zu schützen. Windows PC geschützt. So stellen Sie sicher, dass Ihr System auf dem neuesten Stand ist:
- Klicken Sie auf die Schaltfläche „Start“ und öffnen Sie dann die Einstellungen .
- Select Windows Select (in der Regel unten im Menü auf der linken Seite).
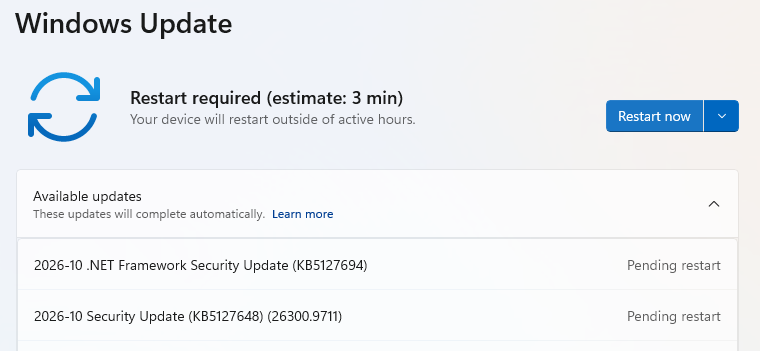
- Klicken Prüfen Sie auf AktualisierungenDie Windows sucht nach den neuesten Sicherheitsupdates. Wenn Sie diese Option aktiviert haben, ... Erhalten Sie die neuesten Updates, sobald sie verfügbar sind unter Weitere OptionenMöglicherweise werden Sie aufgefordert, den Computer sofort neu zu starten, um das Update abzuschließen.
- Andernfalls fahren Sie mit dem nächsten Schritt fort.
- Falls Updates verfügbar sind, werden diese automatisch heruntergeladen. Sobald sie verfügbar sind, klicken Sie auf „Installieren“ oder, falls Sie dazu aufgefordert werden , auf „Jetzt neu starten“ . Ihr Computer muss möglicherweise neu gestartet werden, um das Update abzuschließen.
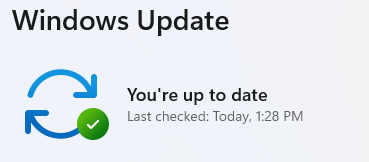
- Kehren Sie nach dem Neustart zuWindows zurück und überprüfen Sie es erneut. Wenn dort„Sie sind auf dem neuesten Stand“ angezeigt wird, ist alles in Ordnung.
Technische Einzelheiten
Wie üblich haben wir einige Schwachstellen ausgewählt, um Leser, die an den technischen Details interessiert sind, hervorzuheben.
Wir beginnen mit der aktiv ausgenutzten Schwachstelle, die unter CVE-2026-96951 ( CVSS-Wert 8,8 von 10) geführt wird. Windows Sicherheitslücke zur Umgehung der Shell-Sicherheitsfunktion.
Die Sicherheitsfunktion, die es umgehen kann, ist der Mark of the Web (MOTW)-Schutz, der Benutzer vor potenziell unsicheren heruntergeladenen Dateien warnen kann.
Für eine erfolgreiche Ausnutzung ist die Interaktion des Nutzers erforderlich. Beispielsweise könnte der Angreifer bei einem E-Mail- oder Instant-Messaging-Angriff dem Zielnutzer eine speziell präparierte Datei senden, die die Sicherheitslücke ausnutzt . Der Nutzer müsste dann jedoch auf einen Link klicken oder einen Anhang öffnen.
Eine weitere Sicherheitslücke, die im Auge behalten werden sollte, ist CVE-2026-108398 (CVSS-Wert 8,8 von 10). Hierbei ermöglicht ein nicht vertrauenswürdiger Suchpfad im .NET Framework einem autorisierten Angreifer, eine Sicherheitsfunktion lokal zu umgehen. Die umgangene Funktion ist Windows Die Defender Application Control (WDAC)-Schwachstelle könnte dazu führen, dass nicht autorisierte Anwendungen auf Zielsystemen ausgeführt werden. Diese Schwachstelle wurde vor der Veröffentlichung des Patches öffentlich bekannt gegeben.
Eine weitere öffentlich bekannte Schwachstelle ist CVE-2026-92707 (CVSS-Wert 5,3 von 10). Diese Schwachstelle ermöglicht es einem nicht authentifizierten Angreifer, den Speicher betroffener Anwendungen, die speziell präparierte MessagePack-Daten verarbeiten, vollständig zu erschöpfen. MessagePack-CSharp ist eine Softwarekomponente, die Anwendungen beim Packen und Entpacken von Daten in einem kompakten Format unterstützt und so die Speicherung und den Austausch von Informationen effizienter gestaltet. Das Risiko einer solchen Schwachstelle hängt davon ab, wie ein Dienst die Bibliothek zum Packen und Entpacken der Informationen verwendet.
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersecurity-Risiken sollten nie über eine Schlagzeile hinausgehen. Laden Sie noch heute Malwarebytes herunter, um Bedrohungen von Ihren Geräten fernzuhalten.