Am 11. November veröffentlichte Google ein Sicherheitsupdate für den stabilen Kanal von Chrome . Windows , Mac und Linux. Das Update wird in den kommenden Tagen und Wochen ausgerollt.
Die meisten Nutzer sind online Chrome Der stabile Kanal von 's. Das Desktop-Update bringt Chrome Die Versionen 157.0.8103.78/.79 für Windows und Mac sowie 157.0.8103.78 für Linux wurden aktualisiert . Das Update enthält 83 Sicherheitskorrekturen, von denen fünf als kritisch – die höchste Prioritätsstufe – eingestuft sind. Es erschien nur zwei Tage nach dem vorherigen Update.
So aktualisieren Sie Ihr System Chrome
Die einfachste Option ist, dies zu erlauben. Chrome Die Aktualisierung erfolgt automatisch. Es kann jedoch vorkommen, dass Sie mit den Aktualisierungen in Verzug geraten, wenn Sie Ihren Browser nie schließen oder wenn etwas schiefgeht, beispielsweise eine Erweiterung, die die Aktualisierung verhindert.
Wenn Sie nicht warten möchten, bis das Update bei Ihnen verfügbar ist, können Sie es manuell aktualisieren. Öffnen Sie dazu „Über Google Chrome . Chrome 's Einstellungen oder Hilfemenü . Chrome Das System prüft auf Aktualisierungen und lädt alle verfügbaren Updates herunter. Klicken Sie gegebenenfalls auf „Neu starten“ , um die Aktualisierung anzuwenden.
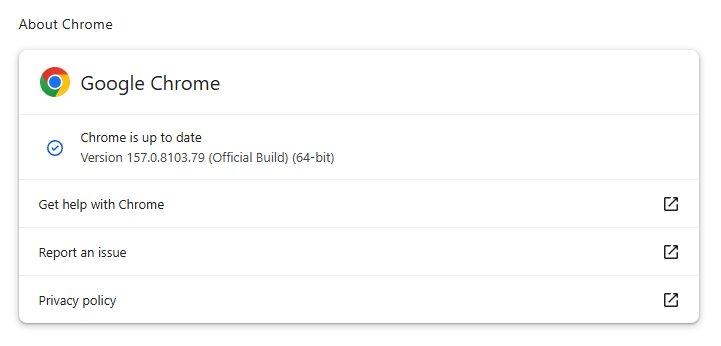
Eine Erklärung des Versionsnummerierungssystems und eine Schritt-für-Schritt-Anleitung finden Sie in unserem Leitfaden: So aktualisieren Sie Chrome auf jedem Betriebssystem .
Technische Einzelheiten
Da es sich bei allen fünf in diesem Update behobenen kritischen Sicherheitslücken um Use-After-Free-Schwachstellen handelt, wollen wir uns genauer ansehen, wodurch diese Art von Sicherheitslücke verursacht wird.
Eine Use-After-Free-Schwachstelle (UAF-Schwachstelle) tritt auf, wenn Software auf Speicher zugreift, nachdem sie diesen zur Wiederverwendung freigegeben hat. Das Programm besitzt zwar noch eine Referenz auf die alte Speicheradresse, das ursprüngliche Objekt ist jedoch ungültig, und möglicherweise belegt nun etwas anderes diesen Speicherplatz.
Ein solcher verbleibender Verweis wird als „hängender Zeiger“ bezeichnet und entsteht durch einen Fehler bei der Verwaltung der Verfügbarkeit eines Objekts. Ein Teil eines Programms gibt ihn möglicherweise frei, während ein anderer Teil ihn noch benötigt. Dies kann durch unklare Besitzverhältnisse, fehlerhafte Fehlerbehandlung oder ein Timing-Problem zwischen gleichzeitig ausgeführten Aufgaben verursacht werden.
Die Folgen reichen von Abstürzen und Datenbeschädigung bis hin zu Informationslecks und in manchen Fällen sogar zur Ausführung von Angreifer-Code. Die gefährliche Möglichkeit besteht darin, dass ein Angreifer Einfluss darauf nehmen kann, was das freigegebene Objekt ersetzt, und das Programm anschließend dazu bringt, diese Ersetzung als legitime Daten oder Anweisungen für das weitere Vorgehen zu behandeln.
Das erklärt, warum UAF-Schwachstellen als kritisch eingestuft werden können. Die Bezeichnung beschreibt jedoch eine Klasse von Speicherverwaltungsfehlern und kein garantiertes Ergebnis: Die tatsächlichen Auswirkungen hängen von der betroffenen Komponente, der Zuverlässigkeit der Ausnutzung des Fehlers durch einen Angreifer und den vorhandenen Schutzmechanismen ab.
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Blockiert automatisch Phishing-Seiten und schädliche Websites. Kostenlos, Installation mit einem Klick. Zum Browser hinzufügen →