Der November-Patch-Dienstag von Microsoft behebt mehr als 1.000 Microsoft-Sicherheitslücken , darunter eine Outlook-Schwachstelle, die Angreifer bereits ausnutzen, um Authentifizierungsinformationen zu stehlen.
Mit diesem Release werden außerdem 48 kritische Sicherheitslücken behoben, die die Ausführung von Remote-Code (RCE) ermöglichten und es Angreifern erlaubten, Code auf betroffenen Rechnern auszuführen, in einigen Fällen sogar ohne Benutzerinteraktion.
Während Windows Durch die Updates werden viele der Sicherheitslücken dieses Monats behoben. Leser sollten auch nach Office-Updates suchen : Die ausgenutzte Outlook-Schwachstelle wird durch die betroffenen Office-Produkte behoben.
Befolgen Sie dazu diese Anweisungen:
- Öffnen Sie eine Office-Anwendung, z. B. Word.
- Gehen Sie zu Datei > Konto . In Outlook wird dies möglicherweise als Office-Konto angezeigt.
- Unter Produktinformationen wählen Sie Aktualisierungsoptionen > Jetzt aktualisieren .
- Aktivieren Sie gegebenenfalls zuerst die Option „Updates aktivieren“ . Falls die Update-Steuerelemente auf einem Arbeitsgerät fehlen, wenden Sie sich an die IT-Abteilung Ihres Unternehmens; Updates werden möglicherweise zentral verwaltet.
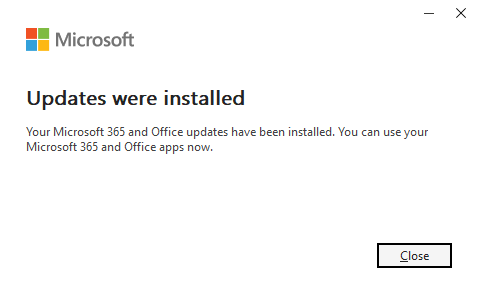
Während des Updates werden Sie möglicherweise aufgefordert, Ihre Arbeit zu speichern (prüfen Sie Ihre geöffneten Dokumente). Anschließend sollte Ihnen etwas Ähnliches wie Folgendes angezeigt werden:
Wie bewerbe ich mich? Windows Patches installieren und prüfen, ob Sie geschützt sind
Diese Updates beheben Sicherheitsprobleme und tragen dazu bei, Ihr System zu schützen. Windows PC geschützt. So stellen Sie sicher, dass Ihr System auf dem neuesten Stand ist:
- Klicken Sie auf die Schaltfläche „Start“ und öffnen Sie dann die Einstellungen .
- Select Windows Update (normalerweise unten im Menü auf der linken Seite).
- Klicken Sie auf „Nach Updates suchen“ . Windows Es wird nach den neuesten Sicherheitsupdates gesucht. Wenn Sie unter „Weitere Optionen“ die Option „Neueste Updates sofort nach Verfügbarkeit erhalten“ aktiviert haben, werden Sie möglicherweise aufgefordert, den Computer sofort neu zu starten, um das Update abzuschließen.
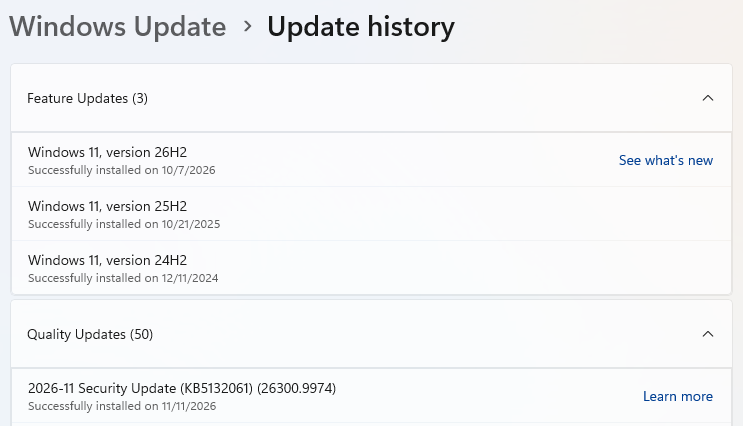
- Möglicherweise ist das Update (Sicherheitsupdate KB5132061) bereits installiert.
- Falls Updates verfügbar sind, werden diese automatisch heruntergeladen. Sobald sie verfügbar sind, klicken Sie auf „Installieren“ oder, falls Sie dazu aufgefordert werden , auf „Jetzt neu starten“ . Ihr Computer muss möglicherweise neu gestartet werden, um das Update abzuschließen.
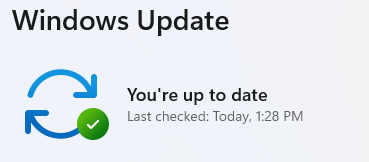
- Nach dem Neustart rufen Sie Windows Update erneut auf und prüfen Sie, ob Ihr System auf dem neuesten Stand ist. Wenn dort „Ihre Installation ist aktuell“ angezeigt wird, ist alles in Ordnung.
Technische Einzelheiten
Wie üblich haben wir einige Schwachstellen ausgewählt, um Leser, die an den technischen Details interessiert sind, hervorzuheben.
Wir beginnen mit CVE-2026-124194 , einer Outlook-Schwachstelle, die Angreifer bereits ausnutzen . Sie hat einen CVSS-Wert von 6,5 von 10 und könnte Authentifizierungsinformationen offenlegen, die Angreifer nutzen könnten, um sich als Benutzer auszugeben. Aus der Beschreibung von Microsoft:
„Die Benutzeroberfläche des Produkts warnt den Benutzer nicht vor unsicheren Aktionen in Microsoft Office Outlook, wodurch ein nicht autorisierter Angreifer Spoofing über ein Netzwerk durchführen kann.“
Um diese Sicherheitslücke auszunutzen, muss ein Angreifer jemanden dazu bringen, eine speziell präparierte Nachrichtendatei in einer betroffenen Outlook-Version zu öffnen. Dadurch kann Outlook eine Verbindung zu einem vom Angreifer kontrollierten Netzwerk herstellen, ohne die übliche Warnung vor externen Inhalten anzuzeigen. Dies kann dazu führen, dass Authentifizierungsinformationen (der NTLMv2-Hash des Benutzers) offengelegt werden, die zur Identitätsfälschung missbraucht werden könnten.
Da diese Sicherheitslücke bereits aktiv ausgenutzt wird, hat die Aktualisierung von Office, wie zuvor beschrieben, höchste Priorität.
Eine weitere Schwachstelle, auf die ich hinweisen möchte, ist CVE-2026-116928 (CVSS-Wert 9,8 von 10):
„Außerhalb des zulässigen Bereichs schreiben“ in Microsoft Windows Die Suchkomponente ermöglicht es einem nicht autorisierten Angreifer, Code über ein Netzwerk auszuführen.“
Eine Schreibsicherheitslücke außerhalb der zulässigen Speichergrenzen erlaubt es einem Programm, außerhalb der für es vorgesehenen Speichergrenzen zu schreiben, was zu Speicherbeschädigungen führen oder bösartigen Code im Speicher platzieren und das System dazu verleiten kann, diesen auszuführen.
Microsoft beschreibt einen Angriff, bei dem ein schädlicher E-Mail-Anhang automatisch vom Exchange Server zur Indizierung verarbeitet wird. In diesem Fall muss der Empfänger weder die E-Mail noch den Anhang öffnen. Die Verarbeitung kann bereits ausreichen, damit der Angreifer Code mit den Berechtigungen des betroffenen Dienstes ausführen kann. Microsoft hat bisher keine Fälle gemeldet, in denen diese Sicherheitslücke ausgenutzt wurde.
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersicherheitsrisiken sollten niemals über die Schlagzeile hinausgehen. Schützen Sie Ihre Geräte vor Bedrohungen, indem Sie Malwarebytes noch heute herunterladen .