

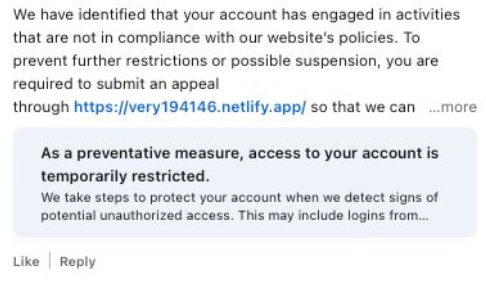
Kürzlich wurden gefälschte LinkedIn Auf Profilen wurden Kommentare veröffentlicht, in denen behauptet wird, dass ein Nutzer „Aktivitäten nachgegangen ist, die nicht mit den Richtlinien vereinbar sind“. LinkedIn Die Richtlinien von [Name des Unternehmens] und dass ihr Konto „vorübergehend eingeschränkt“ wurde, bis sie über einen im Kommentar angegebenen Link Einspruch einlegen.
Die Kommentare gibt es in verschiedenen Formen und Größen, aber hier ist ein Beispiel, das wir gefunden haben.
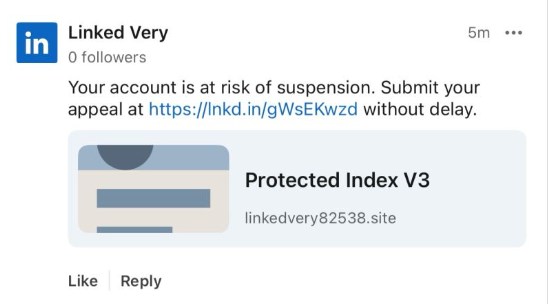
Die Accounts, die die Kommentare veröffentlichen, versuchen alle, wie offizielle Accounts auszusehen. LinkedIn Bots verwenden verschiedene Namen. Wahrscheinlich erstellen sie neue Konten, wenn LinkedIn entfernt sie. In jedem Fall wurden innerhalb kurzer Zeit mehrere Konten gemeldet, die dem oben genannten „Linked Very“-Konto ähneln, was auf eine automatisierte Erstellung und Veröffentlichung in großem Umfang hindeutet.
Das gleiche Muster gilt für die Links. Der im obigen Beispiel verwendete Kurzlink ist bereits deaktiviert, während andere direkt auf Phishing- Seiten verweisen. Betrüger verwenden häufig Kurzlinks. LinkedIn Verlinkungen dienen dem Vertrauensaufbau und vermitteln den Eindruck, die Nachrichten seien legitim. Denn LinkedIn Da Angreifer diese Verbindungen schnell deaktivieren können, testen sie wahrscheinlich verschiedene Vorgehensweisen, um herauszufinden, welche am längsten hält.
Hier ist ein weiteres Beispiel:
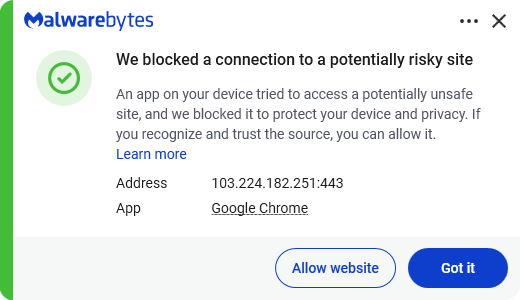
Malwarebytes blockiert diesen letzten Link basierend auf der IP-Adresse :
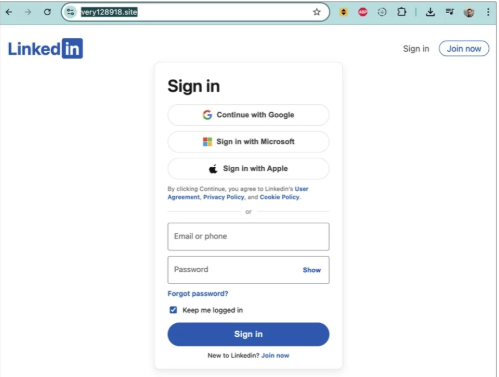
Wenn Nutzer diesen Links folgen, werden sie auf eine Phishing-Seite weitergeleitet, die darauf abzielt, ihre Daten zu stehlen. LinkedIn Anmeldedaten:
A LinkedIn Ein Sprecher bestätigte gegenüber BleepingComputer, dass man sich der Situation bewusst sei:
„Ich kann bestätigen, dass wir uns dieser Aktivität bewusst sind und unsere Teams daran arbeiten, Maßnahmen zu ergreifen.“
Bleiben Sie sicher
In solchen Situationen ist Achtsamkeit entscheidend – und jetzt wissen Sie, worauf Sie achten müssen. Einige zusätzliche Tipps:
- Klicken Sie nicht auf unaufgeforderte Links in privaten Nachrichten und Kommentaren, ohne zuvor mit dem vertrauenswürdigen Absender zu überprüfen, ob diese legitim sind.
- Melden Sie sich immer direkt auf der Plattform an, auf die Sie zugreifen möchten, und nicht über einen Link.
- Verwenden Sie einen Passwort-Manager, der Anmeldedaten nicht automatisch auf gefälschten Websites ausfüllt.
- Verwenden Sie eine Echtzeit -Anti-Malware-Lösung mit einem Webschutzmodul, um bösartige Websites zu blockieren.
Profi-Tipp: Die kostenlose Malwarebytes Browser Guard Erweiterung blockiert bekannte schädliche Websites und Skripte.
Stimmt da etwas nicht? Überprüfen Sie es, bevor Sie klicken.
Malwarebytes Scam Guard hilft Ihnen, verdächtige Links, Texte und Screenshots sofort zu analysieren.
Verfügbar mit Malwarebytes Premium Security für alle Ihre Geräte sowie in der Malwarebytes -App für iOS und Android .









