

Google hat einen Patch für eine schwerwiegende Sicherheitslücke veröffentlicht . Chrome Eine Zero-Day-Schwachstelle, die unter CVE-2026-2441 erfasst wird, ist ein Speicherfehler in der Art und Weise, wie der Browser bestimmte Schriftartmerkmale verarbeitet, den Angreifer bereits ausnutzen.
CVE-2026-2441 hat die zweifelhafte Ehre, die erste Sicherheitslücke zu sein. Chrome Zero-Day-Schwachstelle im Jahr 2026. Google hielt sie für so gravierend, dass es ein separates Update des stabilen Kanals dafür herausgab, anstatt auf die nächste Hauptversion zu warten.
So aktualisieren Sie Ihr System Chrome
Die neueste Versionsnummer lautet 145.0.7632.75/76 für Windows und macOS sowie 145.0.7632.75 für Linux. Wenn Sie also Ihre Chrome Bei Version 145.0.7632.75 oder höher ist das System vor diesen Sicherheitslücken geschützt.
Die einfachste Möglichkeit zum Aktualisieren besteht darin, dies zu erlauben. Chrome Die Aktualisierung erfolgt automatisch. Es kann jedoch zu Verzögerungen kommen, wenn Sie Ihren Browser nie schließen oder wenn etwas schiefgeht, beispielsweise eine Erweiterung, die die Aktualisierung verhindert.
Um manuell zu aktualisieren, klicken Sie auf das Menü „Mehr“ (drei Punkte) und gehen Sie dann zu „Einstellungen“ > „Über Chrome . Falls ein Update verfügbar ist, Chrome Der Download wird gestartet. Neustart. Chrome Schließen Sie das Update ab, dann sind Sie vor diesen Sicherheitslücken geschützt.
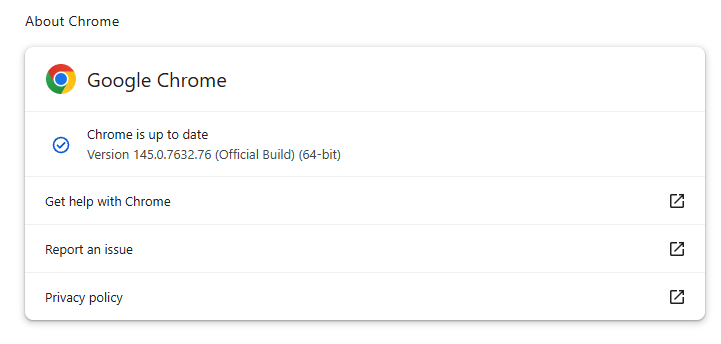
Eine Schritt-für-Schritt-Anleitung zur Aktualisierung Chrome auf allen Betriebssystemen finden Sie auch in unserem Leitfaden.
Technische Einzelheiten
Google bestätigt, dass es aktive Ausnutzung festgestellt hat, gibt jedoch noch keine Informationen darüber bekannt, wer davon betroffen ist, wie oft dies geschieht oder welche detaillierten Indikatoren vorliegen.
Aber wir können aus dem, was wir wissen, einige Informationen ableiten.
Die Schwachstelle ist ein Use-After-Free-Problem in Chrome Die Behandlung von CSS-Schriftartfunktionen (CSSFontFeatureValuesMap) ist Teil der Textdarstellung und -formatierung auf Websites. Genauer gesagt: Die Ursache ist ein Fehler bei der Iterator-Invalidierung. Chrome würde eine Reihe von Schriftartmerkmalswerten durchlaufen und diese gleichzeitig ändern, sodass die Schleife auf veraltete Daten verweist, bis es einem Angreifer gelingt, dies in Codeausführung umzuwandeln.
Use-after-free (UAF) ist eine Art von Software-Sicherheitslücke, bei der ein Programm versucht, auf einen Speicherplatz zuzugreifen, nachdem dieser freigegeben wurde. Dies kann zu Abstürzen führen oder in einigen Fällen einem Angreifer ermöglichen, seinen eigenen Code auszuführen.
Der CVE-Eintrag besagt: „Use after free in CSS in Google Chrome Vor Version 145.0.7632.75 konnte ein entfernter Angreifer über eine präparierte HTML-Seite beliebigen Code innerhalb einer Sandbox ausführen.“ (Chromium-Sicherheitsstufe: Hoch)
Dies bedeutet, dass ein Angreifer eine spezielle Website oder andere HTML-Inhalte erstellen könnte, die Code innerhalb des Systems ausführen. Chrome Sandbox des Browsers.
Chrome Die Sandbox von Browsern ist wie eine sichere Umgebung um jeden Website-Tab. Selbst wenn innerhalb eines Tabs etwas Schadsoftware verhält, bleibt diese eingedämmt und kann den Rest des Systems nicht beeinträchtigen. Sie beschränkt die Zugriffsmöglichkeiten des Website-Codes auf Dateien, Geräte und andere Anwendungen. Ein Browserfehler ermöglicht einem Angreifer idealerweise lediglich einen Zugang zu dieser geschützten Umgebung, aber nicht die vollständige Kontrolle über den Rechner.
Das Ausführen von beliebigem Code innerhalb der Sandbox ist nach wie vor gefährlich, da der Angreifer praktisch zu diesem Browser-Tab „wird“. Er kann alles sehen und ändern, worauf der Tab Zugriff hat. Selbst ohne Ausweichen auf das Betriebssystem reicht dies aus, um Konten zu stehlen, Hintertüren in Cloud -Diensten zu platzieren oder sensiblen Datenverkehr umzuleiten.
Wenn dies mit einer Schwachstelle einhergeht, die es einem Prozess ermöglicht, aus der Sandbox zu entkommen, kann ein Angreifer sich lateral bewegen, Malware installieren oder Dateien verschlüsseln, wie bei jeder anderen vollständigen Kompromittierung des Systems.
Wie man sicher bleibt
Um Ihr Gerät vor Angriffen zu schützen, die diese Schwachstelle ausnutzen, wird dringend empfohlen, so schnell wie möglich ein Update durchzuführen. Hier sind einige weitere Tipps, um zu vermeiden, Opfer zu werden, noch bevor ein Zero-Day-Patch verfügbar ist:
- Klicken Sie nicht auf unaufgeforderte Links in E-Mails, Nachrichten, unbekannten Websites oder sozialen Medien.
- Aktivieren Sie automatische Updates und starten Sie das Gerät regelmäßig neu. Viele Benutzer lassen ihren Browser tagelang geöffnet, was den Schutz verzögert, selbst wenn das Update im Hintergrund heruntergeladen wird.
- Verwenden Sie eine aktuelle Echtzeit -Anti-Malware-Lösung, die eine Webschutzkomponente enthält.
Benutzer anderer Chromium-basierter Browser können mit einem ähnlichen Update rechnen.
Seien wir ehrlich, ein Inkognito-Fenster kann nur begrenzt viel leisten.
Sicherheitslücken, Darknet-Handel, Kreditkartenbetrug. Malwarebytes Identity Theft Protection überwacht all dies, benachrichtigt Sie umgehend und bietet eine Versicherung gegen Identitätsdiebstahl.








