

Microsoft veröffentlicht wichtige Sicherheitsupdates am zweiten Dienstag jedes Monats, dem sogenannten Patch Tuesday. Das Update dieses Monats behebt 79 Microsoft CVEs, darunter zwei Zero-Day-Sicherheitslücken.
Microsoft definiert einen Zero-Day als „eine Schwachstelle in einer Software, für die noch kein offizieller Patch oder Sicherheitsupdate verfügbar ist“. Da der Patch nun verfügbar ist, handelt es sich bei diesen beiden Schwachstellen nicht mehr um Zero-Days. Es gibt auch keinen Grund zu der Annahme, dass sie jemals aktiv ausgenutzt wurden.
Aber schauen wir uns einmal die möglichen Folgen an, wenn Sie das Update nicht installieren.
Die als CVE-2026-21262 (CVSS-Score 8,8 von 10) erfasste Schwachstelle ist ein Fehler in Microsoft SQL Server, der es einem angemeldeten Benutzer ermöglicht, unbemerkt die Berechtigungsstufe zu erhöhen und möglicherweise zum vollständigen Datenbankadministrator (sysadmin) zu werden. Mit dieser Berechtigung kann er Daten lesen, ändern oder löschen, neue Konten erstellen und Datenbankkonfigurationen oder -aufträge manipulieren. Während SQL Server eigentlich überprüfen sollte, was jeder Benutzer tun darf, kann er in diesem Fall dazu gebracht werden, mehr Berechtigungen zu erteilen als beabsichtigt.
Sobald der Angreifer diesen Zugangspunkt hat, ist keine Interaktion des Benutzers mehr erforderlich: Die Ausnutzung kann über das Netzwerk mithilfe von manipulierten SQL-Anfragen erfolgen, die die fehlerhaften Berechtigungsprüfungen missbrauchen. In einem typischen realen Szenario wäre dieser Fehler der zweite Schritt in einer Angriffskette: Zunächst verschafft man sich mit geringen Berechtigungen Zugang, dann nutzt man CVE-2026-21262, um sich unbemerkt zum Datenbank-König zu befördern und mit dem Umschreiben des Skripts zu beginnen.
CVE-2026-26127 (CVSS-Wert 7,5 von 10) ist ein Fehler in Microsofts .NET-Plattform, der es Angreifern ermöglicht, .NET-Anwendungen aus der Ferne zum Absturz zu bringen und sie so vorübergehend offline zu nehmen. Die Schwachstelle betrifft Microsoft .NET 9.0 und 10.0. Windows Es handelt sich um einen Fehler in der .NET-Laufzeitumgebung oder den Bibliotheken unter macOS und Linux, nicht in einer bestimmten Anwendung. Anders ausgedrückt: Es ist ein Fehler in der Engine, die den .NET-Code ausführt. Daher sind alle Anwendungen, die mit betroffenen .NET-Versionen erstellt wurden, bis zur Behebung des Fehlers gefährdet.
Das Hauptergebnis ist eine Dienstverweigerung: Ein Angreifer kann gezielte .NET-Prozesse zum Absturz bringen oder instabil machen, was zu Ausfallzeiten oder Leistungseinbußen führt. Für eine öffentlich zugängliche Web-API, einen Zahlungsdienst oder jede auf .NET basierende Branchenanwendung kann dies reale Ausfälle und verärgerte Benutzer bedeuten, während die Dienste wiederholt lahmgelegt werden.
Bei den Sicherheitslücken, die Microsoft Office-Benutzer betreffen, handelt es sich um zwei Fehler in Microsoft Office (CVE-2026-26110 und CVE-2026-26113), die beide über den Vorschaubereich ausgenutzt werden können, sowie um einen Fehler in Microsoft Excel (CVE-2026-26144), der zur Exfiltration von Daten über Microsoft Copilot genutzt werden könnte. Sicherheitslücken in Office tauchen regelmäßig in den Patch Tuesday-Veröffentlichungen auf, und in diesem Fall wurde keine aktive Ausnutzung gemeldet.
So wenden Sie Korrekturen an und überprüfen, ob Sie geschützt sind
Diese Updates beheben Sicherheitsprobleme und schützen Ihr System. Windows PC geschützt. So stellen Sie sicher, dass Ihr System auf dem neuesten Stand ist:
1. Einstellungen öffnen
- Klicken Sie auf die Schaltfläche „Start“ (die Windows (Logo unten links auf Ihrem Bildschirm).
- Klicken Sie auf Einstellungen (es sieht aus wie ein kleines Zahnrad).
2. Gehen Sie zu Windows Update.
- Im Fenster „Einstellungen“ wählen Sie Windows Update“ (normalerweise unten im Menü auf der linken Seite).
3.Auf Updates prüfen
- Klicken Sie auf die Schaltfläche " Nach Updates suchen".
- Windows wird nach den neuesten Patch-Dienstag-Updates suchen.
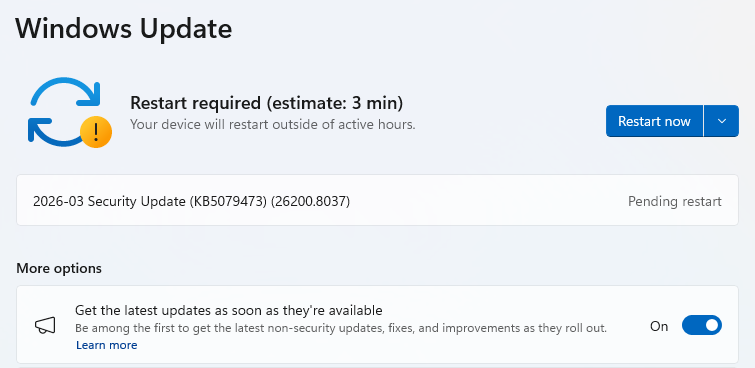
- Wenn Sie ausgewählt haben, die neuesten Updates zu erhalten, sobald sie verfügbar sind, wird dies möglicherweise unter„Weitere Optionen“ angezeigt.
- In diesem Fall sehen Sie möglicherweise ein Neustart erforderlich Nachricht. Starten Sie Ihr System neu, damit die Aktualisierung abgeschlossen wird.
- Wenn nicht, fahren Sie mit den folgenden Schritten fort.
4. Download und installieren
- Wenn Updates gefunden werden, werden sie sofort heruntergeladen. Sobald der Download abgeschlossen ist, wird eine Schaltfläche mit der Aufschrift " Jetzt installieren oder neu starten" angezeigt.
- Klicken Installieren Falls erforderlich, befolgen Sie die Anweisungen. In der Regel muss Ihr Computer neu gestartet werden, um die Aktualisierung abzuschließen. Klicken Sie in diesem Fall auf Jetzt neu starten.
5. Prüfen Sie, ob Sie auf dem neuesten Stand sind
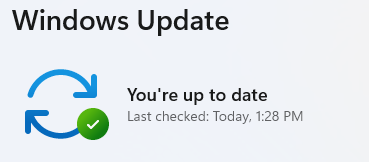
- Nach dem Neustart rufen Sie Windows Update erneut auf und prüfen Sie, ob Ihr System auf dem neuesten Stand ist. Wenn dort „Ihre Installation ist aktuell“ angezeigt wird, ist alles in Ordnung!
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersicherheitsrisiken sollten niemals über die Schlagzeile hinausgehen. Schützen Sie Ihre Geräte vor Bedrohungen, indem Sie Malwarebytes noch heute herunterladen .








