Google hat Aktualisierungen für die Chrome Der Browser behebt eine Reihe schwerwiegender Sicherheitslücken.
Das Update enthält Korrekturen für zwei kritische Sicherheitslücken, die allein durch den Besuch einer bösartigen Website zur Ausführung von Code aus der Ferne ausgenutzt werden können.
Der stabile Kanal wurde auf 148.0.7778.178/179 aktualisiert für Windows / Mac und 148.0.7778.178 für Linux, das in den kommenden Wochen ausgerollt wird.
So aktualisieren Sie Ihr System Chrome
Wenn Sie nicht warten möchten, bis das Update bei Ihnen eintrifft, können Sie es ganz einfach manuell installieren.
Die einfachste Möglichkeit zum Aktualisieren besteht darin, dies zu erlauben. Chrome Die Aktualisierung erfolgt automatisch. Es kann jedoch zu Verzögerungen kommen, wenn Sie Ihren Browser nie schließen oder wenn etwas schiefgeht, beispielsweise eine Erweiterung, die die Aktualisierung verhindert.
Um manuell zu aktualisieren, klicken Sie auf das Menü „Mehr“ (drei Punkte) und gehen Sie dann zu „Einstellungen“ > „Über Chrome . Falls ein Update verfügbar ist, Chrome Der Download wird gestartet. Neustart. Chrome Schließen Sie das Update ab, dann sind Sie vor diesen Sicherheitslücken geschützt.
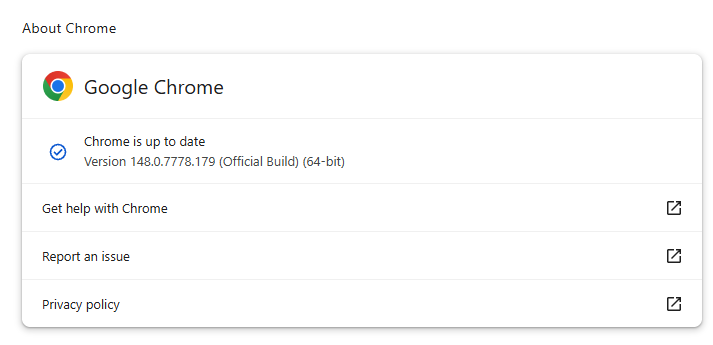
Eine Schritt-für-Schritt-Anleitung zur Aktualisierung Chrome auf allen Betriebssystemen finden Sie auch in unserem Leitfaden.
Technische Einzelheiten
Das Update enthält Korrekturen für zwei kritische Sicherheitslücken:
CVE-2026-9111: Eine „Use-after-free“-Sicherheitslücke in WebRTC ermöglichte es einem Angreifer, über eine manipulierte HTML-Seite beliebigen Code unter Linux auszuführen. „Use-after-free“ ist eine Kategorie von Sicherheitslücken, die durch die fehlerhafte Verwendung von dynamischem Speicher während der Programmausführung verursacht wird. Wenn ein Programm nach der Freigabe eines Speicherplatzes den Zeiger auf diesen Speicher nicht löscht, kann ein Angreifer diesen Fehler möglicherweise ausnutzen, um das Programm zu manipulieren.
Wenn es einem Angreifer also gelingt, einen Linux-Nutzer dazu zu verleiten, eine schädliche HTML-Datei zu öffnen oder eine speziell manipulierte Website aufzurufen, könnte er das Gerät kompromittieren.
CVE-2026-9110 : Eine fehlerhafte Implementierung in der Benutzeroberfläche auf Windows ermöglichte es einem entfernten Angreifer, der den Renderer-Prozess kompromittiert hatte, über eine speziell präparierte HTML-Seite UI-Spoofing durchzuführen.
In der Praxis bedeutete dies, dass ein Angreifer, der bereits die Kontrolle über die interne Rendering-Engine des Browsers übernommen hatte, den Browser dazu bringen konnte, ein gefälschtes Fenster oder Dialogfeld anzuzeigen, das echt aussah. Dieses gefälschte Fenster konnte beispielsweise den Anschein erwecken, als würden Sie Ihr Passwort auf einer vertrauenswürdigen Website eingeben, obwohl Sie es in Wirklichkeit dem Angreifer übermittelten.
Wer gehofft hatte, dass dieses Update eine Korrektur für die versehentlich bekannt gewordene „Browser Fetch“-Sicherheitslücke enthält, wird enttäuscht sein: Das ist nicht der Fall.
Für alle, die noch nichts davon gehört haben: Seit ihrer Meldung vor 46 Monaten war die „Browser Fetch“-Sicherheitslücke nur den Chromium-Entwicklern bekannt. Am 20. Mai 2026 wurde sie dann im Chromium-Bugtracker veröffentlicht. Die Forscherin, die die Sicherheitslücke ursprünglich gemeldet hatte, ging davon aus, dasssie endlich behoben worden sei. Kurz darauf erfuhr sie jedoch, dass sie weiterhin ungepatcht war. Obwohl Google den Beitrag entfernt hat, ist er zusammen mit dem Exploit-Code weiterhin auf Archivseiten verfügbar.
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersicherheitsrisiken sollten niemals über die Schlagzeile hinausgehen. Schützen Sie Ihre Geräte vor Bedrohungen, indem Sie Malwarebytes noch heute herunterladen .