Der diesmonatige „Patch Tuesday“ behebt206 Sicherheitslücken in Microsoft-Software und ist damit der umfangreichste „Patch Tuesday“ aller Zeiten.
Das Update umfasst 32 kritische Sicherheitslücken sowie drei öffentlich bekannt gewordene Zero-Day-Schwachstellen. Microsoft stuft diese als Zero-Day-Schwachstellen ein, da Informationen über die Sicherheitslücken öffentlich bekannt wurden, bevor Patches verfügbar waren. Es ist nicht bekannt, dass diese von Angreifern aktiv ausgenutzt wurden.
Die enorme Anzahl behobener Sicherheitslücken macht diesen Patch-Dienstag zum umfangreichsten seit dem Start des Programms durch Microsoft im Oktober 2003. Das Unternehmen führte den monatlichen Update-Zyklus ein, nachdem der Blaster-Wurm in den Anfangstagen von Microsoft für erhebliche Störungen gesorgt hatte. Windows Die
So installieren Sie Patches und überprüfen, ob Sie geschützt sind
Diese Updates beheben Sicherheitsprobleme und schützen Ihr System. Windows PC geschützt. So stellen Sie sicher, dass Ihr System auf dem neuesten Stand ist:
1. Einstellungen öffnen
- Klicken Sie auf die Schaltfläche „Start“ (die Windows (Logo unten links auf Ihrem Bildschirm).
- Klicken Sie auf Einstellungen (es sieht aus wie ein kleines Zahnrad).
2. Gehen Sie zu Windows Update.
- Im Fenster „Einstellungen“ wählen Sie Windows Update“ (normalerweise unten im Menü auf der linken Seite).
3.Auf Updates prüfen
- Klicken Sie auf die Schaltfläche " Nach Updates suchen".
- Windows wird nach den neuesten Patch-Dienstag-Updates suchen.
- Wenn Sie sich dafür entschieden haben, Erhalten Sie die neuesten Updates, sobald sie verfügbar sind, findest du dies unter Weitere Optionen.
In diesem Fall sehen Sie möglicherweise ein Neustart erforderlich Nachricht. Starten Sie Ihr System neu, damit die Aktualisierung abgeschlossen wird.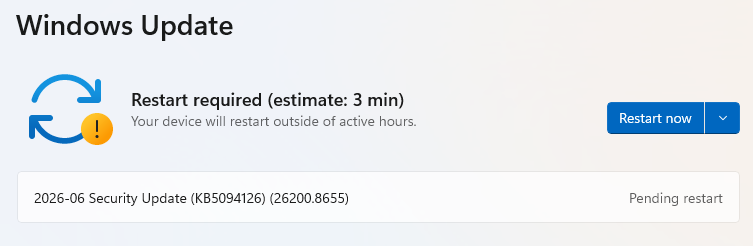
- Wenn nicht, fahren Sie mit den folgenden Schritten fort.
4. Download und installieren
- Wenn Updates gefunden werden, wird der Download automatisch gestartet. Sobald der Download abgeschlossen ist, wird eine Schaltfläche mit der Aufschrift„Installieren“oder„Jetzt neu starten“ angezeigt.
- Klicken Sie bei Bedarf auf Installieren und folgen Sie den Aufforderungen. Normalerweise muss Ihr Computer neu gestartet werden, um die Aktualisierung abzuschließen. Wenn dies der Fall ist, klicken Sie auf Jetzt neu starten.
5. Prüfen Sie, ob Sie auf dem neuesten Stand sind
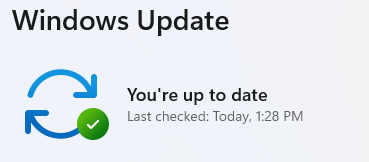
- Nach dem Neustart rufen Sie Windows Update erneut auf und prüfen Sie, ob Ihr System auf dem neuesten Stand ist. Wenn dort „Ihre Installation ist aktuell“ angezeigt wird, ist alles in Ordnung!
Technische Einzelheiten
Eine öffentlich bekannt gewordene Schwachstelle ist erwähnenswert. Dieser Fehler in Windows BitLocker wird unter CVE-2026-50507 ( CVSS-Wert : 6,8 von 10) geführt und die Beschreibung lautet:
„ein Versagen des Schutzmechanismus in Windows BitLocker ermöglicht es einem nicht autorisierten Angreifer, eine Sicherheitsfunktion durch einen physischen Angriff zu umgehen.“
BitLocker ist eine integrierte Funktion Windows Die Sicherheitsfunktion verschlüsselt Ihre gesamte Festplatte und schützt Ihre Daten vor unbefugtem Zugriff, falls Ihr Gerät verloren geht oder gestohlen wird. Diese Schwachstelle könnte es einem Angreifer mit physischem Zugriff jedoch ermöglichen, die BitLocker-Geräteverschlüsselung zu umgehen und auf verschlüsselte Daten zuzugreifen.
Eine weitere Schwachstelle ist CVE-2026-49160 (CVSS-Wert: 7,5 von 10) in HTTP.sys. Diese Schwachstelle kann ausgenutzt werden, um mithilfe einer als „HTTP/2-Bomb“ bezeichneten Technik einen Remote-Denial-of-Service-Angriff auf große Webserver zu starten.
Der dritte zu besprechende Sicherheitsvorfall ist CVE-2026-45586 (CVSS-Wert: 7,8 von 10). Windows Collaborative Translation Framework (CTFMON). Ein Angreifer, der diese Schwachstelle erfolgreich ausnutzt, kann Systemrechte erlangen. Solche Schwachstellen zur Rechteausweitung (EoP) sind für Angreifer besonders wertvoll, da sie mit anderen Fehlern kombiniert werden können, um die vollständige Kontrolle über ein kompromittiertes System zu erlangen.
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersicherheitsrisiken sollten niemals über die Schlagzeile hinausgehen. Schützen Sie Ihre Geräte vor Bedrohungen, indem Sie Malwarebytes noch heute herunterladen .