Berichten zufolge hat die Erpressergruppe ShinyHunters die Leak-Website eines ihrer Konkurrenten, der Ransomware-Gruppe Clop, gehackt.
ShinyHunters ist eine seit 2019 aktive, finanziell motivierte Cyberkriminalitäts- und Erpressungsgruppe. Sie ist dafür bekannt, große Datenmengen zu stehlen und ihre Opfer zur Zahlung von Lösegeld zu drängen, anstatt unbedingt Ransomware einzusetzen. Zu den jüngsten prominenten Zielen der Gruppe gehörte Instructure, der Hersteller des Lernmanagementsystems Canvas. ShinyHunters gab an , 3,65 TB an Daten von rund 9.000 akademischen Einrichtungen gestohlen zu haben.
Clop (auch Cl0p geschrieben) ist eine Ransomware- und Datenerpressungsoperation, die mit der großflächigen Ausnutzung von Sicherheitslücken in Unternehmenssoftware und Dateitransferplattformen in Verbindung steht. In ihrer jüngsten Kampagne gegen PTC Windchill-Systeme nannte sie mehr als 40 mutmaßliche Opfer, darunter Shell, Philips, Fiserv, Zebra Technologies, Ingersoll Rand und Toast.
Zum Zeitpunkt der Veröffentlichung dieses Artikels sieht die Darknet-Leak-Seite von Clop folgendermaßen aus:
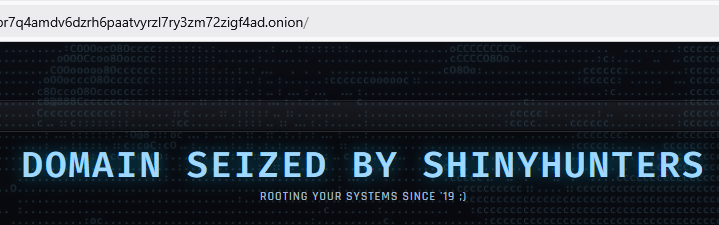
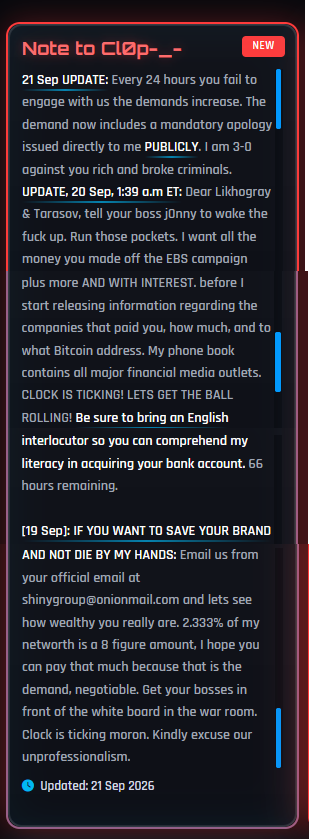
Der Rest der Seite sieht dem Leak-Portal von ShinyHunters sehr ähnlich und enthält unter anderem diesen „Hinweis an Cl0p“:
„Anmerkung an Cl0p_-
UPDATE vom 21. September: Alle 24 Stunden, in denen Sie nicht auf uns eingehen, steigen die Forderungen. Die neue Forderung beinhaltet eine obligatorische, öffentliche Entschuldigung direkt an mich. Ich stehe 3:0 gegen euch reiche und mittellose Kriminelle.
UPDATE, 20. Sep., 1:39 Uhr ET: Liebe Likhogray & Tarasov, sagt eurem Boss J0nny, er soll endlich aufwachen! Lasst die Taschen klingeln! Ich will das ganze Geld, das ihr mit der EBS-Kampagne verdient habt, plus Zinsen, bevor ich Informationen über die Firmen, die euch bezahlt haben, die Beträge und die Bitcoin-Adressen veröffentliche. In meinem Telefonbuch stehen alle wichtigen Finanzmedien. Die Zeit läuft! Legen wir los! Bringt unbedingt einen englischsprachigen Gesprächspartner mit, damit ihr meine Englischkenntnisse beim Zugriff auf euer Bankkonto versteht. Noch 66 Stunden.[19. Sep.]: WENN SIE IHRE MARKE RETTEN UND NICHT DURCH MICH UNTERGEHEN WOLLEN: Schreiben Sie uns von Ihrer offiziellen E-Mail-Adresse an shinygroup@onionmail.com und zeigen Sie uns, wie vermögend Sie wirklich sind. 2,333 % meines Vermögens sind ein achtstelliger Betrag. Ich hoffe, Sie können so viel zahlen, denn das ist die Forderung, verhandelbar. Schicken Sie Ihre Chefs an den Whiteboard im Krisenstab. Die Zeit drängt, Idiot. Entschuldigen Sie bitte unsere Unprofessionalität.
Aktualisiert: 21. September 2026
BleepingComputer berichtet , dass der Angriff am Freitagabend begann, als ShinyHunters eine angebliche Sicherheitslücke im Grav CMS ausnutzte, die das Hochladen unauthentifizierter Dateien ermöglichte, um eine kleine Textdatei auf die Website von Clop hochzuladen. Einige Stunden später teilte ShinyHunters BleepingComputer mit, die Website „vollständig verunstaltet“ zu haben.
Die Gruppe behauptete, sie könne die Adresse weiterhin kontrollieren:
„Wir haben ihre Onion-Keys. Wenn sie uns also rausschmeißen, spielt das überhaupt keine Rolle, weil wir die privaten Schlüssel kontrollieren, um genau dieselbe Onion-URL zu hosten.“
Man könnte erwarten, dass Gruppen, die ihr Geld damit verdienen, ungepatchte Sicherheitslücken auszunutzen, besonders wachsam gegenüber ihren eigenen Systemen sind, aber es sieht so aus, als ob sie manchmal ihre Wachsamkeit vernachlässigen.
Laut ShinyHunters begann dieser Bandenkrieg, nachdem ShinyHunters eine Datendiebstahlkampagne von Clop vereitelt hatte. Ein Vertreter von Clop drohte daraufhin angeblich damit, Mitglieder von ShinyHunters zu identifizieren und sprach gewalttätige Drohungen gegen sie aus.
ShinyHunters erklärt:
„Während der Oracle EBS-Kampagne, die sie letztes Jahr durchgeführt und bei der sie mich bestohlen haben, hat mich jemand von cl0p persönlich angeschrieben und gesagt, und ich zitiere (übersetzt aus dem Russischen): Ich habe mehr Geld als du und all deine Leute zusammen, ich werde dich bald töten.“
Die gute Nachricht ist: Solange sie sich gegenseitig bekämpfen, haben sie wahrscheinlich weniger Zeit, legitime Unternehmen anzugreifen. Ich hole mir Popcorn und verfolge das Ganze gespannt. Wir halten euch auf dem Laufenden.
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersecurity-Risiken sollten nie über eine Schlagzeile hinausgehen. Laden Sie noch heute Malwarebytes herunter, um Bedrohungen von Ihren Geräten fernzuhalten.