Die vom globalen Modehändler ASOS gestohlenen Kundendaten umfassen mehr als nur Namen und Kontaktdaten, was Zweifel an den anfänglichen Zusicherungen aufkommen lässt.
Wie wir Anfang dieser Woche berichteten , erhielten ASOS-Kunden eine Push-Benachrichtigung über die ASOS-App, in der behauptet wurde, das Unternehmen sei gehackt worden.
ASOS hat bestätigt, dass Angreifer Zugriff auf Kundendaten erlangten, nachdem sie einen Mitarbeiter durch einen Trick zur Herausgabe der Zugangsdaten verleitet hatten. Obwohl das Unternehmen angibt, dass weder Zahlungskarteninformationen noch Passwörter der Kunden betroffen waren, zeigen Recherchen der BBC , dass die gestohlenen Daten mehr als die zunächst vom Unternehmen genannten „grundlegenden persönlichen Daten“ umfassen.
Die gestohlenen Zugangsdaten wurden verwendet, um auf Informationen auf Drittanbieterplattformen zuzugreifen, die von ASOS genutzt werden. Das Unternehmen gab an, die betroffenen Plattformen gesperrt und eine Untersuchung mit internen und externen Spezialisten eingeleitet zu haben. Zudem habe es seine Sicherheitsvorkehrungen verstärkt.
Welche Daten wurden gestohlen?
In unserer ersten Berichterstattung wiesen wir auf die potenziell detaillierten Kundenprofile hin, die mit dem Marketing-System von ASOS verbunden sind. Die Recherchen der BBC bestätigen nun, dass zumindest einige kaufbezogene Daten entwendet wurden.
Laut BBC, die von den Angreifern eine Probe der Daten erhalten hat, umfassen die offengelegten Daten Folgendes:
- Namen und Wohnadressen
- Telefonnummern und E-Mail-Adressen
- Kundennummern und Geburtsdaten
- Suchanfragen, die Kunden auf der ASOS-Website durchgeführt haben
- Details wie beispielsweise der Zeitpunkt, an dem ein Kunde mit der Nutzung von ASOS begonnen hat.
Die BBC berichtete von Suchbegriffen wie „reclaimed vintage“, „glamouröse weite Passform“ und „ASOS Petite“. Das macht diese Liste zu mehr als nur gestohlenen Kontakten. Die Informationen können auch Aufschluss über die Einkaufsinteressen der Kunden und ihre Beziehung zum Händler geben.
In ihrer ursprünglichen Benachrichtigung nannten die Angreifer Snowflake, eine Datenspeicher- und Analyseplattform. Später teilten sie der BBC mit, dass sie über Simon AI , eine auf Snowflake basierende Plattform, die ASOS zur Kundenpersonalisierung nutzt, auf die Informationen zugegriffen hätten.
Snowflake gab an, keine Sicherheitslücke in seiner Plattform festgestellt zu haben. Die Verwendung gestohlener Zugangsdaten für den Zugriff auf ein Kundenkonto oder einen verbundenen Dienst bedeutet nicht zwangsläufig, dass die zugrundeliegende Plattform kompromittiert wurde. Die vorliegenden Berichte belegen keine Schwachstelle in Snowflake oder Simon AI.
ASOS' Kommunikation mit den Kunden
Die Kunden erfuhren von dem Datenleck zuerst von den Cyberkriminellen, nicht vom Händler. Die Entscheidung der Angreifer, eine Benachrichtigung über die ASOS-App zu versenden, machte dies möglicherweise unvermeidbar.
Laut dem Independent folgte die vollständige Stellungnahme von ASOS jedoch erst nach rund fünf Stunden Schweigen, was die Kunden durch die Benachrichtigung beunruhigte und sie auf eine Erklärung warten ließ.
Der Sicherheitsexperte Kevin Beaumont kritisierte die Reaktion:
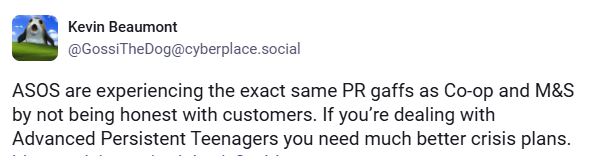
„ASOS erlebt genau dieselben PR-Pannen wie Co-op und M&S, weil sie ihren Kunden gegenüber nicht ehrlich sind. Wenn Sie mit … zu tun haben …“ Advanced „Hartnäckige Teenager, ihr braucht deutlich bessere Krisenpläne.“
Während die Angreifer drohen, die Daten zu veröffentlichen, erklärt ASOS, dass die umfassenden Ermittlungen in den kommenden Wochen fortgesetzt werden. Kunden, bei denen weitere Informationen, Unterstützung oder Maßnahmen erforderlich sind, werden direkt kontaktiert.
Berichten zufolge gab die Gruppe ASOS zwei Wochen Zeit, Kontakt aufzunehmen, und forderte Lösegeld im Austausch für die Löschung von Kundendaten. ASOS gab nicht bekannt, ob das Unternehmen zahlen würde.
Wie man sicher bleibt
ASOS versichert, dass Website und App weiterhin sicher sind und weder Zahlungskarteninformationen noch Kundenpasswörter abgerufen wurden. Die gestohlenen Daten und Suchanfragen könnten Betrügern jedoch helfen, gezielte Phishing- Nachrichten überzeugender zu gestalten.
Eine Nachricht, die Ihren Namen oder Ihre Suchanfrage kennt, ist kein Beweis dafür, dass sie von ASOS stammt.
- Seien Sie vorsichtig bei unerwarteten E-Mails, SMS oder Anrufen bezüglich des Datenlecks, Rückerstattungen, Lieferungen oder Problemen mit Ihrem ASOS-Konto.
- Klicken Sie nicht auf Links in unerwarteten Nachrichten und folgen Sie weder dem Telegram-Link in der Nachricht der Angreifer noch interagieren Sie mit ihnen. Rufen Sie stattdessen direkt die ASOS-Website oder -App auf, um Ihr Konto zu überprüfen.
- Geben Sie niemals Passwörter, Sicherheitscodes oder Zahlungsdaten als Reaktion auf unaufgeforderte Nachrichten oder Anrufe weiter. ASOS versichert, Sie niemals danach zu fragen.
- Falls Ihre Daten bei diesem Datenleck gestohlen wurden, lesen Sie die Tipps in unserem Blog „Von einem Datenleck betroffen? Hier ist, was Sie wissen müssen“ .
Ihr Name, Ihre Adresse und Ihre Telefonnummer werden möglicherweise bereits zum Verkauf angeboten.
Datenhändler sammeln und verkaufen Ihre persönlichen Daten an jeden, der bereit ist zu zahlen. Malwarebytes Personal Data Remover spürt sie auf und sorgt dafür, dass Ihre Daten entfernt werden, und überwacht dies anschließend, damit es auch so bleibt.