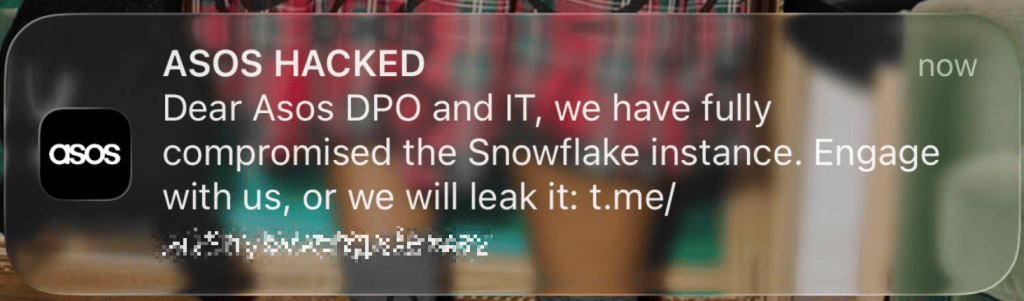
Tausende Kunden des globalen Modehändlers ASOS haben heute Morgen über die ASOS-App eine Push-Benachrichtigung erhalten, in der behauptet wird, das Unternehmen sei gehackt worden.
Die an den Datenschutzbeauftragten und die IT-Abteilung von ASOS adressierte Mitteilung lautet:
ASOS gehackt
Sehr geehrte/r Datenschutzbeauftragte/r und IT-Abteilung von Asos, wir haben die Snowflake-Instanz vollständig kompromittiert. Kontaktieren Sie uns, sonst werden wir die Daten veröffentlichen.
Was wir bisher wissen
Snowflake ist eine Cloud-basierte Datenplattform, die Unternehmen zum Speichern, Verarbeiten und Analysieren von Daten nutzen. Wie wir aus einem Blogbeitrag von Simon wissen, verwendet das Marketingteam von ASOS Simon AI. Simon AI ist auf Personalisierung spezialisiert und läuft auf Snowflake. ASOS beschreibt die Nutzung von Simon AI in Kombination mit Braze, um die Kundenkommunikation, beispielsweise durch Push-Benachrichtigungen auf Smartphones, zu personalisieren und auszulösen.
Die Tatsache, dass die Nachricht offenbar über die ASOS-eigene App zugestellt wurde, macht die Sache besorgniserregender als eine unbestätigte Behauptung in den sozialen Medien. Sie deutet auf eine unautorisierte Nutzung der Benachrichtigungsinfrastruktur hin, bestätigt aber weder den behaupteten Snowflake-Kompromittierungsfall noch den Diebstahl von Kundendaten.
Laut Simon AI umfassen typische Kundenprofile Folgendes:
- Browserverlauf und angesehene Produkte
- Kaufhistorie und Kundenwert (Erstkäufer oder Käufer mit hohem Wert)
- demografische Daten
- Segmente wie beispielsweise Premier-Status oder Kunden, die aufgehört haben zu kaufen
- Geolokalisierung und lokales Wetter
Wenn die betroffenen Systeme diese Profile enthalten, könnte ein Sicherheitsverstoß detaillierte Einblicke in das Kaufverhalten und die Präferenzen der Kunden gewähren. Die veröffentlichte Beschreibung des Marketing-Setups von ASOS gibt jedoch nicht an, ob und gegebenenfalls auf welche Daten die Angreifer Zugriff erlangt haben.
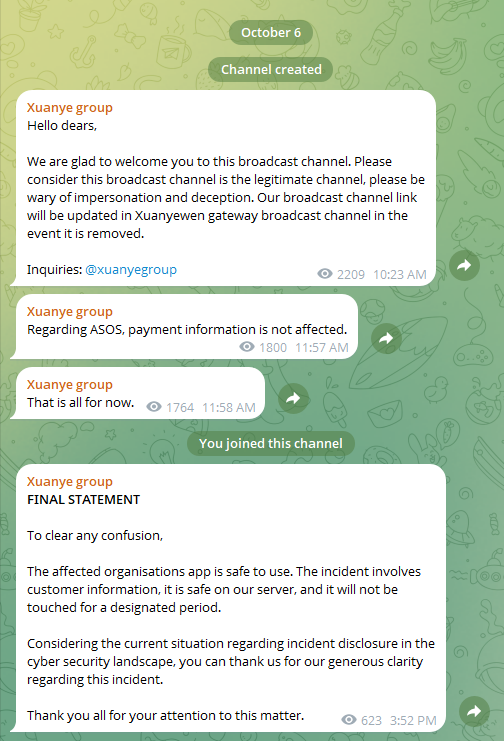
Laut The Guardian nennt sich die Gruppe, die den Datenverstoß für sich beansprucht, „Xuanye-Gruppe“. Auf dem von der Gruppe betriebenen Telegram-Kanal hieß es: „Bezüglich Asos: Zahlungsinformationen sind nicht betroffen“ und „Die App ist sicher zu verwenden“. Diese Angaben wurden jedoch nicht unabhängig überprüft.
Sky News berichtet , dass ASOS bestätigt hat, dass heute gegen 10 Uhr eine „unberechtigte Kundenbenachrichtigung“ versendet wurde.
„Wir untersuchen unautorisierte Aktivitäten im Zusammenhang mit Drittanbieterplattformen, die wir zur Kommunikation mit unseren Kunden nutzen“, hieß es in einer Erklärung.
Der Einzelhändler teilte mit, er habe den Zugang zu den Benachrichtigungsplattformen umgehend eingeschränkt und arbeite mit Spezialisten und den zuständigen Behörden zusammen.
Es hieß weiter:
„ Basic Möglicherweise wurden personenbezogene Daten wie Name und Kontaktdaten abgerufen. Wir gehen jedoch nicht davon aus, dass Zahlungskarteninformationen oder Kontopasswörter betroffen waren.
Wie man sicher bleibt
Die Website und die App sind weiterhin funktionsfähig, und es gibt derzeit keine bestätigten Hinweise darauf, dass Kundendatenbanken, Zahlungskarteninformationen, Passwörter usw. gestohlen wurden.
Es ist also noch zu früh, um zu sagen, ob und wie viele ASOS-Kundendaten die Angreifer in die Hände bekommen könnten, aber das potenzielle Ausmaß ist beträchtlich. Kundendaten könnten in gezielten Phishing- Angriffen eingesetzt werden, um deren Glaubwürdigkeit zu erhöhen.
- Bitte verschieben Sie Ihre Einkäufe bei ASOS vorerst, bis klar ist, was passiert ist und ob ASOS das Problem behoben hat.
- Seien Sie vorsichtig bei unaufgeforderten Nachrichten über den Datenverstoß oder andere ASOS-bezogene Angelegenheiten.
- Wenn Sie keine weiteren Push-Benachrichtigungen von der Xuanye-Gruppe erhalten möchten, entfernen Sie die ASOS-App, bis deren Zugriff entfernt wurde.
- Falls sich herausstellt, dass Ihre Daten bei diesem Datenleck gestohlen wurden, lesen Sie die Tipps in unserem Blog „Von einem Datenleck betroffen? Hier ist, was Sie wissen müssen“ .
Was wissen Cyberkriminelle über Sie?
Verwenden Sie den kostenlosen Digital Footprint Scan Malwarebytes, um zu überprüfen, ob Ihre persönlichen Daten online offengelegt wurden.