Domino's Pizza-Kunden berichten, dass sie E-Mails erhalten haben, in denen steht, dass Dritte auf ihr Konto zugegriffen haben.
Domino's gibt an, dass die internen Systeme nicht gehackt wurden, jedoch dass sich Nutzer mit einer Passwort- und E-Mail-Kombination, die von einem anderen Online-Konto desselben Kunden gestohlen worden war, in einzelne Konten eingeloggt haben. Dies wird als Credential Stuffing bezeichnet.
Hier ist die E-Mail:
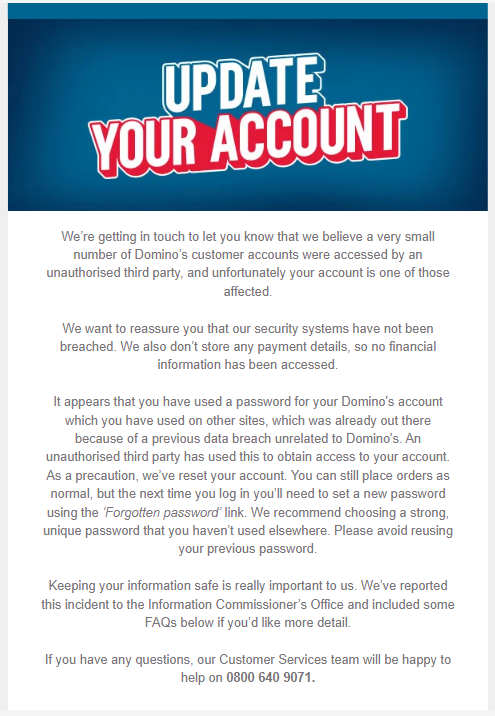
„Wir melden uns bei Ihnen, um Ihnen mitzuteilen, dass wir davon ausgehen, dass eine sehr geringe Anzahl von Domino's-Kundenkonten von einem unbefugten Dritten aufgerufen wurde, und leider ist auch Ihr Konto betroffen.“
Wir möchten Ihnen versichern, dass unsere Sicherheitssysteme nicht kompromittiert wurden. Wir speichern auch keine Zahlungsdaten, sodass keine Finanzinformationen eingesehen wurden.
Es scheint, dass Sie für Ihr Domino's-Konto ein Passwort verwendet haben, das Sie auch auf anderen Websites nutzen. Dieses Passwort war aufgrund eines früheren, nicht mit Domino's in Verbindung stehenden Datenlecks bereits bekannt. Ein unbefugter Dritter hat sich damit Zugang zu Ihrem Konto verschafft. Vorsorglich haben wir Ihr Konto zurückgesetzt. Sie können weiterhin wie gewohnt Bestellungen aufgeben. Beim nächsten Login müssen Sie jedoch über den Link „Passwort vergessen“ ein neues Passwort festlegen. Wir empfehlen Ihnen, ein sicheres, einzigartiges Passwort zu wählen, das Sie noch nicht anderweitig verwendet haben. Bitte verwenden Sie Ihr vorheriges Passwort nicht wieder.
Der Schutz Ihrer Daten ist uns sehr wichtig. Wir haben diesen Vorfall dem Information Commissioner's Office gemeldet und unten einige häufig gestellte Fragen (FAQs) für weitere Informationen bereitgestellt.
Bei Fragen steht Ihnen unser Kundenservice-Team unter der Nummer 0800 640 9071 gerne zur Verfügung .
Beim Credential Stuffing handelt es sich um einen Angriff, bei dem Kriminelle gestohlene Benutzernamen und Passwörter von einer Website verwenden, um sie auf vielen anderen Websites auszuprobieren. Sie erraten die Passwörter nicht. Sie besitzen sie bereits, oft millionenfach, aus alten Datenlecks, von Schadsoftware, die gespeicherte Anmeldedaten von Computern stiehlt, oder von Phishing- Websites.
Diese Listen werden in kriminellen Foren gehandelt. Angreifer verwenden dann automatisierte Tools, die die Liste durchgehen und jedes E-Mail- und Passwortpaar auf einer Anmeldeseite ausprobieren, beispielsweise bei einer Essensliefer-App, einem Online-Shop oder einem Streaming-Dienst.
Der Angriff funktioniert, weil so viele Menschen dasselbe Passwort auf verschiedenen Websites verwenden. Wenn Sie dieselbe E-Mail-Adresse und dasselbe Passwort für ein kleines Online-Forum, das vor Jahren gehackt wurde, und für Ihr Pizza-Bestellkonto verwendet haben, müssen die Kriminellen das Pizza-Unternehmen gar nicht hacken. Sie melden sich einfach mit Ihren Daten an. Für das Unternehmen sieht es nach einer normalen Anmeldung mit dem korrekten Passwort aus. Deshalb werden solche Angriffe oft als „Zugriff auf Konten“ und nicht als „Unternehmen gehackt“ angezeigt.
Sobald Angreifer Zugriff erlangt haben, können sie mit Ihrer gespeicherten Zahlungskarte Lebensmittel oder Waren bestellen, Treuepunkte oder Geschenkkartenguthaben aufbrauchen oder Ihren Namen, Ihre Adresse und Ihre Telefonnummer abgreifen. Diese Daten können sie später für überzeugendere Betrugsmaschen nutzen, beispielsweise für SMS oder E-Mails, die scheinbar von dem Unternehmen stammen, weil dieses Ihre Bestellung kennt. Bestätigte, funktionierende Konten werden zudem an andere Kriminelle weiterverkauft, sodass ein wiederverwendetes Passwort noch lange nach dem ursprünglichen Datenleck Probleme verursachen kann.
Wie man sicher bleibt
- Verwenden Sie für jedes Konto ein anderes Passwort. So bleibt ein Sicherheitsvorfall auf einer Website auch nur auf diese Website beschränkt.
- Nutzen Sie einen Passwort-Manager, um sich diese Passwörter zu merken. Niemand kann sich Dutzende von individuellen Passwörtern merken, aber ein Passwort-Manager kann sie alle für Sie speichern.
- Aktivieren Sie, sofern verfügbar, die Zwei-Faktor-Authentifizierung (einen Code aus einer App oder einer SMS oder einen Passkey), damit ein gestohlenes Passwort allein nicht ausreicht, um sich in Ihr Konto einzuloggen.
- Wenn Sie ein Passwort für ein möglicherweise betroffenes Konto wiederverwendet haben, ändern Sie es dort und auf allen anderen Websites, auf denen Sie es verwendet haben, beginnend mit Konten, auf denen Zahlungsdaten gespeichert sind.
- Klicken Sie nicht auf Links in E-Mails oder anderen unerwünschten Nachrichten. Melden Sie sich direkt auf der offiziellen Website oder in der App an.
Bitte beachten Sie: Unaufgefordert versendete E-Mails mit der Aufforderung zur Kontoaktualisierung, die angeblich von Domino's stammen, sind häufig Phishing-Versuche, die darauf abzielen, persönliche oder finanzielle Daten zu stehlen. Im Zweifelsfall kann Malwarebytes Scam Guard Ihnen helfen, festzustellen, ob eine Nachricht echt oder betrügerisch ist, und Ihnen entsprechende Handlungsempfehlungen geben.
Was wissen Cyberkriminelle über Sie?
Nutzen Sie den kostenlosen „Digital Footprint“-Scan Malwarebytes, um zu überprüfen, ob Ihre persönlichen Daten im Internet offengelegt wurden.