

Die Erpressergruppe ShinyHunters scheut keine Feinde. Nun behauptet sie, das FBI überlistet zu haben.
Nachdem ShinyHunters angeblich die Leak-Website der Ransomware-Gruppe Clop übernommen hatte , griff die Gruppe nach eigenen Angaben das FBI an, um die Behörde für die Verbreitung von – wie sie es nennt – falschen Informationen über die Gruppe zu bestrafen.
In einem sehr langen Beitrag auf ihrer Leak-Website schildert die Gruppe ihre Beschwerden:
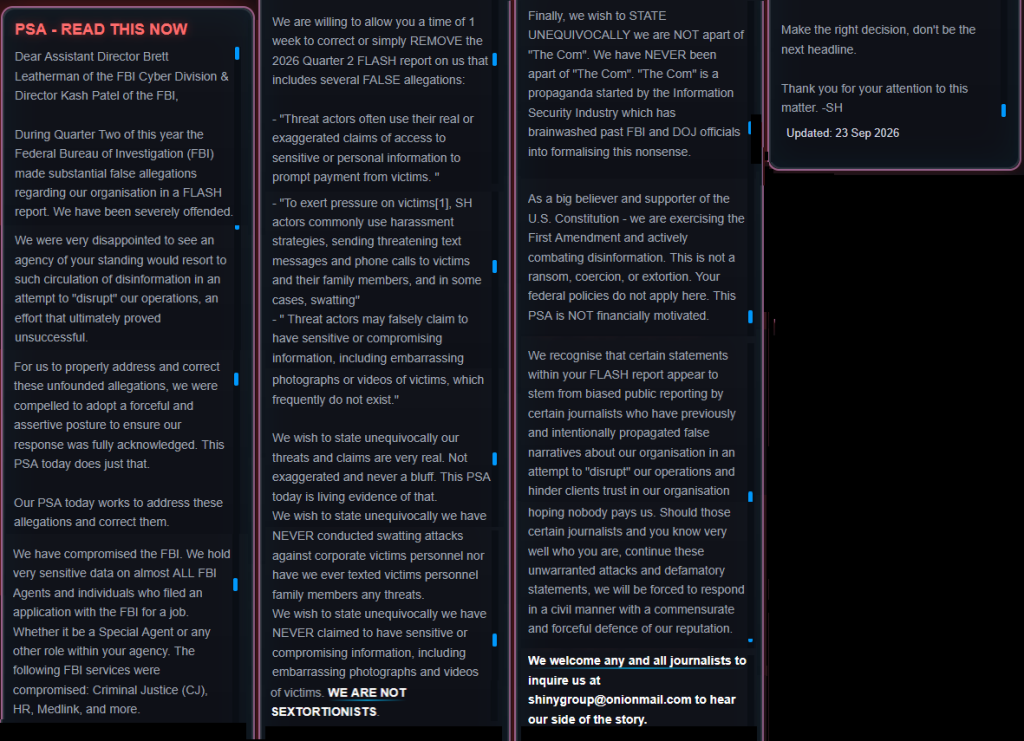
„ Wichtiger Hinweis – JETZT LESEN!“
Sehr geehrter stellvertretender Direktor Brett Leatherman von der Cyberabteilung des FBI und sehr geehrter Direktor Kash Patel vom FBI,
Im zweiten Quartal dieses Jahres hat die Bundesregierung büro Die Ermittlungsabteilung des FBI hat in einem FLASH-Bericht schwerwiegende falsche Behauptungen über unsere Organisation aufgestellt. Wir fühlen uns zutiefst beleidigt.
Wir waren sehr enttäuscht, dass eine Behörde Ihres Ansehens zu derart weitreichenden Desinformationen greifen würde, um unsere Arbeit zu „stören“, ein Unterfangen, das letztendlich erfolglos blieb.
Um diesen unbegründeten Anschuldigungen angemessen zu begegnen und sie richtigzustellen, sahen wir uns gezwungen, eine entschiedene und durchsetzungsstarke Haltung einzunehmen, um sicherzustellen, dass unsere Reaktion uneingeschränkt wahrgenommen wird. Diese heutige öffentliche Bekanntmachung dient genau diesem Zweck.
Unsere heutige PSA arbeitet daran, diese Vorwürfe aufzuklären und zu korrigieren.
Wir haben das FBI kompromittiert. Wir verfügen über hochsensible Daten von nahezu allen FBI-Agenten und Bewerbern, unabhängig davon, ob es sich um eine Stelle als Special Agent oder eine andere Position innerhalb der Behörde handelt. Folgende FBI-Dienste sind betroffen: Strafverfolgung (CJ), Personalabteilung (HR), Medlink und weitere.
Wir sind bereit, Ihnen eine Frist von einer Woche einzuräumen, um den Flash-Bericht für das zweite Quartal 2026 über uns, der mehrere falsche Behauptungen enthält, zu korrigieren oder einfach zu entfernen:
- „Bedrohungsakteure nutzen oft ihre tatsächlichen oder übertriebenen Behauptungen über den Zugriff auf sensible oder persönliche Informationen, um von den Opfern Zahlungen zu erzwingen.“
- „Um Druck auf die Opfer auszuüben[1], greifen Täter von sexueller Gewalt häufig auf Belästigungsstrategien zurück, indem sie bedrohliche Textnachrichten und Anrufe an die Opfer und deren Familienangehörige senden, und in einigen Fällen, swatting „
- „Die Täter behaupten möglicherweise fälschlicherweise, über sensible oder kompromittierende Informationen zu verfügen, darunter peinliche Fotos oder Videos von Opfern, die häufig gar nicht existieren.“
Wir möchten hiermit unmissverständlich klarstellen, dass unsere Drohungen und Behauptungen absolut ernst gemeint sind. Sie sind weder übertrieben noch ein Bluff. Diese heutige öffentliche Bekanntmachung ist der lebende Beweis dafür.
Wir möchten hiermit unmissverständlich klarstellen, dass wir NIEMALS durchgeführt haben. swatting Wir haben weder Angriffe auf Mitarbeiter von Unternehmen noch jemals Drohungen per SMS an Familienangehörige von Opfern gerichtet.
Wir möchten hiermit unmissverständlich klarstellen, dass wir NIEMALS behauptet haben, im Besitz sensibler oder kompromittierender Informationen zu sein, einschließlich peinlicher Fotos und Videos von Opfern. WIR SIND KEINE SEXTORTIONISTEN.
Abschließend möchten wir unmissverständlich klarstellen, dass wir NICHT Teil von „The Com“ sind. Wir waren NIEMALS Teil von „The Com“. „The Com“ ist eine Propaganda der IT-Sicherheitsbranche, die ehemalige FBI- und Justizbeamte einer Gehirnwäsche unterzogen hat, um diesen Unsinn zu formalisieren.
Als überzeugte Befürworter und Unterstützer der US-Verfassung machen wir von unserem Recht auf freie Meinungsäußerung Gebrauch und bekämpfen aktiv Desinformation. Dies ist keine Erpressung, Nötigung oder sonstige Form der Nötigung. Ihre Bundesrichtlinien finden hier keine Anwendung. Diese öffentliche Bekanntmachung ist nicht finanziell motiviert.
Wir sind uns bewusst, dass bestimmte Aussagen in Ihrem FLASH-Bericht offenbar auf einseitige Berichterstattung bestimmter Journalisten zurückzuführen sind, die bereits zuvor absichtlich falsche Darstellungen über unsere Organisation verbreitet haben, um unsere Geschäftstätigkeit zu stören und das Vertrauen unserer Kunden zu untergraben, in der Hoffnung, dass uns niemand bezahlt. Sollten diese Journalisten – und Sie wissen genau, wer gemeint ist – diese unberechtigten Angriffe und diffamierenden Äußerungen fortsetzen, sehen wir uns gezwungen, in angemessener Weise und mit Nachdruck auf die Verteidigung unseres guten Rufs zu reagieren.
Wir laden alle Journalisten herzlich ein, sich unter shinygroup@onionmail[.]com mit uns in Verbindung zu setzen, um unsere Sicht der Dinge zu erfahren.
Triff die richtige Entscheidung, sonst landest du in den Schlagzeilen.
Vielen Dank für Ihre Aufmerksamkeit in dieser Angelegenheit. – SH
Aktualisiert: 23. September 2026
Der Beitrag ist im Wesentlichen eine feindselige „Korrekturmitteilung“ an die FBI-Leiter Brett Leatherman und Kash Patel. Hauptkritikpunkt ist eine FBI-Mitteilung, der zufolge ShinyHunters Opfer und deren Familien regelmäßig belästigt, unter anderem durch bedrohliche Nachrichten, Anrufe und in einigen Fällen auch durch … swatting Die
Es wird außerdem davor gewarnt, dass Angreifer ihren Zugriff auf persönliche Daten übertreiben oder fälschlicherweise behaupten könnten, kompromittierende Fotos oder Videos zu besitzen. Die Warnung verwendet zwar nicht den Begriff „Sextortion“, doch ShinyHunters scheint die Bezugnahme auf kompromittierendes Material so interpretiert zu haben. Die Gruppe bestreitet viele der Aussagen des FBI und bedient sich gleichzeitig einer eigenen, einschüchternden Sprache.
Das Dokument, auf das es sich offenbar bezieht, ist die öffentliche Warnung des FBI/IC3 mit dem Titel „ShinyHunters: Cyberkriminelle Gruppe greift Lernmanagementsystem an“, die am 15. Mai 2026 veröffentlicht wurde. Obwohl ShinyHunters sie als „FLASH-Bericht für das zweite Quartal 2026“ bezeichnet, ist das öffentlich zugängliche Dokument als Public Service Announcement (PSA) und nicht als FLASH gekennzeichnet.
Die Situation wurde möglicherweise noch durch einen Sextortionisten verkompliziert, der sich als ShinyHunters ausgab . ShinyHunters erklärt:
„WIR SIND KEINE SEXTORTIONISTEN.“
Sie bestreitet außerdem , swatting Angriffe durchgeführt oder Drohungen an Familienangehörige von Mitarbeitern ihrer Firmenopfer verschickt zu haben.
Die Gruppe bestreitet außerdem, Teil von The Com zu sein, einem dezentralen Netzwerk, das mit Cyberkriminalität und Gewalt in Verbindung steht. Sie bezeichnet diese Verbindung als:
„Propaganda, die von der Informationssicherheitsbranche ausging und ehemalige FBI- und DOJ-Beamte einer Gehirnwäsche unterzogen hat, um diesen Unsinn zu formalisieren.“
Anschließend bedroht die Gruppe Journalisten, die sie der Verbreitung dieser „falschen Darstellungen“ beschuldigt.
Am besorgniserregendsten an der Nachricht ist die Behauptung der Gruppe, sie habe sensible Daten gestohlen über:
„Fast alle FBI-Agenten und Personen, die sich beim FBI um eine Stelle beworben haben.“
Laut 404 Media lieferte ShinyHunters eine Stichprobe mit Informationen zu rund 5.000 FBI-Agenten, darunter Namen, Wohnadressen, Telefonnummern und Details zu deren Ehepartnern. Die Publikation bestätigte angeblich Teile der Stichprobe, die vollständigen Daten und die weitergehenden Behauptungen über den Datenverstoß konnten jedoch nicht unabhängig verifiziert werden.
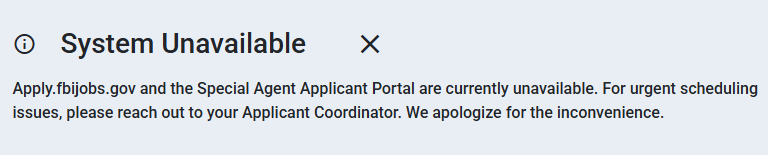
Die Gruppe soll außerdem die Jobbörse des FBI verunstaltet haben. Das FBI gibt an, Kenntnis von den Vorwürfen unbefugter Aktivitäten auf FBIjobs.gov zu haben und diese zu untersuchen, wobei „beschädigt“ nicht zwangsläufig „gehackt“ bedeutet.
Was tun, wenn Sie betroffen sind?
Das FBI hat noch nicht bestätigt, auf welche Informationen zugegriffen wurde und wer betroffen ist. Wenn Sie ein aktueller oder ehemaliger FBI-Mitarbeiter sind, ein Angehöriger eines FBI-Mitarbeiters sind oder sich bei einer FBI-Stelle beworben haben:
- Beachten Sie die Empfehlungen des FBI. Jeder Sicherheitsvorfall ist anders, daher sollten Sie regelmäßig auf FBI.gov nach Aktualisierungen suchen und die dortigen spezifischen Empfehlungen befolgen.
- Ändern Sie Ihr Passwort. Falls Sie ein FBI-Jobs-Konto besitzen und dessen Passwort auch für andere Konten verwenden, ändern Sie es dort. Wählen Sie ein sicheres Passwort , das Sie ausschließlich für diese Konten verwenden. Noch besser: Lassen Sie einen Passwort-Manager ein passendes Passwort für Sie generieren.
- Aktivieren Sie die Zwei-Faktor-Authentifizierung ( 2FA ). Verwenden Sie nach Möglichkeit einen FIDO2-kompatiblen Hardware-Schlüssel, Laptop oder ein Smartphone als zweiten Faktor. Manche 2FA-Verfahren lassen sich genauso leicht per Phishing austricksen wie Passwörter, FIDO2-basierte 2FA-Systeme hingegen sind vor Phishing geschützt.
- Seien Sie wachsam gegenüber Betrügern. Cyberkriminelle könnten Sie kontaktieren und sich als FBI-Mitarbeiter, Mitarbeiter einer anderen Regierungsbehörde oder als Ihnen bekannte Person ausgeben. Überprüfen Sie die Identität jeder Person, die Sie kontaktiert.
- Lassen Sie sich Zeit. Phishing-Angriffe geben sich oft als Personen oder Marken aus, die Sie kennen, und verwenden Themen, die dringende Aufmerksamkeit erfordern, wie z. B. verpasste Lieferungen, Kontosperrungen und Sicherheitswarnungen.
- Richten Sie eine Identitätsüberwachung ein . Dadurch werden Sie benachrichtigt, wenn Ihre persönlichen Daten illegal online gehandelt werden, und erhalten anschließend Unterstützung bei der Wiederherstellung.
Seien wir ehrlich: Ein Inkognito-Fenster hat seine Grenzen.
Datenlecks, Handel im Dark Web, Kreditbetrug. Malwarebytes Identity Theft überwacht all das, benachrichtigt Sie umgehend und beinhaltet eine Versicherung gegen Identitätsdiebstahl.








