Der diesmonatige „Patch Tuesday“ behebt 137 Sicherheitslücken, darunter 31, die von Microsoft als kritisch eingestuft wurden; dabei gibt es keine Zero-Day-Lücken, die derzeit aktiv ausgenutzt werden.
Microsoft definiert einen Zero-Day als „eine Sicherheitslücke in einer Software, für die noch kein offizieller Patch oder Sicherheitsupdate verfügbar ist“. In diesem Monat hat Microsoft keine Ausnutzung der aufgeführten Sicherheitslücken in Produktionsumgebungen festgestellt.
Dennoch ist diese Version alles andere als risikofrei. Ein Großteil der kritischen Fehler ermöglicht die Ausführung von Remote-Code (RCE) über verschiedene Systeme hinweg. Windows Dienste, Office, Azure, SharePoint und Grafikkomponenten. Das bedeutet, dass Angreifer, die einen Benutzer dazu verleiten, ein schädliches Dokument zu öffnen oder sich mit einem schädlichen Dienst zu verbinden, die vollständige Kontrolle über ein System erlangen können.
Zwei Schwachstellen, die vorrangig behandelt werden sollten
Aus dieser Liste haben wir zwei ausgewählt, die uns Probleme bereiten könnten.
An erster Stelle steht CVE-2026-40361 mit einem CVSS-Wert von 8,4 von 10. Es handelt sich um eine als kritisch eingestufte „Use-after-free“-Sicherheitslücke in Microsoft Word, die es einem Angreifer ermöglichen könnte, lokal auf dem betroffenen System Code auszuführen.
Use-after-free ist eine Art von Sicherheitslücke, die durch die falsche Verwendung von dynamischem Speicher während der Ausführung eines Programms verursacht wird. Wenn ein Programm nach dem Freigeben eines Speicherplatzes den Zeiger auf diesen Speicher nicht löscht, kann ein Angreifer diesen Fehler möglicherweise ausnutzen, um das Programm zu manipulieren.
Wenn also ein Angreifer einen Benutzer dazu bringt, ein schädliches Word-Dokument zu öffnen oder auch nur eine Vorschau der Datei anzuzeigen, könnte er beliebigen Code mit den Berechtigungen des aktuellen Benutzers ausführen. Das reicht oft schon aus, um Malware zu installieren, Anmeldedaten zu stehlen oder sich quer durch ein Netzwerk zu bewegen.
An zweiter Stelle steht CVE-2026-35421 (CVSS-Wert 7,8 von 10). Dies ist ein kritischer Heap-basierter Pufferüberlauf in Windows Grafikschnittstelle (GDI). Ein Pufferüberlauf tritt auf, wenn ein Speicherbereich innerhalb einer Softwareanwendung seine Adressgrenze erreicht und in einen angrenzenden Speicherbereich schreibt. Microsoft merkt dazu an:
„Um diese Sicherheitslücke auszunutzen, müsste ein Benutzer eine speziell präparierte Enhanced Metafile (EMF)-Datei mit Microsoft Paint öffnen oder anderweitig verarbeiten. Diese Aktion ist notwendig, um die betroffene Grafikfunktionalität auszulösen.“ Windows Komponente."

Echtzeitschutz. Ganz ohne Aufwand.
So wenden Sie Korrekturen an und überprüfen, ob Sie geschützt sind
Diese Updates beheben Sicherheitsprobleme und schützen Ihr System. Windows PC geschützt. So stellen Sie sicher, dass Ihr System auf dem neuesten Stand ist:
1. Einstellungen öffnen
- Klicken Sie auf die Schaltfläche „Start“ (die Windows (Logo unten links auf Ihrem Bildschirm).
- Klicken Sie auf Einstellungen (es sieht aus wie ein kleines Zahnrad).
2. Gehen Sie zu Windows Update.
- Im Fenster „Einstellungen“ wählen Sie Windows Update“ (normalerweise unten im Menü auf der linken Seite).
3.Auf Updates prüfen
- Klicken Sie auf die Schaltfläche " Nach Updates suchen".
- Windows wird nach den neuesten Patch-Dienstag-Updates suchen.
- Wenn Sie festgelegt haben, dass Siedie neuesten Updates erhalten möchten, sobald sie verfügbar sind, wird dies möglicherweise unter„Weitere Optionen“ angezeigt.
- In diesem Fall sehen Sie möglicherweise ein Neustart erforderlich Nachricht. Starten Sie Ihr System neu, damit die Aktualisierung abgeschlossen wird.
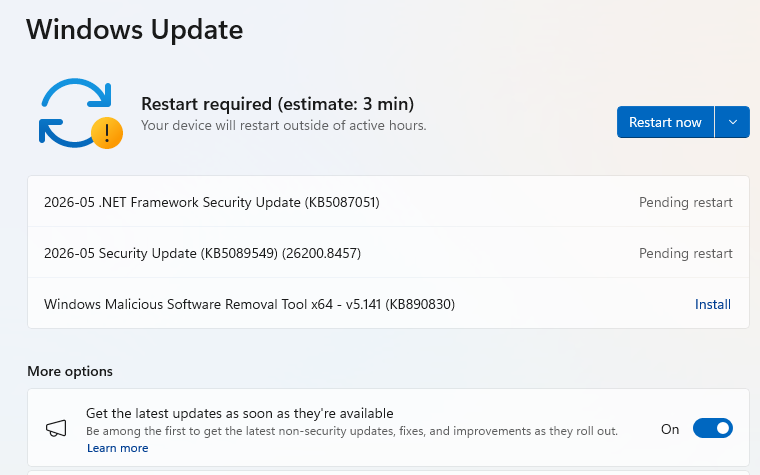
- Wenn nicht, fahren Sie mit den folgenden Schritten fort.
4. Download und Installieren: Falls Updates verfügbar sind, werden diese automatisch heruntergeladen. Nach Abschluss des Downloads wird eine Schaltfläche mit der Aufschrift „ Jetzt installieren “ oder „Jetzt neu starten“ angezeigt.
- Klicken Sie bei Bedarf auf Installieren und folgen Sie den Aufforderungen. Normalerweise muss Ihr Computer neu gestartet werden, um die Aktualisierung abzuschließen. Wenn dies der Fall ist, klicken Sie auf Jetzt neu starten.
5. Prüfen Sie, ob Sie auf dem neuesten Stand sind
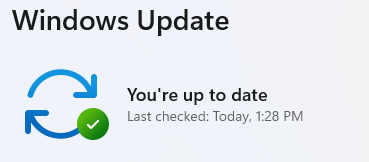
- Nach dem Neustart rufen Sie Windows Update erneut auf und prüfen Sie, ob Ihr System auf dem neuesten Stand ist. Wenn dort „Ihre Installation ist aktuell“ angezeigt wird, ist alles in Ordnung!
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersicherheitsrisiken sollten niemals über die Schlagzeile hinausgehen. Schützen Sie Ihre Geräte vor Bedrohungen, indem Sie Malwarebytes noch heute herunterladen .