Microsoft hat neue Forschungsergebnisse zu GigaWiper veröffentlicht , einer modularen Golang-Hintertür für Windows das robusten Fernzugriff mit vielfältigen Möglichkeiten zur dauerhaften Zerstörung von Systemen und Daten kombiniert.
GigaWiper ist ein Windows Eine Hintertür, die Microsoft seit Oktober 2025 bei Eindringversuchen beobachtet hat. Anstatt nur Daten zu löschen, handelt es sich um eine operative Plattform, die Befehls- und Kontrollfunktionen (C2), Datenvernichtung und Fernzugriffsoptionen in einem einzigen Malware-Stück vereint.
Bemerkenswert ist, dass GigaWiper offenbar aus zuvor separaten Tools wie der Ransomware „Crucio“ und dem Festplattenlöscher „FlockWiper“ zusammengesetzt ist, die in ein einheitliches Framework integriert wurden.
Aufgrund der Eigenschaften der Malware, zu denen Spionagefunktionen (Bildschirmaufnahmen, VNC-ähnliche Fernsteuerung, Systeminventarisierung) sowie verschiedene Möglichkeiten zur unwiderruflichen Vernichtung von Daten gehören, entspricht sie dem Verhaltensmuster eines Angreifers, der sich langfristigen Zugriff sichern will, sich aber gleichzeitig die Option offenhält, Systeme nach Belieben zu löschen.
GigaWiper verfügt über etwa 20 Befehle, die sich grob in drei Kategorien einteilen lassen: Zerstörung, Fernzugriff/Überwachung und Systemverwaltung. Dazu gehören unter anderem:
- Ein Programm zum Löschen von Rohdatenträgern, das den Inhalt des Rohdatenträgers in großen Blöcken überschreibt, bevor es einen sofortigen Neustart erzwingt.
- Ein gefälschter Ransomware-Wiper (auf Crucio basierend), der sich als Ransomware tarnt. Anstatt Lösegeld zu fordern, verschlüsselt er Dateien und vernichtet anschließend den Verschlüsselungsschlüssel, wodurch eine Wiederherstellung unmöglich wird.
- Windows -Laufwerks-Sicherheitslöschprogramm , das auf Folgendes abzielt Windows Das Installationslaufwerk wird installiert und es werden mehrfache Überschreibungen mit unterschiedlichen Byte-Mustern durchgeführt.
- Bildschirmaufnahmen und -aufzeichnungen, einschließlich einmaliger Screenshots jedes Monitors und fortlaufender Aufzeichnungen, solange der Benutzer aktiv ist.
- Fernsteuerung über einen TCP-Server (Transmission Control Protocol), der den Desktop streamt und nach der Erstellung eines eigenen Servers die Eingabe über Tastatur und Maus ermöglicht. Windows Firewall-Ausnahmen.
GigaWiper richtet außerdem eine geplante Aufgabe namens „OneDrive Update“ ein, die jede Minute und beim Systemstart ausgeführt wird, um die Persistenz aufrechtzuerhalten.
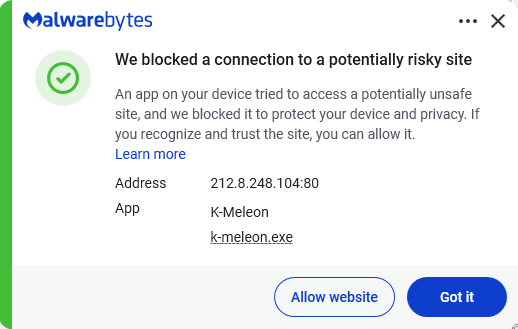
Command-and-Control-Server wurden an folgenden Orten gefunden: 185.182.193[.]21 und 212.8.248[.]104.
Zu den Verwaltungstools gehören Prozess-, Dienst- und Registry-Manager, die Prozesse erstellen, auflisten oder beenden können, sowie die Verwaltung. Windows Es greift auf Dienste zu und navigiert und verändert Registrierungsschlüssel. Außerdem sammelt es Systeminformationen, darunter Hardware-, Betriebssystem-, Netzwerk-, Firmware-, Benutzer- und Antivirendetails.
Wie man sicher bleibt
Da GigaWiper erst dann zum Einsatz kommt, wenn Angreifer ein System bereits kompromittiert haben, besteht die beste Abwehr darin, das anfängliche Eindringen zu verhindern und böswillige Aktivitäten zu erkennen, bevor zerstörerische Befehle ausgeführt werden können.
Malwarebytes erkennt GigaWiper-Komponenten mit den Erkennungsnamen Trojan.FlockWiper und Backdoor.GigaWiper .
- Sollte GigaWiper entdeckt werden, trennen Sie den betroffenen Rechner unverzüglich vom Netzwerk, um zu verhindern, dass Angreifer zerstörerische Befehle ausführen.
- Aktivieren Sie den Manipulationsschutz (oder die entsprechende Funktion in Ihrer Sicherheitssoftware), damit lokale Administratoren und Malware Anti-Malware- oder andere Sicherheitstools nicht unbemerkt deaktivieren können.
- Überwachen Sie Verbindungen zu den bekannten C2-Servern, die Erstellung des geplanten Tasks „OneDrive-Update“ und unautorisierte Deaktivierungsversuche. Windows Erholung.
- Wechseln Sie abschließend die Anmeldedaten, insbesondere für Konten, die möglicherweise kompromittiert wurden, und überprüfen Sie die Protokolle auf Berechtigungserweiterungen oder laterale Bewegungen, um festzustellen, ob auch andere Systeme betroffen sind.
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersicherheitsrisiken sollten niemals über die Schlagzeile hinausgehen. Schützen Sie Ihre Geräte vor Bedrohungen, indem Sie Malwarebytes noch heute herunterladen .