

Cyberkriminelle finden immer neue Wege, Menschen dazu zu bringen, ihre eigenen Geräte und Konten zu kompromittieren. Eine Kampagne nutzte eine gesponserte Anzeige auf X zum Ziel Mac Eine andere Technik, ConsentFix genannt, stiehlt Microsoft 365-Konten, ohne Schadsoftware zu installieren.
Bestätigt X Konto verwendet in Mac ClickFix-Angriff
Forscher haben einen ClickFix -ähnlichen Angriff entdeckt, der als gesponserte Anzeige auf [Plattformname] ausgeführt wird. X Die Anzeige wurde von einem verifizierten Konto aus geschaltet, was dem Betrug zusätzliche Glaubwürdigkeit verlieh.
ClickFix-Kampagnen nutzen überzeugende Köder – früher waren das gefälschte „Human-Verification“-Bildschirme, mittlerweile ist es ein gefälschter Download für „DynamicLake“, ein legitimes macOS-Dienstprogramm, das die Aussparung Ihres MacBooks in eine inoffizielle, aber funktionsfähige Version von Apples „Dynamic Island“ verwandelt. Bei dieser Art von Angriff muss der Nutzer einen Befehl aus der Zwischenablage einfügen, sodass der Angriff in hohem Maße von der Interaktion des Nutzers abhängt.
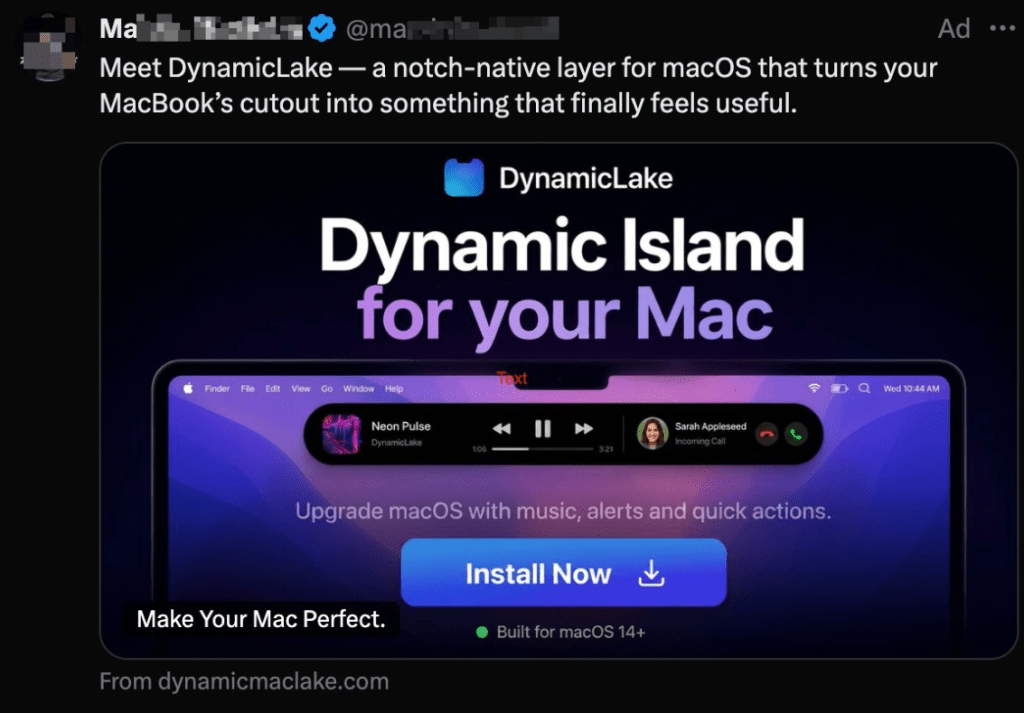
Bild mit freundlicher Genehmigung von Jamf
Tatsächlich wurden Nutzer, die auf den Link geklickt hatten, auf die ähnliche Domain weitergeleitet. dynamicmacisland[.]com, wo sie angewiesen wurden, das Terminal zu öffnen und Installationsbefehle einzufügen, die im Hintergrund Malware installierten.
Die Kampagne vereint drei besorgniserregende Trends: Social Engineering im Stil von ClickFix mithilfe von Terminalbefehlen und Lookalike-Domains, die vertrauenswürdige Websites imitieren. Mac Apps und eine Infrastruktur für bezahlte Werbung werden genutzt, um Angriffe auf ein großes Publikum auszuweiten.
Die Malware verbreitet Berichten zufolge mehrere Varianten des Infostealers „Atomic Stealer “.
Dieses Muster entspricht früheren Fällen, in denen Google Ads für gefälschte Software-Installationsprogramme geworben hat, darunter bösartige gesponserte Anzeigen, die Malware verbreiteten, wenn Nutzer nach vertrauenswürdigen Entwicklertools suchten. Die Lehre daraus ist klar: Bezahlte Platzierungen und Verifizierungssiegel sind keine Garantie für Sicherheit, insbesondere wenn Angreifer ihre Kampagnen gezielt so gestalten, dass sie automatisierte Überprüfungen umgehen.
Die Kampagne wurde missbraucht X Die schädliche Anzeige erschien auf der Werbeplattform von [Name der Plattform einfügen] unter einem verifizierten Konto. Die Forscher meldeten die Anzeige an [Name der Plattform einfügen]. X und kontaktierte den Kontoinhaber. Die Anzeige scheint inzwischen entfernt worden zu sein.
ConsentFix stiehlt Konten, anstatt Malware zu installieren
Windows Nutzer werden außerdem vor der nächsten Generation von ClickFix-Angriffen gewarnt , die ConsentFix genannt werden.
ConsentFix unterscheidet sich insofern, als ClickFix Sie zum Installateur macht, während ConsentFix Sie zum Identitätsanbieter macht. Anstatt Sie dazu zu verleiten, Malware auszuführen, nutzt es Social Engineering, um Sie dazu zu bringen, Ihre Cloud-Anmeldedaten über den Browser preiszugeben, ohne Sie jemals aufzufordern, Malware auszuführen oder Ihr Passwort einzugeben.
„Es kann mit etwas so Alltäglichem beginnen wie dem Ziehen eines Links in den Browser. Drei Sekunden später verfügt ein Angreifer über die Token, die er benötigt, um Ihr Microsoft 365-Konto zu übernehmen, und Sie haben dabei nichts getan, was im Rahmen einer herkömmlichen Schulung zur Sicherheitssensibilisierung als verdächtig eingestuft worden wäre.“
Beispielsweise kann eine Phishing-E-Mail mit einem Link eintreffen, der häufig auf vertrauenswürdigen Plattformen wie Dropbox gehostet wird. Manchmal ist dieser Link passwortgeschützt, was die Überprüfung durch Sicherheitstools zusätzlich erschwert.
Wenn die Zielperson auf den Link klickt, wird ihr eine Seite angezeigt, die wie eine normale Microsoft-Anmeldeseite aussieht, und sie wird aufgefordert, den Vorgang abzuschließen, indem sie einen Localhost-Callback-Link in den Browser zieht.
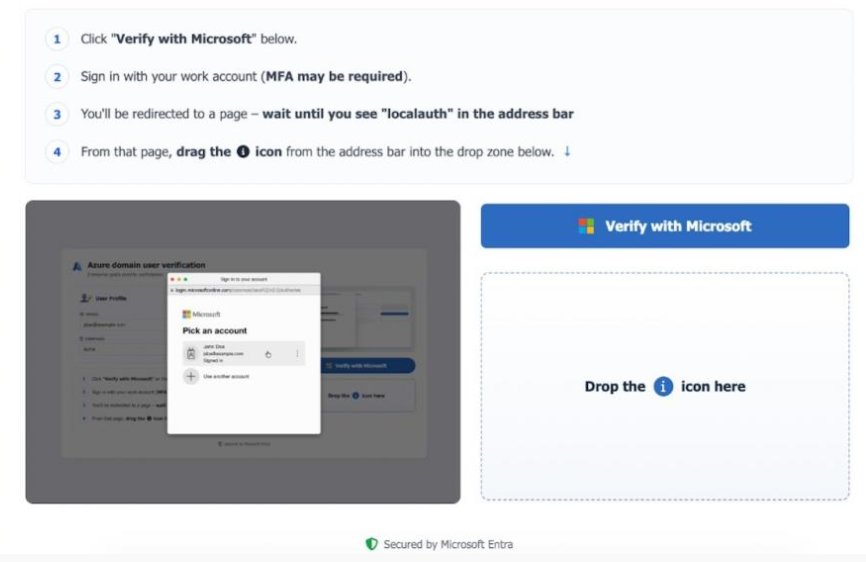
In diesem Moment schnappt die Falle zu. Ohne es zu merken, übergibt das Opfer dem Angreifer Sitzungs-Token und gewährt ihm so Zugriff auf E-Mail und andere Microsoft 365-Dienste, ohne dass ein Passwort erforderlich ist oder eine Multi-Faktor-Authentifizierung (MFA) durchgeführt werden muss.
Die Methode wurde Berichten zufolge in einem russischen Cyberkriminalitätsforum veröffentlicht, wodurch es auch für weniger erfahrene Cyberkriminelle relativ einfach ist, Microsoft 365-Konten zu stehlen.
Wie man sicher bleibt
Der beste Schutz besteht darin, zu wissen, dass es solche Angriffe gibt, und zu erkennen, wie sie aussehen. Lesen Sie also weiterhin unseren Blog. Aber Sie können noch mehr tun:
- Vertrauen Sie keinen Links, die unerwartet bei Ihnen eintreffen – sei es per E-Mail, SMS, in sozialen Medien oder sogar über verifizierte Konten oder gesponserte Suchergebnisse.
- Überlegen Sie es sich gut, bevor Sie Anweisungen befolgen, die Ihnen ungewöhnlich erscheinen oder die Sie nicht ganz verstehen.
- Achten Sie beim Eingeben Ihrer Anmeldedaten stets auf die Adresse in der Browserleiste. Entspricht diese Ihren Erwartungen? Falls nicht, brechen Sie den Vorgang ab.
- Verwenden Sie eine aktuelle Anti-Malware-Lösung mit Echtzeitschutz und Webschutz.
Profi-Tipp: Wussten Sie schon, dass die kostenlosen Malwarebytes Die Browser-Erweiterung Browser Guard schützt Sie vor schädlichen Websites und ClickFix-Angriffen. Sie blockiert außerdem Werbung und Tracker – ein zusätzlicher Vorteil.
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Blockiert automatisch Phishing-Seiten und schädliche Websites. Kostenlos, Installation mit einem Klick. Zum Browser hinzufügen →








