In diesem Artikel
- Alte Links in Beiträgen über McDonald's und Burger King wurden manipuliert und verweisen nun auf themenfremde Seiten.
- Bitly teilt mit, dass die betroffenen Konten gesperrt und die entsprechenden Links deaktiviert wurden.
- Prüfen Sie gekürzte Links vor dem Anklicken, auch wenn der Beitrag von einer vertrauenswürdigen Marke stammt.
Ein älterer Social-Media-Beitrag einer bekannten Marke mag vertrauenswürdig erscheinen. Doch der dahinterliegende Link führt möglicherweise nicht mehr zum ursprünglich vom Unternehmen beabsichtigten Ziel.
Laut Cybernews haben Kriminelle abgelaufene Bitly-Links gekapert und sie auf themenfremde Wikipedia-Seiten umgeleitet, wodurch legitime Beiträge den Anschein erweckten, als würden sie anstößige oder peinliche Inhalte bewerben.
Bitly ist ein URL-Kürzungsdienst. URL-Kürzer wandeln lange Webadressen in kurze Links um, die sich leichter teilen lassen. Wenn Sie auf einen gekürzten Link klicken, leitet der Dienst Ihren Browser zur ursprünglichen Zielseite weiter. Der Nachteil ist, dass die Zielseite durch den kurzen Link verborgen wird , sodass man nicht auf einen Blick erkennen kann, ob man auf eine seriöse oder eine verdächtige Website weitergeleitet wird.
Angreifer nutzten offenbar eine von Bitly beschriebene Sicherheitslücke im Zusammenhang mit abgelaufenen Links aus, um alte Kurzlinks auf neue Ziele umzuleiten. Diese Links waren weiterhin in Originalbeiträgen von McDonald's, Burger King und anderen Unternehmen enthalten, sodass Nutzer, die darauf klickten, auf die von den Angreifern ausgewählten Seiten anstatt auf die ursprünglichen Ziele weitergeleitet wurden. Die Angreifer mussten weder die Beiträge bearbeiten noch in die Social-Media-Konten der Marken eindringen; sie änderten lediglich die Adresse, zu der die Links führten.
Ein Beispiel dafür war ein Beitrag von McDonald's vom 7. Juni 2011, der lautete:
„Schaut euch an, was unser McDonald's-Team in Schweden gemacht hat.“
Der Kurzlink war auf die Wikipedia-Seite über die Anschläge vom 11. September umgeleitet worden.
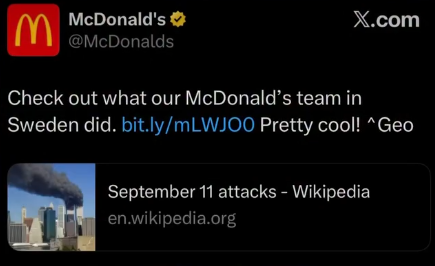
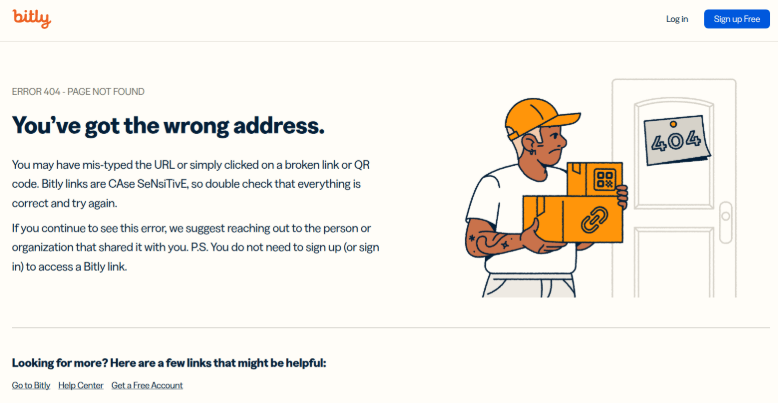
Bitly teilte mit, die betroffenen Konten gesperrt und die entsprechenden Links deaktiviert zu haben. Der Link in dem Tweet führt nun zu einer Fehlerseite.
In diesen Fällen führten die Weiterleitungen zu themenfremden Wikipedia-Seiten. Die Sorge besteht darin, dass dieselbe Art von Weiterleitung Nutzer stattdessen auf Phishing -Seiten, gefälschte Werbeaktionen oder schädliche Downloads führen könnte.
Sie wissen nicht, wohin ein Link führt? Wir prüfen das.
Wie man einen gekürzten Link vor dem Öffnen überprüft
Das Bewegen des Mauszeigers über einen Link auf einem Computer ist nach wie vor eine sinnvolle erste Überprüfung: Dadurch lässt sich eine Diskrepanz zwischen dem angezeigten Text und der zugrunde liegenden Adresse aufdecken. Wird jedoch nur eine gekürzte URL angezeigt, ist das endgültige Ziel noch nicht ermittelt. In diesem Fall ist es sinnvoll, den Link und seine Weiterleitungen zu überprüfen.
Sie können einen verdächtigen Link kopieren, ohne ihn zu öffnen: Klicken Sie mit der rechten Maustaste darauf und wählen Sie die Option zum Kopieren des Links. Fügen Sie ihn anschließend in das entsprechende Feld ein. Malwarebytes Kostenloser Betrugslink-Check . Er scannt die Website und ihre Weiterleitungen, liefert das Ergebnis und empfiehlt die nächsten Schritte. Kein Download, keine Zahlung, keine Anmeldung erforderlich.
Wie man sicher bleibt
- Wenn Sie in einer Nachricht aufgefordert werden, sich anzumelden, zu bezahlen oder ein Kontoproblem zu lösen, öffnen Sie die offizielle App oder geben Sie die bekannte Website-Adresse selbst ein, anstatt dem angegebenen Link zu folgen.
- Unerwartete Zielseiten sollten Sie als Grund zum Innehalten betrachten. Fahren Sie nicht einfach fort, nur weil der ursprüngliche Beitrag von einem bekannten Konto stammt. Die Vorfälle mit Bitly zeigen, warum die Quelle eines Beitrags und das aktuelle Ziel seiner Links zwei unterschiedliche Fragen sind.
- Verwechseln Sie HTTPS nicht mit einem Sicherheitsversprechen. Es bedeutet lediglich, dass Ihre Verbindung zur Website verschlüsselt ist, nicht aber, dass die Website seriös ist . Auch Phishing-Websites können HTTPS verwenden.
- Nutzen Sie Browserschutz als zusätzliche Sicherheitsebene. Malwarebytes Browser Guard ist eine kostenlose Browsererweiterung, die verdächtige Links beim Surfen erkennt.
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Blockiert automatisch Phishing-Seiten und schädliche Websites. Kostenlos, Installation mit einem Klick. Zum Browser hinzufügen →