Angreifer betreiben bezahlte Facebook Anzeigen, die wie offizielle Microsoft-Werbeaktionen aussehen, leiten die Nutzer dann zu nahezu perfekten Klonen der Windows Seite 11 zum Herunterladen. Klicken Sie auf „Jetzt Download “ und anstelle eines Windows Bei einem Update erhält man ein schädliches Installationsprogramm, das im Hintergrund gespeicherte Passwörter, Browsersitzungen und Daten von Kryptowährungs-Wallets stiehlt.
„Ich wollte nur ein kurzes Update geben.“ Windows „
Der Angriff beginnt mit etwas völlig Gewöhnlichem: einem Facebook Die Anzeige wirkt professionell, verwendet das Microsoft-Branding und bewirbt anscheinend das neueste Produkt. Windows Update 11. Wenn Sie schon länger vorhatten, Ihren PC auf dem neuesten Stand zu halten, ist das eine praktische Abkürzung.
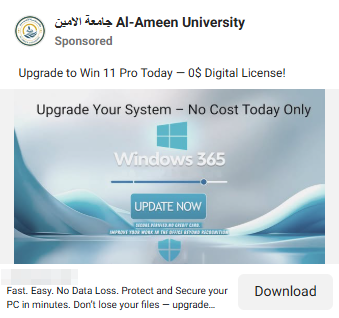
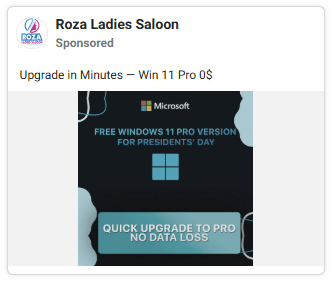
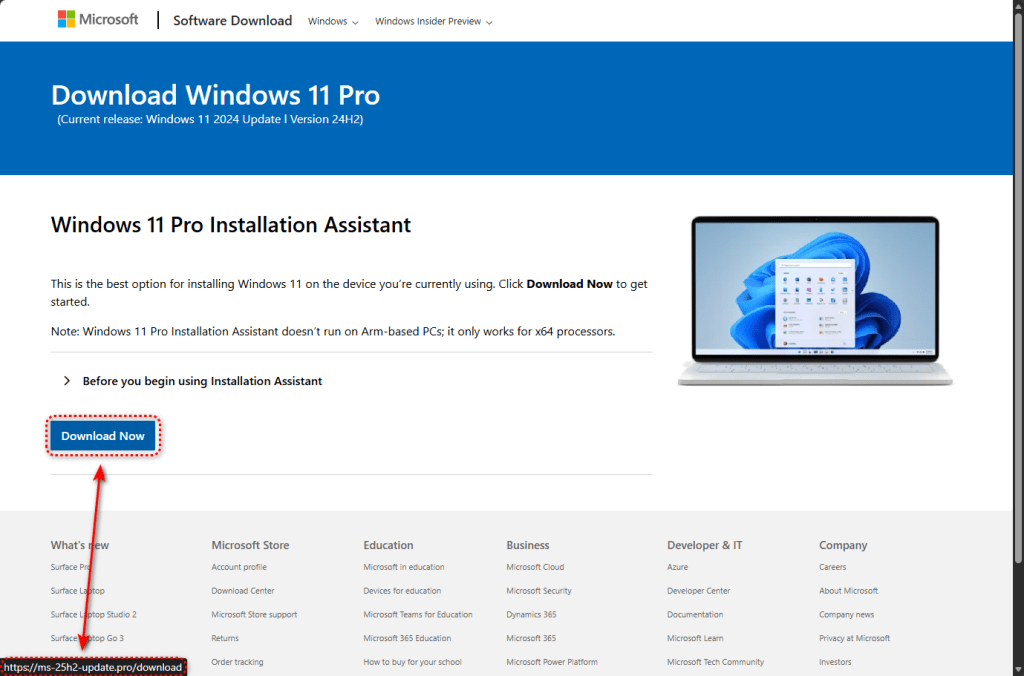
Klicken Sie auf die Anzeige und Sie landen auf einer Website, die der echten Software von Microsoft zum Verwechseln ähnlich sieht. Download Seite. Logo, Layout, Schriftarten und sogar der Rechtstext in der Fußzeile wurden kopiert. Der einzige offensichtliche Unterschied befindet sich in der Adressleiste. Anstelle von microsoft.com sehen Sie eine dieser ähnlichen Domains:
- ms-25h2-download[.]pro
- ms-25h2-update[.]pro
- ms25h2-download[.]pro
- ms25h2-update[.]pro
Die Bezeichnung „25H2“ in Domainnamen ist beabsichtigt. Sie ahmt die Namenskonvention nach, die Microsoft für … verwendet. Windows Releases – 24H2, die aktuelle Version, war in aller Munde, als diese Kampagne startete, sodass die gefälschten Domains auf den ersten Blick plausibel wirkten.
Geofencing: Nur die richtigen Ziele erhalten die Nutzlast
Diese Kampagne infiziert nicht blindlings jeden, der die Website besucht.
Bevor die Malware übertragen wird, überprüft die gefälschte Seite, wer Sie sind. Wenn Sie sich über eine IP-Adresse eines Rechenzentrums verbinden – die häufig von Sicherheitsforschern und automatisierten Scannern verwendet wird –, werden Sie zu google.com weitergeleitet. Die Website sieht harmlos aus.
Nur Besucher, die wie normale Privatanwender oder Büroangestellte erscheinen, erhalten die schädliche Datei.
Diese Technik, bekannt als Geofencing in Kombination mit Sandbox-Erkennung, ermöglichte es, diese Kampagne so lange laufen zu lassen, ohne dass sie von automatisierten Systemen entdeckt und gestoppt wurde. Die Infrastruktur ist so konfiguriert, dass sie automatisierten Sicherheitsanalysen umgeht.
Wenn ein Zielnutzer auf „Jetzt Download klickt, löst die Website Folgendes aus: Facebook Das sogenannte „Lead“-Ereignis des Pixels ist dieselbe Tracking-Methode, die seriöse Werbetreibende zur Messung von Conversions verwenden. Die Angreifer überwachen, welche Opfer auf den Köder hereinfallen, und optimieren ihre Werbeausgaben in Echtzeit.
Ein 75 MB großer „Installer“, der direkt von GitHub bereitgestellt wird.
Wenn die Überprüfungen erfolgreich sind, lädt die Website eine Datei namens ms-update32.exe herunter. Mit 75 MB wirkt sie wie eine legitime Datei. Windows Installer.
Die Datei wird auf GitHub gehostet, einer vertrauenswürdigen Plattform, die von Millionen von Entwicklern genutzt wird. Das bedeutet, dass der Download über HTTPS mit einem gültigen Sicherheitszertifikat erfolgt. Da er von einer seriösen Domain stammt, wird er von Browsern nicht automatisch als verdächtig markiert.
Das Installationsprogramm wurde mit Inno Setup erstellt, einem legitimen Tool, das häufig von Malware-Autoren missbraucht wird, da es professionell aussehende Installationspakete erstellt.
Was passiert, wenn Sie es ausführen?
Bevor der Installer Schaden anrichtet, überprüft er, ob er beobachtet wird. Er sucht nach virtuellen Maschinenumgebungen, Debugger-Software und Analyse-Tools. Wenn er eines davon findet, stoppt er. Dies ist dieselbe Umgehungslogik, mit der er viele automatisierte Sicherheits-Sandboxes umgeht – diese Systeme laufen per Design in virtuellen Maschinen.
Auf dem Rechner eines echten Benutzers extrahiert und installiert das Installationsprogramm seine Komponenten.
Die wichtigste Komponente ist eine vollständig auf Electron basierende Anwendung, die installiert wird, um C:\Users\<USER>\AppData\Roaming\LunarApplication\Electron ist ein legitimes Framework, das von Apps wie Slack und Visual Studio Code verwendet wird. Das macht es zu einer nützlichen Tarnung.
Die Wahl des Namens ist kein Zufall. „Lunar“ ist eine Marke, die mit Kryptowährungs-Tools in Verbindung gebracht wird, und die Anwendung wird mit Node.js-Bibliotheken geliefert, die speziell für die Erstellung von ZIP-Archiven entwickelt wurden – was darauf hindeutet, dass sie Daten sammelt, verpackt und versendet. Mögliche Ziele sind Kryptowährungs-Wallet-Dateien, Seed-Phrasen, Browser-Anmeldedaten-Speicher und Session-Cookies.
Gleichzeitig werden zwei verschleierte PowerShell-Skripte mit zufälligen Dateinamen in den %TEMP%-Ordner geschrieben und mit einer Befehlszeile ausgeführt, die absichtlich deaktiviert Windows Schutzmechanismen für Skriptsignaturen:
powershell.exe -NoProfile -NoLogo -InputFormat Text -NoExit -ExecutionPolicy Unrestricted -Command -
Sich in der Registrierung verstecken, seine Spuren verwischen
Um Neustarts zu überstehen, schreibt die Malware einen großen Binärdatenblock auf den Computer. Windows Registrierung unter: HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults.
Der Registrierungspfad TIP (Text Input Processor) ist ein legitimer Windows Komponente, wodurch die Wahrscheinlichkeit, Verdacht zu erregen, geringer ist.
Die Telemetriedaten zeigen ebenfalls ein Verhalten, das mit Prozessinjektion übereinstimmt. Die Malware erzeugt Windows Prozesse im angehaltenen Zustand werden angegriffen, Schadcode wird in diese eingeschleust und die Ausführung fortgesetzt. Dadurch kann der Schadcode unter der Identität eines legitimen Prozesses ausgeführt werden, was die Entdeckungswahrscheinlichkeit verringert.
Sobald die Ausführung gestartet ist, löscht das Installationsprogramm temporäre Dateien, um seine forensischen Spuren zu verwischen. Es kann auch das Herunterfahren oder Neustarten des Systems veranlassen, möglicherweise um die Analyse zu behindern.
Die Malware verwendet mehrere Verschlüsselungs- und Verschleierungstechniken, darunter RC4, HC-128, XOR-Kodierung und FNV-Hashing für die API-Auflösung. Diese Methoden erschweren die statische Analyse.
Der Facebook Werbewinkel
Die Nutzung von bezahlten Facebook Werbung zur Verbreitung von Schadsoftware sollte man genauer unter die Lupe nehmen. Es handelt sich hierbei nicht um eine Phishing-E-Mail, die im Spam-Ordner landet, oder um ein schädliches Suchergebnis, das dort versteckt ist. Es handelt sich um bezahlte Werbung. Facebook Werbung erscheint neben Beiträgen von Freunden und Familie.
Die Angreifer schalteten zwei parallele Werbekampagnen, die jeweils auf unterschiedliche Phishing-Domains verwiesen. Jede Kampagne nutzte ihre eigene Facebook Pixel-ID und Tracking-Parameter. Falls eine Domain oder ein Werbekonto gesperrt wird, kann das andere weiterhin aktiv bleiben.
Die Verwendung von zwei parallelen Domains und zwei separaten Werbekampagnen lässt darauf schließen, dass die Betreiber Redundanzen eingebaut haben – wenn eine Domain abgeschaltet oder ein Werbekonto gesperrt wird, läuft das andere weiter.
Was tun, wenn Sie glauben, betroffen zu sein?
Diese Kampagne ist technisch ausgereift und operativ durchdacht. Die Infrastruktur zeugt von Kenntnissen gängiger Sicherheitsforschung und Sandboxing-Techniken. Die Verantwortlichen verstehen, wie Nutzer Software herunterladen, und haben dies entsprechend ausgewählt. Facebook Sie nutzen Werbung als Verbreitungskanal, weil sie damit echte Nutzer in einem Umfeld erreichen, in dem hohes Vertrauen herrscht.
Erinnern: Windows Aktualisierungen stammen von Windows Aktualisieren Sie Ihre Systemeinstellungen – nicht über eine Website und niemals über Werbung in sozialen Medien. Microsoft schaltet keine Werbung. Windows Aktualisierungen zu Facebook Die
Und noch ein Profi-Tipp: Malwarebytes hätte die identifizierte Nutzlast und die zugehörige Infrastruktur erkannt und blockiert.
Wenn Sie eine Datei von einer dieser Websites heruntergeladen und ausgeführt haben, behandeln Sie das System als kompromittiert und handeln Sie schnell.
- Melden Sie sich nicht bei Konten von diesem Computer an, bis er gescannt und bereinigt wurde.
- Führen Sie sofort einen vollständigen Scan mit Malwarebytes durch .
- Ändern Sie Passwörter für wichtige Konten wie E-Mail, Online-Banking und soziale Medien von einem anderen, sauberen Gerät aus.
- Wenn Sie auf diesem Gerät Kryptowährungs-Wallets verwenden, übertragen Sie Ihre Gelder in eine neue Wallet mit einer neuen Seed-Phrase, die auf einem sauberen Gerät generiert wurde.
- Benachrichtigen Sie Ihre Bank und aktivieren Sie die Betrugsüberwachung, wenn auf diesem Gerät Finanzdaten gespeichert waren oder von diesem Gerät aus darauf zugegriffen werden konnte.
Für IT- und Sicherheitsteams:
- Blockieren Sie die Phishing-Domains im DNS und Web-Proxy.
- Warnung bei PowerShell-Ausführung mit
-ExecutionPolicy Unrestrictedin nicht-administrativen Kontexten - Suche nach dem Verzeichnis „LunarApplication“ und zufällige Auswahl
.yiz.ps1/.unx.ps1Dateien in%TEMP%
Indikatoren für Kompromisse (IOCs)
Datei-Hash (SHA-256)
- c634838f255e0a691f8be3eab45f2015f7f3572fba2124142cf9fe1d227416aa (ms-update32.exe)
Domänen
- ms-25h2-download[.]pro
- ms-25h2-update[.]pro
- ms25h2-download[.]pro
- ms25h2-update[.]pro
- raw.githubusercontent.com/preconfigured/dl/refs/heads/main/ms-update32.exe (URL für die Bereitstellung der Nutzlast)
Dateisystem-Artefakte
- C:\Users\<USER>\AppData\Roaming\LunarApplication\
- C:\Users\<USER>\AppData\Local\Temp\[random].yiz.ps1
- C:\Users\<USER>\AppData\Local\Temp\[random].unx.ps1
Register
- HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults (große Binärdaten – Persistenz)
Facebook Werbeinfrastruktur
- Pixel-ID: 1483936789828513
- Pixel-ID: 955896793066177
- Kampagnen-ID: 52530946232510
- Kampagnen-ID: 6984509026382