

Eine neue Betrugsmasche zielt auf Personen ab, die veröffentlichen. Chrome Erweiterungen.
Die Betrugsmasche tarnt sich als offiziell aussehender Antrag auf „Urheberrechtsentfernung“, in dem behauptet wird, Ihre Erweiterung würde demnächst entfernt. Chrome Web Store und dass Sie 48 Stunden Zeit haben, Einspruch einzulegen.
Es sieht sogar ganz individuell aus. Nachdem Sie die ID Ihrer Erweiterung eingegeben haben, um sie zu „verifizieren“, zeigt die Seite den tatsächlichen Namen und das Symbol Ihrer Erweiterung an. Doch all das ist Teil eines Phishing-Angriffs, der darauf abzielt, Ihren Google-Benutzernamen und Ihr Passwort zu stehlen.
Wenn Angreifer Zugriff auf ein Entwicklerkonto erlangen, können sie möglicherweise die Erweiterung übernehmen, auf Entwicklerressourcen zugreifen oder den Nutzern potenziell schädliche Updates aufzwingen.
Was ist da eigentlich los?
Wenn Sie eine/n veröffentlicht haben Chrome Bei einer solchen Erweiterung kann es vorkommen, dass Sie auf eine Seite stoßen, die wie eine offizielle Google-Mitteilung aussieht und Sie davor warnt, dass Ihre Erweiterung wegen Urheberrechtsverletzung entfernt wird.
Auf der Seite werden Sie aufgefordert, Ihre Erweiterungs-ID einzugeben. Anschließend werden Ihre tatsächlichen Erweiterungsdaten zusammen mit einer Beschwerdenummer und einem Countdown-Zähler angezeigt. Sie werden dazu gedrängt, sich bei Google anzumelden, um Einspruch einzulegen, bevor die Zeit abläuft.
Nichts davon ist echt. Die Seite wird nicht von Google betrieben. Die Beschwerde, die Frist und der Countdown sind erfunden. Das Ziel ist es, Sie dazu zu verleiten, Ihren Google-Benutzernamen und Ihr Passwort in ein gefälschtes Anmeldefenster einzugeben, das vom Betrüger kontrolliert wird.
Die wichtigste Regel : Echte Warnungen zu Ihrer Erweiterung erscheinen in Ihrem Chrome Das Entwickler-Dashboard des Webshops befindet sich nicht auf einer Website eines Drittanbieters.
Warum Betrüger Entwicklerkonten wollen
Chrome Erweiterungen haben Zugriff auf die Browser der Benutzer und können automatisch aktualisiert werden.
Wenn Angreifer die Kontrolle über ein Entwicklerkonto erlangen, können sie möglicherweise eine Erweiterung verändern, auf Entwicklerressourcen zugreifen oder potenziell schädliche Updates an bestehende Nutzer verteilen.
Genau das macht Entwicklerkonten zu so attraktiven Zielen, und genau deshalb sind Betrugsmaschen wie diese so weit verbreitet.
So sieht der Betrug aus
Die Seite wird auf einer Domain gehostet, die nichts mit Google zu tun hat. In der von uns analysierten Version verwendete die Website die Adresse dmca-chrome-extensions[.]click.
Trotzdem nutzt es Googles Markennamen und präsentiert sich als „ Chrome Richtlinienzentrum für Webshop-Entwickler.“
Auf der Seite wirst du zunächst nach dem Link oder der ID deiner Erweiterung gefragt. Das wirkt harmlos, und genau deshalb funktioniert es.
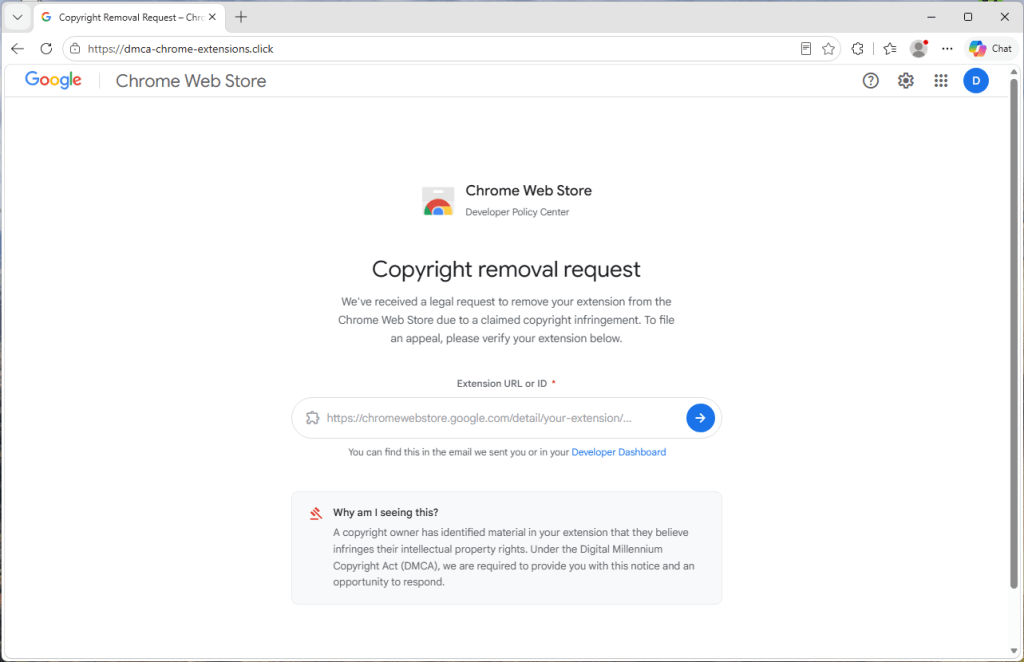
Es nutzt deine eigene Endung, um überzeugend zu wirken
Nachdem Sie Ihre Erweiterungs-ID eingegeben haben, wird auf der Seite kurz die Meldung „Erweiterung wird gesucht…“ angezeigt, und anschließend wird eine gefälschte Löschaufforderung rund um Ihre echte Erweiterung erstellt.
Als wir den Betrug mit Malwarebytes Browser Guard Es zeigte unseren echten Erweiterungsnamen, unser Symbol und Chrome Eintrag im Webshop neben der gefälschten Beschwerde.
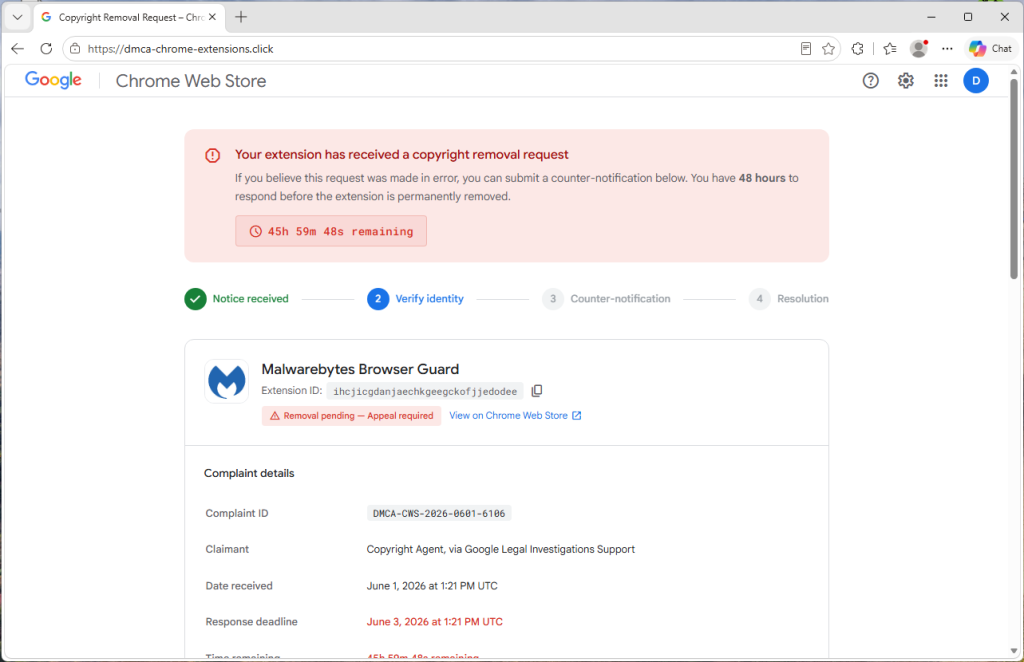
Die Website ruft lediglich öffentlich verfügbare Informationen aus Ihrer Erweiterung ab. Chrome Die Webseite des Webshops. Jeder kann diese Informationen einsehen. Betrüger nutzen sie, um die gefälschte Benachrichtigung echt erscheinen zu lassen.
Alles andere ist erfunden.
Die Beschwerdenummer, das „Eingangsdatum“, die 48-Stunden-Frist, der Countdown-Timer und der Ablauf der Ereignisse werden von der Betrugsseite selbst generiert.
Der Countdown soll dich unter Druck setzen
Ein roter Warnhinweis warnt, dass Ihre Erweiterung dauerhaft entfernt wird, wenn Sie nicht innerhalb von 48 Stunden handeln, und eine Uhr zählt die Sekunden herunter. Das gesamte Layout lenkt Ihren Blick auf eine einzige Schaltfläche: Melden Sie sich bei Google an, um „Ihre Identität zu bestätigen“ und Einspruch einzulegen.
Diese Dringlichkeit soll Druck erzeugen, damit Sie reagieren, bevor Sie sich die Zeit nehmen, die Behauptung zu überprüfen.
Das gefälschte Anmeldefenster
Wenn Sie auf „Weiter zur Bestätigung“ klicken, erscheint ein Google-Anmeldefenster mit einer Titelleiste, einem Vorhängeschloss und der angezeigten Adresse accounts.google.com.
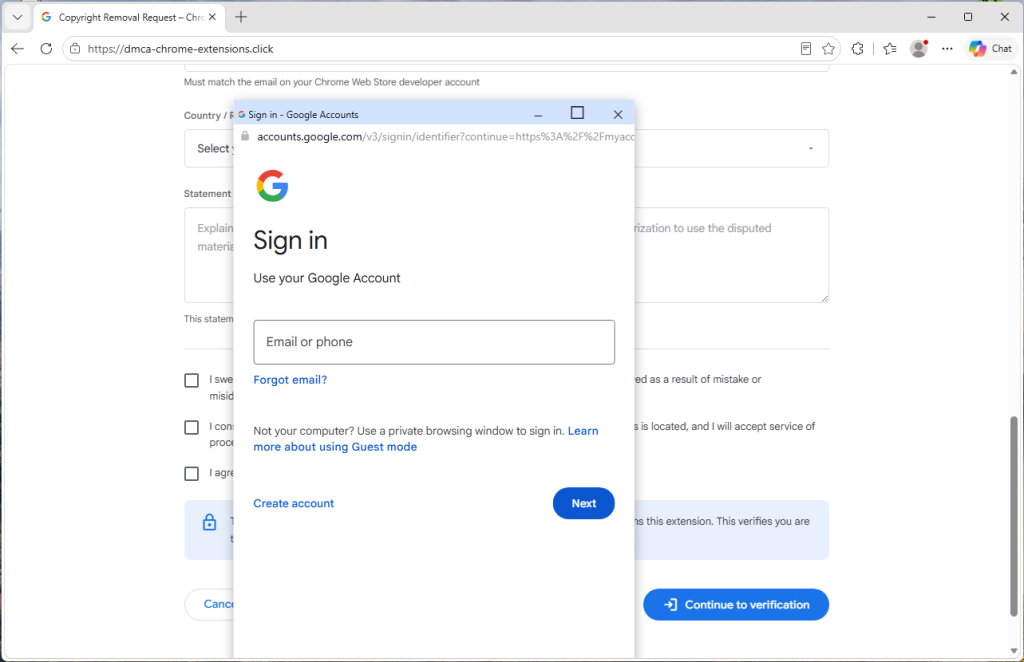
Es sieht echt aus, ist es aber nicht.
Das „Fenster“ ist eigentlich Teil der Webseite selbst. Das Vorhängeschloss und die Adresse sind lediglich Grafiken, die so gestaltet sind, dass sie wie ein echtes Browserfenster aussehen.
Die Betrüger passen sogar das Erscheinungsbild an Ihr Betriebssystem an und zeigen Mac -Style-Fenster auf macOS und Windows -Stilfenster auf Windows Geräte.
Alles, was in dieses gefälschte Anmeldeformular eingegeben wird, wird direkt an die Betrüger weitergeleitet.
Ein verräterisches Zeichen ist, dass das Fenster die Browserseite nicht verlassen kann. Versuche, es an den Rand deines Bildschirms zu ziehen – es bleibt an der Browserkante stehen. Wenn du den Browser minimierst, verschwindet es ebenfalls.
Vor allem aber wird in der echten Adressleiste Ihres Browsers weiterhin die Adresse der Betrugsseite angezeigt, nicht die von Google.
Wie man sicher bleibt
Die gute Nachricht ist, dass man diesen Betrug mit ein paar einfachen Maßnahmen vereiteln kann.
- Vertrauen Sie dem Link nicht. Wenn Sie eine Warnung bezüglich Ihrer Erweiterung erhalten, gehen Sie direkt zu Ihrer Chrome Schauen Sie im Entwickler-Dashboard des Webshops nach.
- Seien Sie misstrauisch, wenn Eile gefordert wird. Seriöse politische Prozesse stützen sich nicht auf Countdown-Uhren, um sofortiges Handeln zu erzwingen.
- Überprüfen Sie die Adressleiste. Eine echte Google-Anmeldeseite wird unter accounts.google.com in der Adressleiste Ihres Browsers angezeigt.
- Prüfen Sie das Fenster. Wenn sich ein Anmeldefenster nicht aus dem Browser herausziehen lässt oder verschwindet, wenn der Browser minimiert wird, handelt es sich wahrscheinlich um eine Fälschung.
- Aktivieren Sie einen stärkeren Anmeldeschutz. Passkeys und Hardware-Sicherheitsschlüssel sorgen dafür, dass gestohlene Passwörter für Angreifer weitaus weniger nützlich sind.
- Nutzen Sie Sicherheitssoftware mit Phishing- und Webschutz. Unser Browser Guard , der auch Bestandteil von Malwarebytes Premium ist, kann schädliche Websites und Phishing-Seiten blockieren, bevor Sie sensible Daten eingeben.
Das ist keine plumpe Phishing-Seite. Sie verwendet Ihre echten Erweiterungsdaten, ahmt das Google-Branding nach und vermittelt ein überzeugendes Gefühl der Dringlichkeit.
Wenn Sie eine Warnung bezüglich Ihrer Nebenstelle erhalten, folgen Sie nicht dem Link und warten Sie nicht bis zum Ablauf der Zeit. Gehen Sie direkt zu Ihrer Chrome Überprüfen Sie die Angaben im Web Store-Entwickler-Dashboard.
Im Zweifelsfall schließe den Tab.
Falls Sie Ihre Daten bereits eingegeben haben
Handeln Sie schnell.
- Ändern Sie Ihr Google-Passwort umgehend von einem vertrauenswürdigen Gerät aus.
- Melden Sie sich in den Sicherheitseinstellungen Ihres Google-Kontos von allen aktiven Sitzungen ab.
- Überprüfen Sie die verbundenen Apps und Geräte auf unbekannte Elemente.
- Aktivieren Sie die Zwei-Faktor-Authentifizierung, vorzugsweise mithilfe eines Passworts oder eines Sicherheitsschlüssels.
- Überprüfen Sie Ihre Chrome Einträge im Web Store für Änderungen, Uploads oder neue Versionen, die Sie nicht veröffentlicht haben.
Indikatoren für Kompromisse (IOCs)
Domain
dmca-chrome-extensions[.]click
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Blockiert automatisch Phishing-Seiten und schädliche Websites. Kostenlos, Installation mit einem Klick. Zum Browser hinzufügen →









