Cyberkriminelle missbrauchen die Adobe-Infrastruktur in einem LinkedIn Phishing-Kampagne, die Passwörter stiehlt und Opfer auf die legitime Website umleitet LinkedIn anschließend die Website besuchen.
Die Phishing-E-Mail tarnt sich als Geschäftsanfrage und soll den Anschein erwecken, als käme sie von einem Unternehmen. LinkedIn und enthält einen gefälschten „Vertrags“-Anhang. Es weist jedoch eine Reihe von Warnsignalen auf:
- Der Name des Absenders, die E-Mail-Adresse und die E-Mail-Signatur stimmen nicht überein
- Das Absenderunternehmen existiert, allerdings nicht in den USA
- Der Name des Absenders existiert, jedoch nicht bei diesem Unternehmen
- Der Anhang hat eine doppelte Dateiendung:
pdf.html
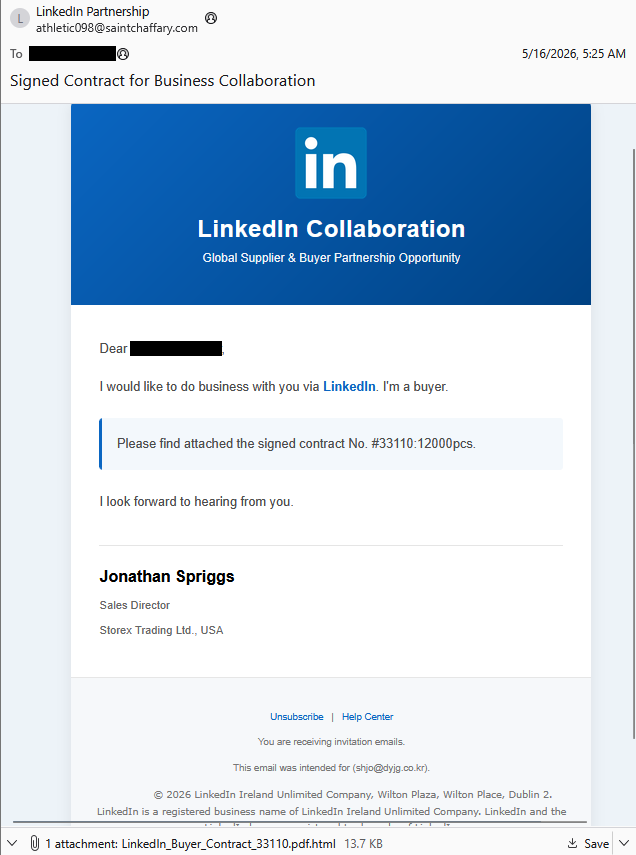
„Ich würde gerne über LinkedIn mit Ihnen Geschäfte machen. Ich bin ein Käufer.“
Anbei finden Sie den unterzeichneten Vertrag Nr. #33110:12000 Stück.
Ich freue mich darauf, von Ihnen zu hören. “

Betrug oder seriös? Scam Guard weiß es.
Doppelte Dateiendungen werden oft verwendet, um Empfänger irrezuführen und ihnen vorzugaukeln, eine Datei sei etwas anderes als das, was sie tatsächlich ist. Die angehängte HTML-Datei ist stark verschleiert. Im Grunde handelt es sich um ein einzeiliges JavaScript.
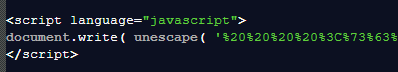
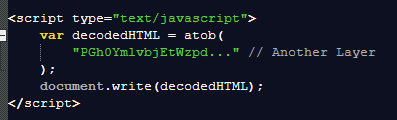
Das Skript nutzt zwei gängige Verschleierungsmethoden: URL-Kodierung und Base64. Das Skript ist in zwei Base64-kodierte Abschnitte unterteilt.
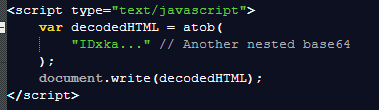
Wenn Sie den Anhang öffnen, finden Sie ein einfaches Anmeldeformular.
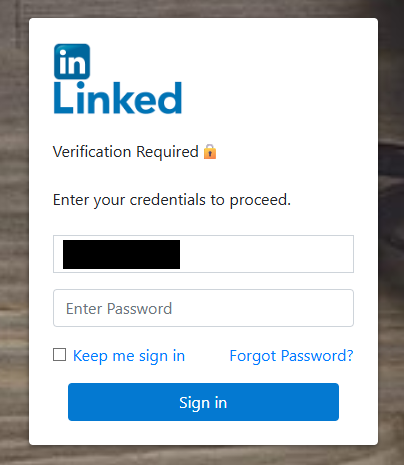
Die E-Mail-Adresse des Ziels ist fest programmiert und kann weder geändert noch entfernt werden. Möglicherweise liegt das daran, dass manche Forscher keine Skrupel haben, den Empfangskanal mit gefälschten Zugangsdaten zu überfluten.
Aber erst bei der Ermittlung des Empfangskanals wird es interessant. Eine Netzwerkanalyse liefert folgende URL:
https://lnkd.tt.omtrdc.net/rest/v1/delivery
Diese Domain gehört Adobe und steht in Verbindung mit der A/B-Testplattform Adobe Target. Die Kampagne nutzt Adobe Target jedoch nicht, um die durch Phishing erlangten Zugangsdaten zu empfangen. Stattdessen missbrauchen die Angreifer Adobe Target als Umleitungs- bzw. Missbrauchspunkt im Phishing-Ablauf. Höchstwahrscheinlich, um Opfer zu verfolgen, die auf die Phishing-E-Mail hereingefallen sind.
Letztendlich leitet es das Ziel auf die legitime Seite weiter business.linkedin.com Ort, um jeglichen Verdacht zu zerstreuen, den die Zielperson möglicherweise noch hegt.
Nachdem wir die Skripte entschlüsselt hatten, fanden wir den Speicherort der übermittelten Anmeldedaten:

Alles in allem ist die Methode trotz der Verschleierung sehr roh und einfach:
Senden an: http://a1263367.xsph.ru/taam/Ln.php
Mit Daten:
- AA = fest programmierte E-Mail-Adresse
- BB = das vom Benutzer eingegebene Passwort
Die PHP-Datei, die auf einem .ru Die Domain kümmert sich um die Weiterleitung an LinkedIn wodurch das Opfer glaubt, sich erfolgreich eingeloggt zu haben.
Wie man sicher bleibt
Die gute Nachricht: Sobald man weiß, worauf man achten muss, lassen sich diese Angriffe viel leichter erkennen und abwehren. Die schlechte Nachricht: Sie sind kostengünstig, skalierbar und werden wahrscheinlich weiterhin im Umlauf sein.
Wenn also das nächste Mal ein „PDF“-Dokument in einem Browser nach Ihrem Passwort fragt, halten Sie kurz inne und überlegen Sie, was sich dahinter verbergen könnte.
Neben dem Vermeiden unerwünschter Anhänge gibt es noch einige weitere Möglichkeiten, um sicher zu bleiben:
- Greifen Sie nur über offizielle Apps oder durch direkte Eingabe der offiziellen Website in Ihren Browser auf Ihre Konten zu.
- Überprüfen Sie Dateiendungen sorgfältig. Auch wenn eine Datei wie eine PDF-Datei aussieht, muss sie nicht unbedingt eine sein.
- Aktivieren Siedie Multi-Faktor-Authentifizierungfür Ihre wichtigen Konten.
- Verwenden Sie eine aktuelle Echtzeit-Anti-Malware-Lösungmit einem Webschutzmodul.
Profi-Tipp: Malwarebytes Scam Guard hat diese E-Mail als Betrug erkannt.
Betrüger müssen sich nicht in dein System hacken. Es reicht schon, wenn du einmal darauf klickst.
Malwarebytes Identity Theft Protection erkennt verdächtige Aktivitäten, bevor sie zu einem Problem werden.