

Phishing- Angriffe zielen auf die aktuellen Bedürfnisse der Nutzer ab, aktuell auch auf kostenlose KI-Abonnements. Wir haben kürzlich eine neue Variante dieser Masche entdeckt: Ein gefälschtes Gewinnspiel von Claude Max, das ein überzeugendes Google-Anmeldefenster nutzt, um Anmeldeinformationen zu stehlen.
Claudes kostenpflichtige Tarife beginnen bei 20 Dollar pro Monat und sind bei höheren Nutzungslimits deutlich teurer, während kostenlose Konten strengere Beschränkungen haben. Daher ist das Versprechen eines kostenlosen Upgrades ein attraktiver Anreiz.
Microsoft berichtete im Juni von einer zunehmenden Anzahl von Phishing-Angriffen, betrügerischer Werbung und suchbasierten Kampagnen, die sich als Dienste wie ChatGPT, Claude, DeepSeek und Copilot ausgeben. Einige dieser Angriffe behaupten, eine Zahlung sei fehlgeschlagen, und leiten Nutzer zu einer gefälschten Bezahlseite weiter. Andere bieten einen App-Download an, der Schadsoftware installiert.
Die von uns gefundene Kampagne verfolgt einen anderen Ansatz. Es gibt kein Formular zur Erfassung von Kartendaten und keinen Download. Stattdessen wird ein kostenloses Upgrade angeboten und Sie werden aufgefordert, sich mit Ihrem Google-Konto anzumelden.
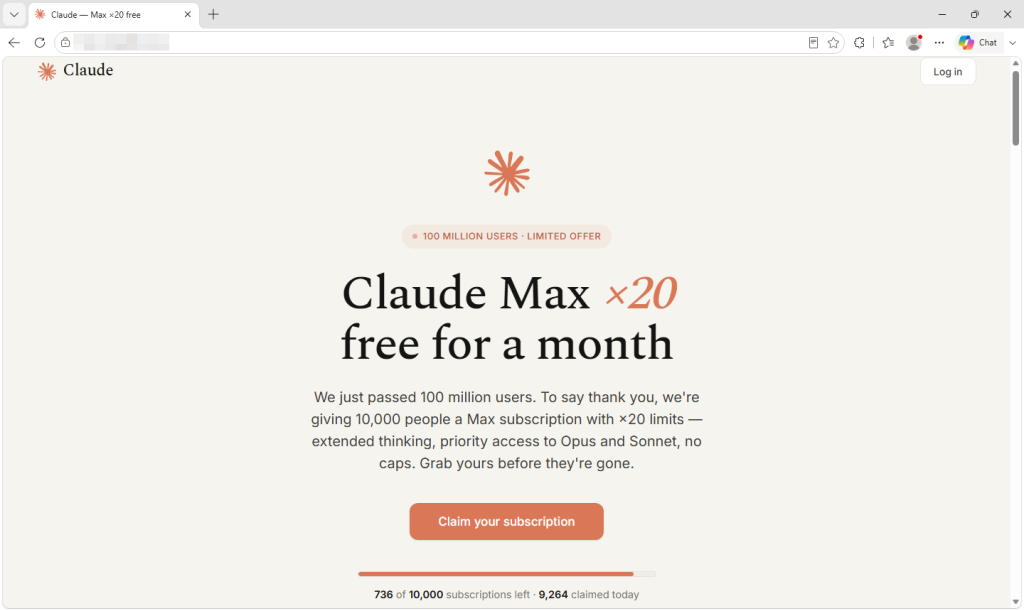
Was die Seite Ihnen anzeigt und welche Daten sie sammelt
Die Website verkündet, dass Anthropic die Marke von 100 Millionen Nutzern überschritten hat und bedankt sich bei den Nutzern mit der Verlosung von 10.000 kostenlosen einmonatigen Abonnements für Claude Max, dem meistgenutzten Tarif.
Die Aufmachung ist sorgfältig gestaltet, bis hin zum echten Logo und den Farben, den gefälschten Fünf-Sterne-Bewertungen und einer langen Fußzeile, deren Links fast ausschließlich zu echten Anthropic-Seiten führen. Dies ist wahrscheinlich das wirksamste Vertrauenssignal der Website und hat den Betreiber nichts gekostet.
Ein Zähler behauptet, dass weniger als 750 der 10.000 verfügbaren Plätze übrig seien und die Zahl alle paar Sekunden um einige sinke. Tatsächlich wird aber nichts gezählt. Die Zahl wird im Browser generiert und beim Neuladen der Seite zurückgesetzt, sodass jeder Besucher denselben künstlich erzeugten Mangel sieht.
Die häufig gestellten Fragen versprechen wiederholt, dass keine Zahlungsdaten benötigt werden. Das stimmt, was das Angebot überzeugender macht. Viele Menschen verbinden Betrug mit der Abfrage von Kartendaten, und auf dieser Seite werden diese niemals abgefragt.
Stattdessen wird Ihr Google-Login benötigt. Zwei Anmeldeoptionen werden angezeigt, aber nur eine funktioniert. Die Apple-Schaltfläche zeigt eine vorgefertigte Meldung an, dass diese Methode vorübergehend nicht verfügbar ist. Das E-Mail-Feld verwirft Ihre Eingabe und öffnet stattdessen die Google-Schaltfläche. Alle Wege führen zum selben Ziel, und der Gewinn ist viel größer, als der Köder vermuten lässt.
Ein Google-Konto ermöglicht den Zugriff auf E-Mails, Dokumente und die Benachrichtigungen zum Zurücksetzen von Passwörtern anderer Konten. Wenn Sie sich mit Google bei Claude anmelden, kann dies Kriminellen ebenfalls Zugang zu Ihrem Claude-Konto verschaffen. Bezahlte KI- Konten sind an sich schon wertvoll, da ihre Nutzungsrechte Geld kosten. Letzten Monat berichteten wir über Infostealer, die Claude-Konten kaperten und die bezahlten Nutzungsrechte der Opfer missbrauchten.
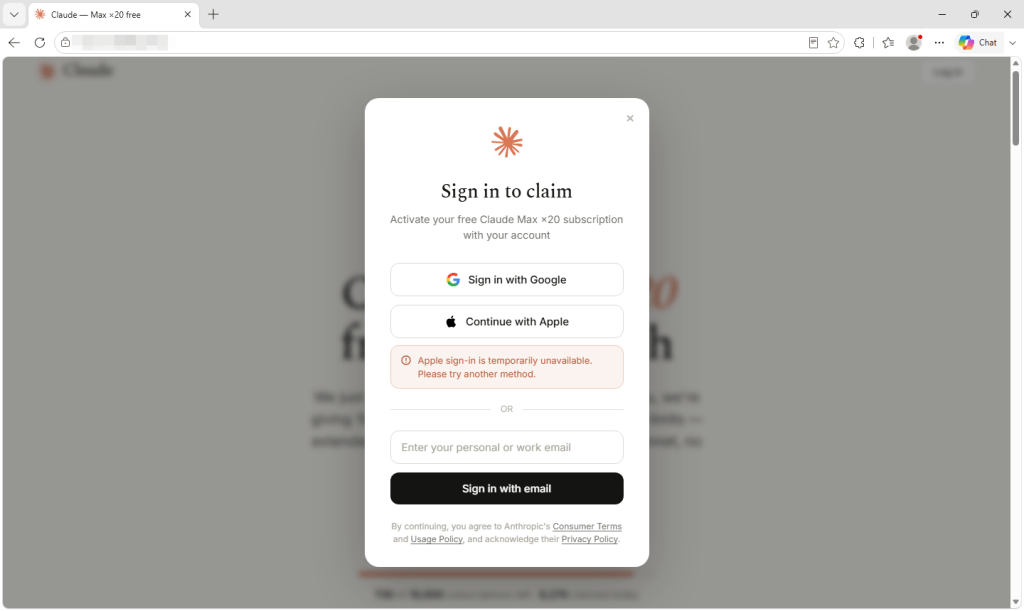
Warum dieses Beispiel bemerkenswert ist
Durch Klicken auf die Google-Schaltfläche öffnet sich kein echtes Google-Anmeldefenster. Stattdessen wird ein Browserfenster innerhalb des bestehenden Tabs angezeigt, komplett mit einem Vorhängeschloss und einer korrekt geschriebenen Google-Anmeldeadresse. Dieses Fenster lässt sich sogar auf der Seite verschieben.
Die Adressleiste, das Vorhängeschloss und alles innerhalb des vermeintlichen Fensters gehören zur Phishing-Seite, nicht zu Google. Anstelle eines Passwortfelds beginnt die Seite mit einer menschlichen Authentifizierung, was Besucher beruhigen und gleichzeitig automatische Scanner vom nächsten Schritt fernhalten kann.
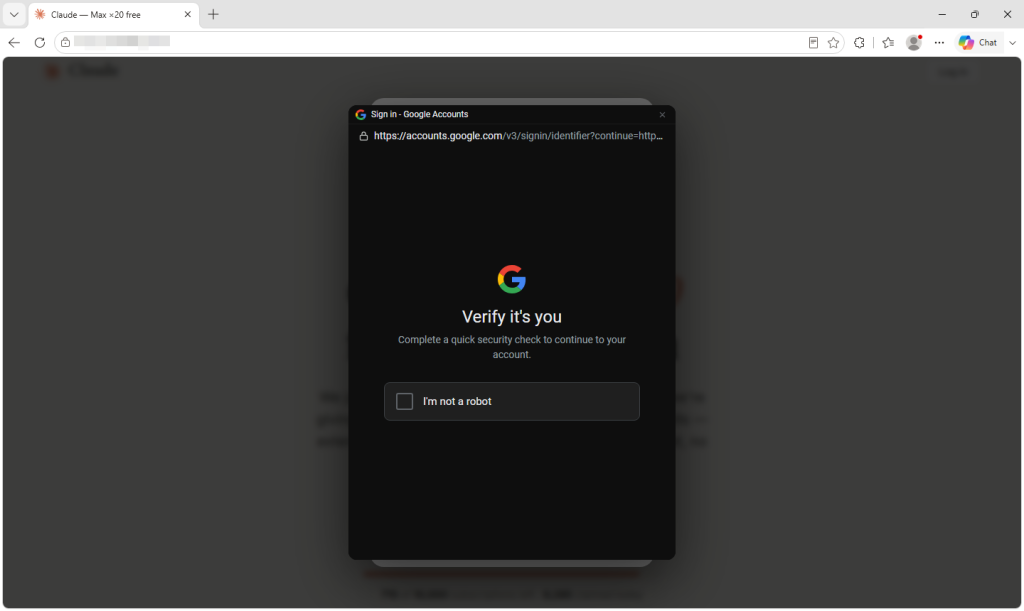
Forscher dokumentieren diese „Browser-im-Browser“-Technik seit 2022. Unit 42 berichtete im Juni über eine Kampagne , bei der ein verschiebbarer gefälschter Browser zum Einsatz kam. windows um Microsoft 365-Nutzer als Zielgruppe zu haben.
Dieses Beispiel ist deshalb so aufschlussreich, weil der Betreiber nur wenig tun musste. Die schädliche Funktionalität wird durch eine einzige Codezeile von einem externen Dienst geladen, der sich als wiederverwendbares Anmelde-Widget ausgibt und Installationsanweisungen bereitstellt.
Die Kommentare im Code sind auf Russisch verfasst und bezeichnen das Ziel als Opfer. Einer erklärt, dass es sich um eine Fälschung mit dunklem Thema handelt. windows Früher blinkte das Widget beim Laden weiß auf, daher lädt es nun die korrekte Farbe im Voraus, um das Flackern zu beseitigen. Der Code scheint ein gepflegtes, wiederverwendbares Produkt zu sein und nicht nur für diese eine Kampagne entwickelt worden zu sein.
So erkennen Sie ein gefälschtes Browserfenster
Das Design geht davon aus, dass Sie die falsche Adressleiste überprüfen. Da man gelernt hat, auf einer Anmeldeseite nach einem Vorhängeschloss und der korrekten Adresse zu suchen, blendet dieser Angriff beides in einem Fenster ein, das gar nicht existiert.
Relevant ist nur die Adressleiste Ihres Browsers oben auf dem Bildschirm. Während des gesamten Vorgangs wird dort weiterhin die Domain der Phishing-Website angezeigt.
- Versuchen Sie, das Anmeldefenster über den Rand der Webseite hinaus zu ziehen. Ein echtes Popup ist ein separates Browserfenster und kann beliebig auf dem Bildschirm verschoben werden. Ein gefälschtes Popup hingegen bleibt innerhalb der Webseite, die es erstellt hat, an deren Rand hängen. Dieser Test dauert zwei Sekunden und ist der zuverlässigste für technisch weniger versierte Nutzer.
- Überlassen Sie die Entscheidung Ihrem Passwortmanager. Dieser prüft die tatsächliche Webadresse, nicht die angezeigte. Er sollte Ihnen nicht anbieten, Ihr Google-Passwort auf einer fremden Website automatisch einzufügen. Wenn er sich bei der üblichen Stelle nicht meldet, vertrauen Sie lieber der angezeigten Adresse.
- Klicken Sie nicht auf Links, um auf die Webseite zu gelangen. Wenn es sich um eine seriöse Werbeaktion handelt, sollten Sie diese auch auf der Webseite des Unternehmens finden. Geben Sie die Adresse direkt ein oder verwenden Sie ein Lesezeichen und suchen Sie dort nach dem Angebot.
- Betrachten Sie Countdowns und Zähler nur als Dekoration. Jede Seite kann eine Zahl anzeigen, die gegen Null sinkt. Das beweist nicht, dass ein Angebot zeitlich begrenzt ist.
- Seien Sie misstrauisch, wenn nur eine Anmeldeoption funktioniert. Die Behauptung, ein Anbieter sei vorübergehend nicht verfügbar, kann alle auf den vom Angreifer vorgezeichneten Pfad lenken.
- Wenn Sie bereits angemeldet sind, sichern Sie Ihr Konto. Ändern Sie Ihr Passwort auf der offiziellen Website des Anbieters, melden Sie sich von allen anderen Sitzungen ab und überprüfen Sie verbundene Apps und unbekannte Geräte. Das Schließen des Tabs macht die Anmeldung nicht rückgängig.
So Malwarebytes
Malwarebytes Browser Guard blockiert Phishing- und Betrugsdomains, bevor die Seite geladen werden kann. Bei einem solchen Angriff kontrollieren die Kriminellen, sobald die Seite geöffnet ist, nahezu alle visuellen Hinweise, anhand derer Sie normalerweise beurteilen würden, ob sie legitim ist.
Wenn Sie ein Angebot erhalten haben und unsicher sind, kann Scam Guard es prüfen, bevor Sie darauf eingehen, und Sie über das weitere Vorgehen beraten.
„Eine der besten Cybersicherheits-Suiten weltweit.“
Laut CNET.Lesen Sie den Testbericht →








