Wir haben bei Meta eine Flut von Webseiten entdeckt, die sich als Calendly-Buchungsseiten für Vorstellungsgespräche ausgeben. Besucher wählen einen Termin für ein 30-minütiges Telefonat mit einem Personalvermittler, geben ihre Daten ein und müssen ein CAPTCHA lösen.
Anschließend werden sie auf der Seite aufgefordert, sich anzumelden. Facebook Die
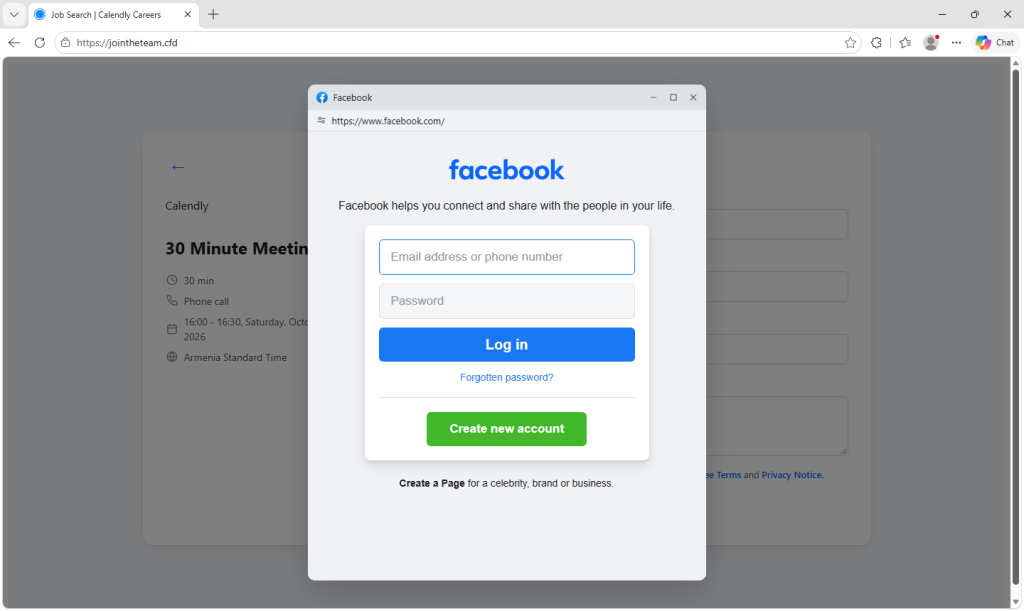
Das Interview ist gefälscht. Die Seiten sind darauf ausgelegt, die Daten der Besucher zu stehlen. Facebook Die Anmeldedaten, einschließlich der Zwei-Faktor -Authentifizierungscodes (2FA), die das Konto schützen sollen, werden abgefragt. Besucher werden anschließend aufgefordert, sich auch in ihrem Google-Konto anzumelden, angeblich „aus Sicherheitsgründen“.
Diese Seiten stehen in keiner Verbindung zu Meta, Calendly oder Google. Wenn Sie bereits ein Passwort eingegeben oder eine Anmeldeaufforderung bestätigt haben, sichern Sie die betroffenen Konten umgehend. Siehe „So bleiben Sie sicher“ weiter unten.
Warum Calendly eine überzeugende Tarnung abgibt
Calendly ist ein weit verbreitetes Terminplanungstool, das auch von Personalverantwortlichen zur Vereinbarung von Vorstellungsgesprächen genutzt wird. Ein Klick auf den Buchungslink, die Auswahl eines Termins und die Eingabe von Name und E-Mail-Adresse erfolgen völlig automatisch. Es ist weder ein Konto zu erstellen noch etwas herunterzuladen.
Diese Routine dient als gute Tarnung. Bis die Seite nach etwas Ungewöhnlichem fragt, hat der Besucher bereits ein Zeitfenster ausgewählt und seine Daten angegeben. Ein weiterer Schritt erscheint da einfacher, als an der ganzen Sache zu zweifeln.
Für jemanden, der unzählige Bewerbungen verschickt hat, ohne eine Antwort zu erhalten, ist eine Einladung zum Vorstellungsgespräch bei Meta vielleicht genau die Nachricht, auf die er hofft. Aufregung und die Angst, eine seltene Chance zu verpassen, können dazu führen, dass man schnell handelt, anstatt zu überprüfen, wer den Link tatsächlich geschickt hat.
Auch Jobsuchende sind es gewohnt, persönliche Daten mit Fremden zu teilen. Die Angabe von Name, E-Mail-Adresse und Telefonnummer an einen Personalvermittler, den man noch nie getroffen hat, ist ein normaler Bestandteil des Bewerbungsprozesses, daher dürfte ein Formular, das nach diesen Daten fragt, keine Besorgnis auslösen.
Ein Vorstellungsgespräch, das mit einem Kalender beginnt
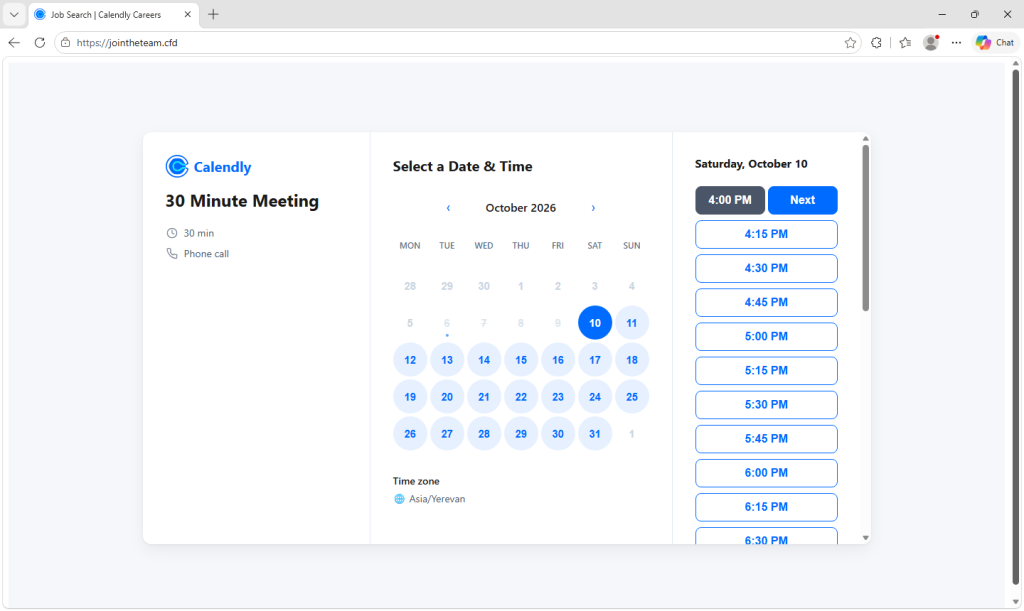
Die gefälschte Seite kopiert den Buchungsbildschirm von Calendly und trägt den Titel „Calendly | Meta Careers“. Sie zeigt einen Monatskalender, eine Zeitzonenauswahl und die Option „30-minütiges Telefongespräch“. Die verfügbaren Termine werden vom Server der Angreifer geladen, sodass der Kalender wie der eines echten Personalvermittlers aussieht.
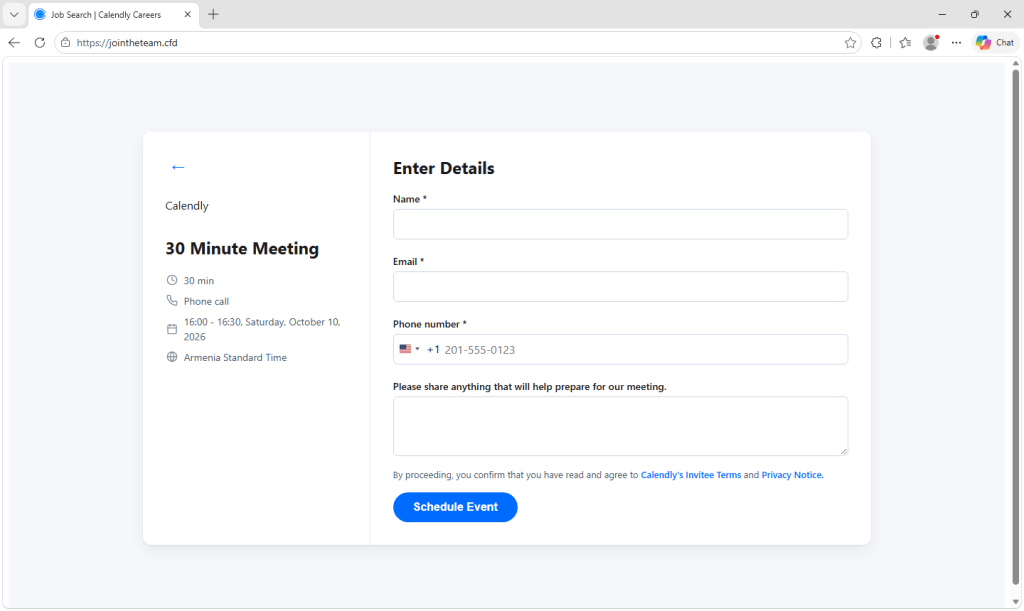
Nachdem der Besucher einen Zeitpunkt ausgewählt hat, führt ihn die Seite durch eine Reihe von Schritten:
- Ihre Angaben. Ein Formular fragt nach Ihrem Namen, Ihrer E-Mail-Adresse und Ihrer Telefonnummer sowie nach allem, was „zur Vorbereitung auf unser Treffen beiträgt“.
- Ein gefälschtes CAPTCHA. Ein Raster aus Bildern fordert Sie auf: „ Select Alle Bilder sind mit „…“ gekennzeichnet. Dadurch wirkt die Seite seriös und es kann auch verhindern, dass automatisierte Sicherheitsscanner sehen, was als Nächstes kommt.
- Ein Facebook Login. Ein Fenster innerhalb der Seite kopiert Facebook Die Anmeldeseite von [Name des Unternehmens]. Sie zeichnet sogar eine eigene, gefälschte Adressleiste, die eine [Adresse des Unternehmens] anzeigt. Facebook Die Webadresse ist so gestaltet, dass sie wie ein echtes Browser-Pop-up aussieht. Der Text enthält realistische Fehlermeldungen wie „Die eingegebenen Anmeldeinformationen sind falsch.“ Die Seite fordert Besucher außerdem auf, sich für ein „Karriereprofil“ zu registrieren.
- Ihr Facebook Sicherheitscode. Wenn für das Konto die Zwei-Faktor-Authentifizierung (2FA) aktiviert ist, werden Sie auf der Seite nach dem Code aus Ihrer Authentifizierungs-App, per SMS, WhatsApp oder E-Mail gefragt.
- Ein Google-Login. Auf der Seite heißt es: „ Facebook „Erfordert, dass Sie sich mit Ihrer Gmail-Adresse in Ihrem Konto anmelden.“ Um die Anfrage harmlos erscheinen zu lassen, fügt die Seite hinzu: „ Facebook Wir geben keine Ihrer Daten an Ihr Google-Konto weiter.“ Gefälschte Google-Seiten, die sich unter einer gefälschten Adressleiste befinden, fordern Ihr Passwort und anschließend die von Google angeforderten Informationen: ein Tippen auf eine Telefonansage, einen Code von Google Authenticator, einen Code per SMS oder Ihre Wiederherstellungs-E-Mail-Adresse. Alles, was Sie auf diesen Seiten eingeben, einschließlich des Google-Passworts, wird an den Server der Angreifer gesendet.
- Eine gefälschte Bestätigung. Schließlich heißt es auf der Seite, eine Kalendereinladung sei versendet worden und Sie würden innerhalb von 90 Minuten eine Rückmeldung erhalten. Bis Sie stutzig werden, könnten die Angreifer bereits Zugriff auf Ihre Konten haben.
Wie Betrüger die Zwei-Faktor-Authentifizierung umgehen können
Viele Phishing -Seiten sammeln lediglich ein Passwort und hören dann auf. Diese hier macht weiter.
Während sich der Besucher auf der Seite befindet, meldet sich diese fortlaufend beim Server der Angreifer und wartet auf die Anweisung, welcher Bildschirm als Nächstes angezeigt werden soll. Dadurch können die Angreifer das gestohlene Passwort am echten Benutzer testen. Facebook Website sofort. Wenn Facebook Die gefälschte Seite fordert einen Code an, verlangt denselben Code vom Besucher, und die Angreifer können ihn vor Ablauf der Gültigkeit verwenden. Funktioniert der Code nicht, erscheint lediglich die Meldung: „Falscher Code. Bitte versuchen Sie es erneut.“
Die Google-Bildschirme unterstützen denselben Ansatz. Wenn Google eine Anmeldeaufforderung an das Telefon des Besuchers sendet, kann die gefälschte Seite ihn auffordern, auf „Ja“ zu tippen, wodurch möglicherweise die Anmeldung der Angreifer genehmigt wird.
Der Besucher sieht die gefälschte Seite, während die Angreifer unbemerkt versuchen, sich beim eigentlichen Dienst anzumelden.
Codes und telefonische Authentifizierungsaufforderungen erschweren die Kontoübernahme weiterhin erheblich, daher sollten diese aktiviert bleiben. Ein auf einer gefälschten Seite eingegebener Code oder eine für die Anmeldung einer anderen Person freigegebene Aufforderung kann Angreifern jedoch Zugang verschaffen. Passwörter und kompatible Hardware-Sicherheitsschlüssel sind an die offizielle Website gebunden, sodass eine gefälschte Seite wie diese sie nicht auf dieselbe Weise weitergeben kann. Dieser Schutz nützt nichts, wenn Sie stattdessen eine Passwort-und-Code-Alternative wählen und diese Daten den Angreifern preisgeben.
Anzeichen eines wiederverwendbaren Phishing-Kits
Der Code enthält eine Versionsnummer (0.8.0), detaillierte Fehlerprotokollierung und ein „Kampagnenschlüssel“, der mit jeder Nachricht an den Server der Angreifer gesendet wird. Diese Merkmale deuten auf ein wiederverwendbares Kit mit Unterstützung für die Identifizierung verschiedener Kampagnen hin.
Die Sammlungsadresse verwendet Amazon API-Gateway in der AWS-Region Singapur, ap-southeast-1Ein im Code hinterlassener Kommentar ist in Vietnamesisch verfasst. Er lässt sich wie folgt übersetzen:
„Ändern Sie hier den Schlüssel, wenn Sie die Produktionsumgebung bereitstellen.“
Weder die Hosting-Region noch die Sprache eines Code-Kommentars geben Aufschluss darüber, wer hinter den Seiten steht oder wo diese betrieben werden.
Facebook Konten, insbesondere solche, die mit Unternehmensseiten oder Werbekonten verknüpft sind, sind für Kriminelle wertvoll. Die Übernahme des Google-Kontos könnte E-Mails und andere Daten offenlegen und Angreifern ermöglichen, Passwörter für mit dieser Adresse verknüpfte Konten zurückzusetzen.
Die Domains sind ein weiteres Warnsignal. Alle 11 folgen demselben Muster: join plus ein Wort, das nach Personalwerbung klingt, wie zum Beispiel joinhire, joinquest, oder jointheteam, auf der .cfd, .infound .works Top-Level-Domains. Keine davon erwähnt Calendly oder Meta. Diese generischen Namen könnten auch für Stellenanzeigen anderer Unternehmen wiederverwendet werden.
Wie man sicher bleibt
- Prüfen Sie die Adresse, nicht das Design. Direkte Calendly-Buchungslinks verwenden
calendly.comAuch wenn legitime Formulare auf anderen Webseiten eingebunden sein können, sollten Sie eine unbekannte Rekrutierungsdomain als Grund sehen, die Einladung unabhängig zu überprüfen. - Geben Sie Ihr Facebook Passwort nicht auf Buchungsseiten ein. Für die Vereinbarung eines Anrufs ist es nicht erforderlich, einem Personalvermittler Ihr Social-Media-Passwort mitzuteilen. Sollten Sie im Buchungsprozess plötzlich aufgefordert werden, sich woanders anzumelden, überprüfen Sie sowohl die Anfrage als auch die tatsächliche Anmeldedomäne.
- Schauen Sie sich die echte Adressleiste Ihres Browsers an. Diese gefälschten Anmeldedaten windows ihre eigenen Adressleisten zeichnen anzeigen Facebook oder Google-Webadressen. Falls ein separates Pop-up erscheint, überprüfen Sie die vom Browser selbst angezeigte Adresse. Ein Anmeldefenster, das sich nicht außerhalb der Webseite verschieben lässt, ist möglicherweise Teil der Webseite und kein separates Browserfenster.
- Überprüfen Sie den Personalvermittler und die Stellenbeschreibung. Besuchen Sie direkt die offizielle Karriereseite des Unternehmens. Eine seriöse Stellenanzeige beweist nicht, dass die Person, die Sie kontaktiert, das Unternehmen vertritt. Vergewissern Sie sich daher bei unerwarteten Einladungen über eine unabhängige Kontaktperson.
- Geben Sie keine Codes weiter und bestätigen Sie keine unerwarteten Aufforderungen. Geben Sie einen Code nur beim offiziellen Dienst für ein von Ihnen selbst initiiertes Login ein. Bestätigen Sie niemals eine telefonische Aufforderung, nur weil ein Personalvermittler oder eine Buchungsseite Sie dazu auffordert.
- Verwenden Sie nach Möglichkeit Passwörter oder Sicherheitsschlüssel. Diese schützen vor Phishing-Angriffen. Seien Sie vorsichtig, wenn Sie auf einer Webseite aufgefordert werden, stattdessen ein Passwort und einen Code einzugeben.
- Haben Sie bereits ein Passwort eingegeben oder eine Aufforderung bestätigt? Rufen Sie von einem vertrauenswürdigen Gerät aus direkt den betroffenen Dienst auf und ändern Sie Ihr Passwort. Melden Sie sich von allen anderen Sitzungen ab und überprüfen Sie Ihre Sicherheitseinstellungen, Ihre Wiederherstellungs-E-Mail-Adresse und Ihre Telefonnummer. Falls beide Konten betroffen sind, sichern Sie Ihr Google-Konto umgehend, da Angreifer über E-Mail-Zugriff weitere Passwörter zurücksetzen können. Überprüfen Sie Gmail auf ungewöhnliche Weiterleitungsregeln und Filter und überprüfen Sie alle Einstellungen. Facebook Ändern Sie das Passwort überall dort, wo Sie es wiederverwendet haben, auch auf Ihren Unternehmensseiten oder Werbekonten.
- Ausgesperrt? Nutzen Sie den Kontowiederherstellungs-Support von Meta oder die Anleitung von Google für kompromittierte Konten . Falls Sie nur Ihre Kontaktdaten angegeben haben, seien Sie wachsam gegenüber Betrugsversuchen, bei denen diese fälschlicherweise als Ihre Identität interpretiert werden.
So Malwarebytes
Malwarebytes Browser Guard kann Phishing- und Betrugsseiten blockieren, bevor Sie mit ihnen interagieren. Das ist besonders wichtig bei Kampagnen wie dieser, bei der die Seite einen Dienst, den viele Menschen täglich nutzen, täuschend echt kopiert.
Wenn Sie einen Interviewlink erhalten und sich nicht sicher sind, kann Malwarebytes Scam Guard Ihnen helfen, den Link zu bewerten, bevor Sie darauf klicken.
Indikatoren für Kompromittierung
Phishing-Domains
joinconnect[.]cfdjoinconnect[.]worksjoinhire[.]cfdjoinhire[.]infojoinquest[.]cfdjoinquest[.]infojoinquest[.]worksjointhetalent[.]cfdjointhetalent[.]infojointhetalent[.]worksjointheteam[.]cfd
Sammlungsendpunkt
rkrt01c0mc[.]execute-api[.]ap-southeast-1[.]amazonaws[.]com
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Phishing-Seiten und bösartige Websites automatisch. Kostenlos und mit nur einem Klick zu installieren. Zu Ihrem Browser hinzufügen →