In diesem Artikel
- Eine gefälschte „FC27 x Prime Gaming“-Prämienseite führt zu einem kopierten EA-Anmeldeformular.
- Die Website sammelt Passwörter und 2FA- Codes und gefährdet dadurch die EA-Konten der Spieler.
- Wenn Sie Ihre Anmeldedaten eingegeben haben, ändern Sie Ihr EA-Passwort und überprüfen Sie die Kontosicherheitseinstellungen.
Fußballfans, die in EA SPORTS FC 27 nach kostenlosen Spielerpaketen suchen, könnten am Ende ihren Spielaccount preisgeben müssen. FC 27 ist der neueste Teil von EAs Fußball-Videospielreihe. Ultimate Im Team-Modus können Spieler Mannschaften aus virtuellen Spielerkarten zusammenstellen, die sie durch das Öffnen von Packs erhalten.
Nach dem Spielstart am 25. September entdeckten wir eine gefälschte „FC27 x Prime Gaming“-Belohnungsseite, die es auf die Anmeldedaten der Spieler abgesehen hatte. Prime Gaming bietet Spiele und In-Game-Belohnungen im Rahmen eines Programms an. Amazon Prime-Mitgliedschaft. Die gefälschte Seite verwendet dieses Branding, teilt den Besuchern mit, dass ihre Belohnung auf sie wartet, und fordert sie auf, ihr EA-Konto zu „verknüpfen“ – das Konto, mit dem sie auf EA-Spiele und -Dienste zugreifen.
Die Spielreihe zieht Millionen von Spielern an. EA berichtete, dass FC 24 in der ersten Woche des Jahres 2023 weltweit mehr als 11,3 Millionen Spieler erreichte, unter anderem über EA Play.
Auf dieser gefälschten Seite gibt es keine Belohnung. Die folgende „EA-Anmeldung“ ist eine Kopie, die auf der Domain der Betrüger gehostet wird. Sie fragt nach Ihrer E-Mail-Adresse, Ihrem Passwort und dem Sicherheitscode Ihrer Zwei-Faktor -Authentifizierung (2FA) und sendet diese Daten an einen Server, der von den Kriminellen kontrolliert wird. Der Code der Seite ist so programmiert, dass er anhand der Serverantworten entscheidet, ob eine Passwortfehlermeldung angezeigt oder ein 2FA-Code angefordert wird.
Diese Website steht in keiner Verbindung zu EA. Amazon oder Prime Gaming. Falls Sie Ihre Daten auf einer Seite wie dieser eingegeben haben, gehen Sie bitte zum Abschnitt „So bleiben Sie sicher“ weiter unten.
Eine Belohnung wartet auf dich
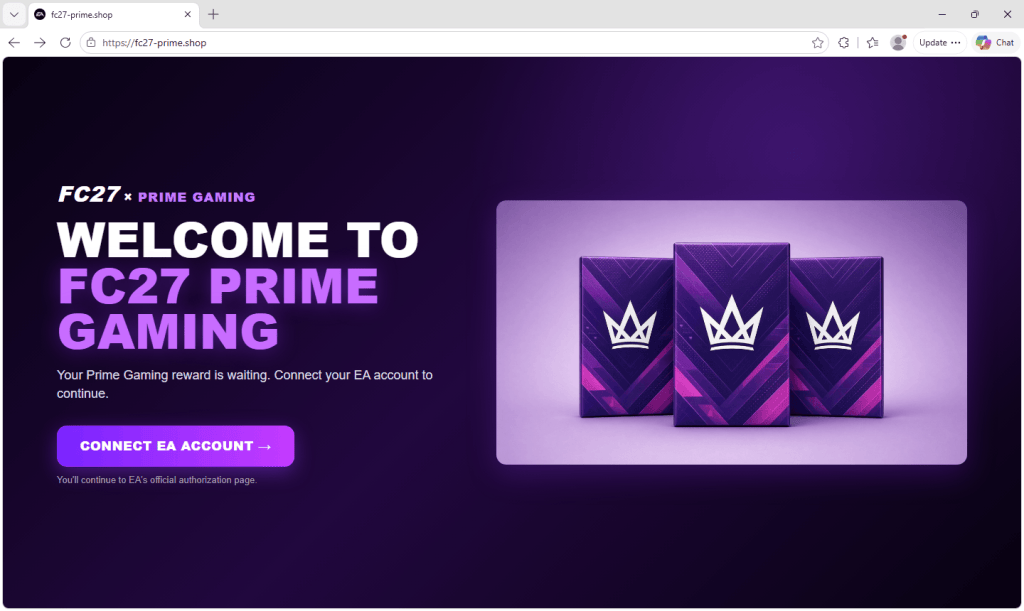
Die Landingpage ist dunkelviolett und im Stil einer Spielewerbung gestaltet. Dort steht: „Deine Prime Gaming-Belohnung wartet. Verbinde dein EA-Konto, um fortzufahren.“ Unter dem Button steht in kleinerer Zeile: „Du wirst zur offiziellen Autorisierungsseite von EA weitergeleitet.“
Nein. Beim Klicken auf die Schaltfläche werden „Verbinden…“ und „Weiterleitung zur EA-Autorisierung…“ angezeigt. Der Code wartet eine feste Zeit von 1,4 Sekunden und leitet Sie dann weiter zu /in, das sich immer noch auf derselben Domain befindet.
Eine kopierte EA-Anmeldeseite
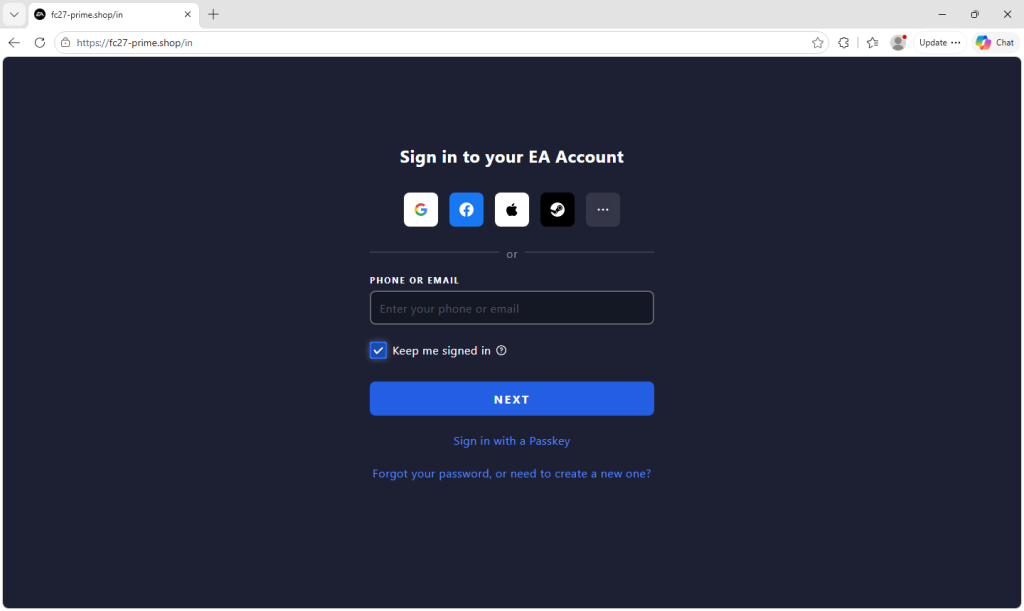
Die Anmeldeseite ist der von EA stark nachempfunden. Sie hat ein dunkles Layout, ein Feld für „Telefon oder E-Mail“, die Option „Angemeldet bleiben“, „Mit Passkey anmelden“ und eine Reihe von Google-Symbolen. Facebook , Apple- und Steam-Buttons.
Die Social-Login-Buttons haben beim Anklicken keine Funktion. Stattdessen werden die Besucher aufgefordert, ihre E-Mail-Adresse und ihr Passwort einzugeben.
Wie der Diebstahl funktioniert, Schritt für Schritt
Bei jedem Schritt werden Ihre Eingaben an einen separaten Server, fedserv.thenewsip[.]site, gesendet.
- E-Mail. Sie geben Ihre E-Mail-Adresse ein und gelangen zur Passwortseite.
- Passwort . Sie geben Ihr Passwort ein, das an den Server gesendet wird. Die Seite nutzt die Serverantwort, um zu entscheiden, ob eine Fehlermeldung wie bei EA („Ihre Anmeldedaten sind falsch“) angezeigt oder der Vorgang fortgesetzt wird, einschließlich der Frage, ob ein 2FA-Code angefordert wird. Dies deutet darauf hin, dass die Daten mit EA abgeglichen werden sollen. Der erfasste Seitenquelltext allein gibt jedoch keinen Aufschluss darüber, wie der Server die Daten verarbeitet.
- Der Code. Wenn für das Konto die Zwei-Faktor-Authentifizierung (2FA) aktiviert ist, werden Sie auf einer Seite zur Identitätsprüfung aufgefordert, auf „Code senden“ zu klicken und anschließend den sechsstelligen Code einzugeben. Der Code wird direkt an den Server gesendet.
- Der Ausgang. Die Seite leitet Sie zu EAs eigentlicher Website weiter. Ultimate Team-Web-App auf ea.com. Konten ohne 2FA überspringen Schritt drei. Das Aufrufen der eigentlichen Website bedeutet nicht, dass die vorherige Anmeldung legitim war.
Das Abfangen eines gültigen 2FA-Codes könnte Angreifern ermöglichen, sich anzumelden, bevor dieser abläuft. Dadurch wird die Zwei-Faktor-Authentifizierung zwar nicht deaktiviert, aber sie könnten die Überprüfung für eine bestimmte Anmeldung umgehen.
Verfolgung der Herkunft der Opfer
Die Seite speichert die Herkunft jedes Besuchers und sendet diese „Traffic-Quelle“ zusammen mit den übermittelten Daten an den Server. Sie erkennt Facebook Messenger, Meta's Audience Network, Instagram und TikTok, durch Tracking-Parameter im Link und durch Facebook und TikTok-Anzeigenklick-IDs (fbclid, ttclidAlles andere wird als „direkt“ oder „unbekannt“ gekennzeichnet.
Das Kit bietet außerdem integrierte Unterstützung für Umami Web Analytics. Ob diese Funktion aktiviert ist, hängt von einer separaten Einstellungsdatei ab, die nicht Teil unserer Datenerfassung war. Im Standardmodus entscheidet die Serverantwort, ob die weiteren Schritte eines Besuchers (Passwort, Code-Senden, Erfolg) in der Statistik erscheinen. Die Seite, auf der Opfer ihren Sicherheitscode eingeben, wird nicht in die Seitenaufrufstatistik einbezogen. Alternativ kann in den Einstellungen auch ein Modus aktiviert werden, der alle Seitenaufrufe zählt.
Zusammen ermöglichen diese Funktionen den Betreibern, den Traffic sozialer Plattformen zu verfolgen. Sie zeigen, dass die Seite für die Verarbeitung dieser Quellen optimiert wurde, belegen aber nicht, dass dort tatsächlich Anzeigen geschaltet wurden.
Als „internes Werkzeug“ getarnt
- Der HTML-Code weist Suchmaschinen an, die Seite nicht zu indexieren, zu archivieren oder Vorschauen anzuzeigen, und enthält den Kommentar: „Privates Team-Tool – nicht indexieren oder archivieren.“
- Der " Privacy Auf den Seiten „Richtlinien“ und „Nutzungsbedingungen“ wird ein „Authentifizierungsportal“ zur „internen Nutzung durch autorisiertes Personal“ beschrieben.
- Das Kit verfügt über zwei Schalter. Einer deaktiviert die Prime Gaming-Startseite, sodass derselbe Code stattdessen eine gefälschte EA-Anmeldeseite anzeigt. Der andere Schalter ermöglicht es, die Opfer entweder auf die echte EA-Website weiterzuleiten oder die Seite „Für die wöchentlichen FC 27-Belohnungen angemeldet“ anzuzeigen. In der von uns analysierten Version waren sowohl der Prime Gaming-Köder als auch die Weiterleitung zu EA aktiviert.
Warum es sich lohnt, deinen EA-Account zu stehlen
Ein EA-Konto ist mehr als nur ein Login. Es kann einen FC enthalten. Ultimate Teamclub mit Münzen und handelbaren Spielern, Zugriff auf gekaufte Spiele und gespeicherte Zahlungsmethoden. Der Verlust des Zugriffs könnte jahrelange Käufe und Fortschritte gefährden.
Angreifer könnten ein kompromittiertes Konto auch nutzen, um sich als Sie auszugeben und Ihre Gaming-Kontakte dazu zu verleiten, Informationen preiszugeben oder auf betrügerische Links zu klicken.

Sicherer. Sauberer. Surfen ohne Werbung.
Wie man sicher bleibt
- Beginnen Sie auf der EA-Website. Geben Sie ea.com in Ihren Browser ein und folgen Sie der Adresse. Bevor Sie Ihr EA-Passwort oder Ihren Sicherheitscode eingeben, überprüfen Sie, ob die Anmeldeseite auf ea.com oder einer offiziellen Subdomain wie z. B. accounts.ea.com liegt.
- Überprüfen Sie die Adressleiste. Eine Seite, die exakt wie die Anmeldeseite von EA aussieht, stammt nicht von EA, wenn die Adresse beispielsweise fc27-prime[.]shop lautet.
- Bewahren Sie Sicherheitscodes geheim auf. Geben Sie einen EA-Bestätigungscode nur auf der offiziellen EA-Anmeldeseite für eine von Ihnen selbst initiierte Anmeldung ein.
- Seien Sie vorsichtig bei Angeboten für Gratis-Pakete, Münzen und Belohnungen in Anzeigen und Beiträgen. Ein gesponserter Beitrag ist kein Beweis dafür, dass ein Angebot echt ist.
- Verwenden Sie einen Passwort-Manager. Dieser bietet in der Regel nicht an, Ihr EA-Passwort auf einer fremden Domain automatisch auszufüllen, was dazu beitragen kann, eine gefälschte Seite zu erkennen.
Haben Sie Ihre Daten bereits eingegeben?
- Gehen Sie direkt zu ea.com und ändern Sie sofort Ihr Passwort, auch wenn Sie keinen 2FA-Code eingegeben haben.
- Überprüfen Sie Ihre Sicherheitseinstellungen und vertrauenswürdigen Geräte, entfernen Sie unbekannte Geräte und prüfen Sie, ob sich Ihre E-Mail-Adresse, verknüpfte Konten und Käufe geändert haben.
- Lassen Sie die Zwei-Faktor-Authentifizierung aktiviert. Ändern Sie alle wiederverwendeten Passwörter auch an anderen Stellen, insbesondere in Ihrem E-Mail-Konto.
- Falls Sie unbekannte verknüpfte Konten sehen, ausgesperrt sind oder Inhalte fehlen, befolgen Sie die Anweisungen von EA zur Kontowiederherstellung und wenden Sie sich an den EA-Support.
Wie Malwarebytes hilft
Malwarebytes Browser Guard blockiert Phishing- und Betrugsseiten, bevor diese geladen werden können. Wenn Sie sich bei einer Website, einem Link oder einem Prämienangebot unsicher sind, können Sie Malwarebytes Scam Guard bitten, diese vorher zu überprüfen.
Indikatoren für Kompromittierung
Domänen
fc27-prime[.]shopfc27prime[.]shopfc27utprime[.]comfc27utprime[.]onlinefcutprime[.]onlinefedserv.thenewsip[.]site
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Blockiert automatisch Phishing-Seiten und schädliche Websites. Kostenlos, Installation mit einem Klick. Zum Browser hinzufügen →