Google ha publicado actualizaciones para el Chrome navegador, corrigiendo una serie de vulnerabilidades de alta gravedad.
La actualización incluye correcciones para 74 vulnerabilidades, incluida una que está siendo explotada activamente.
El canal estable se ha actualizado a 149.0.7827.102/.103 para Windows / Mac y 149.0.7827.102 para Linux, que se implementará en las próximas semanas.
Cómo actualizar Chrome
Si no quieres esperar a que la actualización llegue a tu dispositivo, actualizarlo manualmente es muy sencillo.
La opción más sencilla es permitir Chrome para que se actualice automáticamente. Pero puedes quedarte atrás con las actualizaciones si nunca cierras el navegador o si algo sale mal, como una extensión que impide la actualización.
Para actualizar manualmente, haga clic en el menú Más (tres puntos), luego vaya a Configuración > Acerca Chrome . Si hay una actualización disponible, Chrome Comenzará a descargarse automáticamente. Reiniciar Chrome Para completar la actualización, estará protegido contra estas vulnerabilidades.
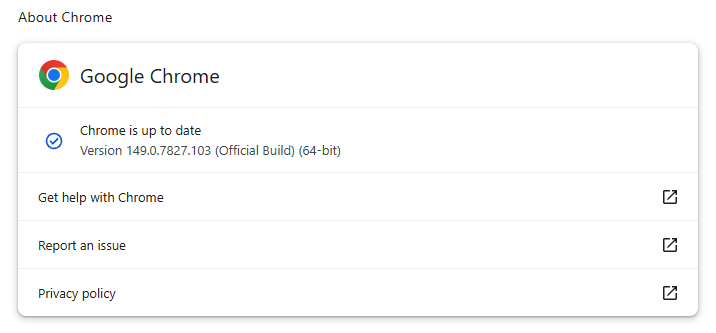
También puedes encontrar instrucciones paso a paso en nuestra guía sobre cómo actualizar Chrome en cada sistema operativo .
Detalles técnicos
La vulnerabilidad que, según Google, está siendo explotada activamente, se identifica como CVE-2026-11645 .
Google lo describe como:
“Lectura y escritura fuera de límites en V8 en Google Chrome Antes de la versión 149.0.7827.103, un atacante remoto podía ejecutar código arbitrario dentro de un entorno aislado mediante una página HTML manipulada.
Esto significa que este fallo se encontró en Chrome El motor V8 de -la parte de Chrome (y otros navegadores basados en Chromium) que ejecutan JavaScript.
Esta vulnerabilidad permite que un programa lea o escriba fuera de los límites de memoria que debería utilizar, lo que posibilita a los atacantes manipular otras áreas de memoria asignadas a funciones más críticas. Los atacantes podrían insertar código malicioso en la memoria y engañar al sistema para que lo ejecute.
En este caso, la vulnerabilidad podría activarse cuando V8 procesa contenido HTML especialmente diseñado, como por ejemplo un sitio web malicioso.
La expresión «dentro de un entorno aislado» significa que el código malicioso se ejecutaría en un entorno restringido y aislado, en lugar de directamente en todo el ordenador. El código del atacante se limita al navegador, lo que reduce su impacto en comparación con el código que se ejecuta fuera del entorno aislado. Sin embargo, los atacantes suelen combinar varias vulnerabilidades para lograr daños más graves. Por lo tanto, esta expresión limita la seguridad, no garantiza que el fallo sea inofensivo.
La actualización también incluye algunas funciones nuevas, como la posibilidad de firmar formularios PDF sin necesidad de utilizar una extensión.
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →