Si alguna vez los usuarios se dieron cuenta de la cantidad de vulnerabilidades que tiene el software que utilizan, es ahora. El mes pasado , Microsoft lanzó su mayor actualización de seguridad hasta la fecha . Y ayer, último día de junio, Google publicó una actualización que incluía la friolera de 382 correcciones de seguridad.
El canal estable se ha actualizado a 150.0.7871.46/.47 para Windows y Mac La versión es la 150.0.7871.46 para Linux y la 150.0.7871.63 para Android . La actualización se implementará en los próximos días y semanas.
Cómo actualizar Chrome
Si no quieres esperar a que la actualización llegue a tu dispositivo, actualizarlo manualmente es muy sencillo.
La opción más sencilla es permitir Chrome para que se actualice automáticamente. Pero puedes quedarte atrás con las actualizaciones si nunca cierras el navegador o si algo sale mal, como una extensión que impide la actualización.
Para actualizar manualmente, haga clic en el menú Más (tres puntos), luego vaya a Configuración > Acerca Chrome . Si hay una actualización disponible, Chrome Comenzará a descargarse automáticamente. Reiniciar Chrome Para completar la actualización, estará protegido contra estas vulnerabilidades.
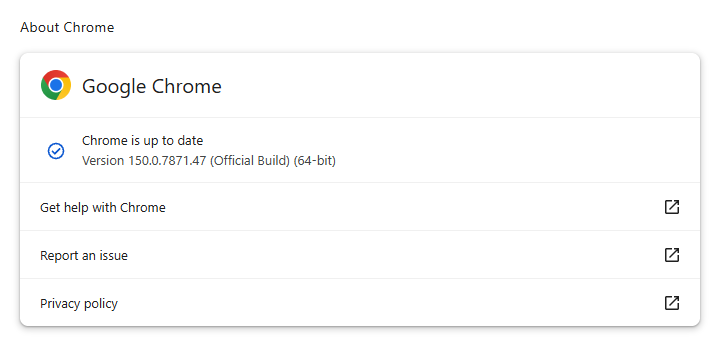
Puedes encontrar una explicación del sistema de numeración de versiones e instrucciones paso a paso en nuestra guía sobre cómo actualizar Chrome en cada sistema operativo .
Detalles técnicos
Entre las 382 correcciones de seguridad, 358 fueron descubiertas por la propia Google, 15 de las cuales están clasificadas como Críticas. Google las clasifica como de gravedad Crítica porque podrían permitir que un atacante ejecute código arbitrario fuera del entorno aislado del navegador, lo que las sitúa en el nivel más alto de su escala de clasificación. Por lo tanto, es tranquilizador que Google las haya descubierto antes que nadie. Porque , al parecer, no todos los cazadores de errores creen en la divulgación responsable .
Google utiliza herramientas internas de análisis de código y técnicas de fuzzing para detectar estas vulnerabilidades. Probablemente también influye el hecho de estar en la lista de empresas autorizadas a utilizar plataformas de IA avanzadas para encontrar dichas vulnerabilidades.
Destaca una vulnerabilidad clasificada como Alta. Se trata de un fallo identificado como CVE-2026-13789 . La descripción oficial es:
“Uso después de liberar la GPU en Google Chrome Antes de la versión 150.0.7871.47, un atacante remoto que hubiera comprometido el proceso de renderizado podía potencialmente escapar del entorno aislado mediante una página HTML manipulada.
Las vulnerabilidades que permiten a un atacante escapar del entorno aislado (lo que significa que puede afectar a todo el dispositivo) son valiosas si se pueden combinar con otras. El entorno aislado del navegador es un entorno restringido y sellado que se supone que contiene cualquier actividad maliciosa dentro del navegador, en lugar de directamente en todo el ordenador. Por lo tanto, escapar del entorno aislado es peligroso porque puede ayudar a los atacantes a pasar de "algo malo ha ocurrido dentro del navegador" a "algo malo puede afectar a todo el sistema".
El uso de memoria liberada (use-after-free) es un tipo de vulnerabilidad causada por el uso incorrecto de memoria dinámica durante la ejecución de un programa. Si, tras liberar una ubicación de memoria, un programa no borra el puntero a dicha ubicación, un atacante puede aprovechar este error para provocar un fallo en el programa o hacer que ejecute código que no debería.
En cromo/ Chrome En arquitectura, el término GPU generalmente se refiere al proceso de GPU dedicado que maneja la renderización acelerada por hardware, la composición, WebGL, la decodificación de video y las operaciones gráficas relacionadas.
Mediante una página HTML manipulada, se podría explotar el dispositivo de la víctima a través de un sitio web malicioso, un correo electrónico en formato HTML o un documento HTML incrustado.
Así que, una vez más, actualicen lo antes posible. Usuarios de otros navegadores basados en Chromium, estén atentos a la próxima actualización.
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →