Carnival Corporation, empresa matriz de Carnival Cruise Line, está enviando nuevas cartas de "Aviso de Incidente de Ciberseguridad" con fecha del 27 de mayo de 2026. Si le suena familiar, no se equivoca. Durante la última década, la mayor operadora de cruceros del mundo ha acumulado un preocupante historial de filtraciones de datos, ataques de ransomware y sanciones regulatorias, y este incidente de 2026 se suma a un largo historial de ciberseguridad.
En nuestra base de datos se han registrado varias filtraciones de datos que involucran a Carnival Corporation o a alguna de sus subsidiarias.
Solo entre 2019 y 2021 , Carnival reportó cuatro incidentes de ciberseguridad al Departamento de Servicios Financieros de Nueva York. Estos incluyeron dos ataques de ransomware y un incidente de phishing en el que los atacantes desplegaron malware, accedieron a sistemas internos, los cifraron y robaron información personal de clientes y empleados.
En este último caso, un atacante utilizó ingeniería social para engañar a un empleado de Carnival y conseguir que le concediera acceso a parte de los sistemas informáticos de la empresa el 14 de abril de 2026. Para el 22 de abril, utilizó una cuenta comprometida para acceder a una "parte limitada" de los sistemas informáticos de Carnival, donde pudo copiar datos personales antes de ser bloqueado.
Según el aviso de filtración de datos presentado en Maine, un total de 5.995.277 personas se vieron afectadas. Carnival determinó que el intruso había copiado ilegalmente archivos que contenían información personal y ahora está contactando a las personas afectadas para informarles que se obtuvieron datos personales relacionados con ellas.
Según investigadores citados por Gblock , los datos robados parecen incluir:
- Nombres completos
- Direcciones de correo electrónico
- Fechas de nacimiento
- Géneros
- Estado y nivel de membresía de la Mariner Society
- identificadores internos de clientes
La plantilla de carta no enumera campos de datos específicos. En su lugar, utiliza un marcador de posición:
“We have determined that your <<data elements>> were obtained.”
Esto sugiere firmemente que Carnival está completando cada carta con categorías de datos relevantes para esa persona en particular, un patrón común en grandes filtraciones donde las personas pueden haber proporcionado información diferente en diferentes momentos.
Además, las cartas contienen el contenido habitual sobre la rapidez con la que actuó la empresa, involucrando a expertos externos, y describen los sistemas afectados como un subconjunto limitado del entorno. Para los destinatarios, lo importante no es cuán limitada fue la brecha desde el punto de vista de la empresa, sino si la información expuesta podría usarse para robo de identidad, fraude o ataques de phishing altamente convincentes.

Las filtraciones de datos ocurren a diario. No seas el último en enterarte.
Sabemos, por incidentes anteriores de Carnival, que los datos expuestos han incluido nombres, direcciones, fechas de nacimiento, números de pasaporte, información médica y detalles de pago. En filtraciones previas que afectaron a las líneas de cruceros, los datos comprometidos abarcaron desde información de contacto básica hasta números de la Seguridad Social e información de tarjetas de crédito. Carnival no ha revelado públicamente todas las categorías de datos involucradas en el incidente de 2026, pero dado que este evento nuevamente involucra "información personal" copiada de sistemas internos, es razonable considerarlo un incidente grave de privacidad, incluso si la combinación exacta de datos varía según la persona.
El ataque fue reivindicado por el grupo extorsionador ShinyHunters, conocido por robar datos y luego exigir un rescate. Si la víctima no acepta las condiciones, los datos se publican o se venden al mejor postor.
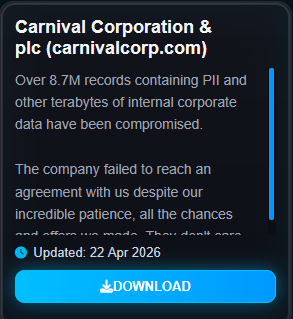
Desde la perspectiva de un ciberdelincuente, los datos de la industria de cruceros son muy valiosos. Los pasajeros de cruceros suelen tener un nivel económico relativamente alto, y los registros de pasajeros pueden combinar datos de identidad (nombres, direcciones, fechas de nacimiento, números de pasaporte), datos de contacto (correos electrónicos, números de teléfono) y, potencialmente, datos de pago (números de tarjeta y, a veces, datos bancarios), lo que los convierte en un recurso valioso para el robo de identidad, el phishing dirigido y el fraude.
Qué hacer si te ves afectado
Para mitigar las consecuencias, Carnival ofrece un paquete gratuito de monitoreo de crédito de TransUnion durante 24 meses, que se ofrece a través de la plataforma MyTrueIdentity y cuenta con el respaldo de Cyberscout para la asistencia en casos de fraude.
Tenga cuidado con los correos electrónicos, mensajes de texto o llamadas que supuestamente provienen de Carnival o de proveedores de monitoreo de crédito, ya que los ciberdelincuentes suelen aprovechar las filtraciones de datos para realizar estafas de phishing. Lea nuestros consejos sobre qué hacer si descubre que ha sido víctima de una filtración de datos.
¿Qué saben los ciberdelincuentes sobre ti?
Usar Malwarebytes Escaneo gratuito de la huella digital para comprobar si su información personal ha sido expuesta en línea.