Abbott Laboratories, una de las mayores empresas de dispositivos médicos y del sector sanitario del mundo, está investigando dos incidentes cibernéticos aparentemente no relacionados tras confirmar el acceso no autorizado a sus sistemas internos. Si bien Abbott afirma que no ha habido impacto en la producción, las operaciones de laboratorio ni la atención al paciente, los grupos ciberdelincuentes ShinyHunters y ShadowByt3$ aseguran que las brechas fueron mucho más extensas. Estas afirmaciones no han sido verificadas al momento de redactar este informe y, hasta ahora, no están respaldadas por datos filtrados públicamente.
Según se informa, los incidentes involucran la división de diagnóstico oncológico de Abbott y su portal de clientes LabCentral para diagnósticos de laboratorio básicos.
Según un comunicado emitido por Abbott el 16 de julio :
Abbott está investigando un incidente cibernético en el que se produjo un acceso no autorizado a un número limitado de sistemas internos, exclusivamente en nuestra división de Diagnóstico Oncológico. Esto no afecta a ninguna operación comercial, producto o disponibilidad de productos, ni a las operaciones de fabricación o laboratorio, ni a nuestra capacidad para atender a los pacientes.
En cuanto a LabCentral, Abbott declaró a los periodistas que se trata de un portal alojado externamente y que no se ha producido "ninguna exposición conocida de información confidencial de clientes o empresas".
ShinyHunters declaró a BleepingComputer que robó documentos internos, contratos, información de clientes, más de 22 millones de notas médico-paciente, más de 20 millones de órdenes médicas y más de un millón de números de la Seguridad Social de EE. UU., junto con información de identificación personal (PII, por sus siglas en inglés), como nombres, direcciones, fechas de nacimiento, correos electrónicos y números de teléfono.
El 18 de julio, ShinyHunters le dio a Abbott hasta el 21 de julio para responder antes de filtrar los supuestos datos:
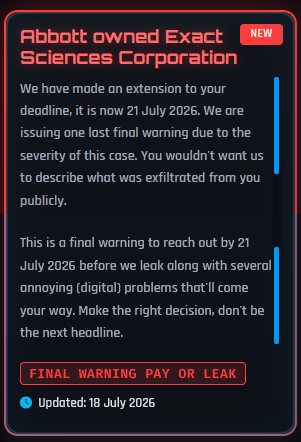
“Esta es una advertencia final para que se comuniquen con nosotros antes del 21 de julio de 2026, antes de que se filtre información junto con varios problemas (digitales) molestos que les afectarán. Tomen la decisión correcta, no sean los próximos titulares”.
La amenaza de los “problemas digitales” es algo habitual en ShinyHunters. Durante los ataques a Canvas , el grupo desfiguró las páginas de inicio de sesión de las escuelas y la aplicación Canvas con un mensaje de rescate en pantalla.
Por otra parte, ShadowByt3$ afirma haber accedido al portal LabCentral el 4 de julio, utilizando credenciales de clientes comprometidas y un "punto débil" en el entorno, supuestamente extrayendo documentación técnica, certificados de fabricación, manuales de operación, especificaciones técnicas y documentos reglamentarios para los sistemas de laboratorio de Abbott.
Si las afirmaciones de los atacantes resultan ser ciertas, la brecha de seguridad podría afectar a los proveedores de atención médica que utilizan los sistemas de diagnóstico de Abbott y, potencialmente, exponer datos confidenciales de pacientes y de salud. Sin embargo, Abbott afirma no haber encontrado evidencia de que información confidencial de clientes o de la empresa se haya visto comprometida a través del incidente de LabCentral y no ha confirmado que se haya visto comprometida ninguna información de pacientes.
Lo que podemos suponer razonablemente que es cierto
- Se produjo una brecha de seguridad que afectó a los sistemas de diagnóstico oncológico. Abbott reconoció públicamente el acceso no autorizado y colaboró con el equipo de respuesta a incidentes y las autoridades. Esto no parece ser un intento de extorsión simulado.
- También se produjo un incidente cibernético independiente relacionado con el portal LabCentral. Abbott afirma que el portal aloja principalmente material de referencia público y que no ha encontrado indicios de que se haya expuesto información confidencial de clientes o empresas.
- Tanto ShinyHunters como ShadowByt3$ han incluido a Abbott en sus sitios web de extorsión y han proporcionado detalles a los medios de comunicación, por lo que no se trata simplemente de mencionar nombres al azar.
- Según los últimos informes, ninguno de los dos grupos ha publicado públicamente muestras de los datos que afirman haber robado.
Lo que los clientes de Abbott pueden hacer
Existen algunas medidas que puede tomar si usted es, o sospecha que puede haber sido, víctima de una filtración de datos .
- Consulta las recomendaciones del proveedor. Cada caso es diferente, así que ponte en contacto con él para saber qué ha ocurrido y sigue las recomendaciones específicas que te ofrezca.
- Cambia tu contraseña. Si te la roban, puedes hacer que los ladrones no la usen. Elige una contraseña segura que no uses para nada más. Mejor aún, deja que un gestor de contraseñas la elija y la guarde por ti.
- Habilita la autenticación de dos factores (2FA). Si es posible, utiliza una llave de hardware, un portátil o un teléfono compatible con FIDO2 como segundo factor. Algunos métodos de 2FA pueden ser vulnerados mediante phishing con la misma facilidad que una contraseña. La autenticación de dos factores que utiliza un dispositivo FIDO2 no puede ser vulnerada mediante phishing.
- Tenga cuidado con las estafas de suplantación de identidad. Los delincuentes podrían contactarlo haciéndose pasar por la empresa. Consulte el sitio web de la empresa para ver cómo se comunica con los clientes afectados y verifique la identidad de cualquier persona que lo contacte a través de un canal de comunicación diferente.
- Tómate tu tiempo. Los ataques de phishing suelen suplantar la identidad de personas o marcas que conoces y crean una falsa sensación de urgencia con mensajes sobre entregas fallidas, cuentas suspendidas o alertas de seguridad.
- Considera no guardar los datos de tu tarjeta . Si bien es cierto que es más cómodo que los sitios web recuerden tus datos, recomendamos encarecidamente no almacenar esa información en las páginas web.
- Configura el monitoreo de identidad. Identity sistema te alerta si se detecta que tu información personal se está comercializando ilegalmente en línea y te ayuda a recuperarla si te roban la identidad.
¿Qué saben los ciberdelincuentes sobre ti?
Usar Malwarebytes Escaneo gratuito de la huella digital para comprobar si su información personal ha sido expuesta en línea.