Los datos de clientes robados a la cadena global de moda ASOS incluyen más que nombres y datos de contacto, lo que genera dudas sobre las garantías que ofreció inicialmente.
Tal y como informamos a principios de esta semana, los clientes de ASOS recibieron una notificación push a través de la aplicación de ASOS en la que se alegaba que la empresa había sido pirateada.
ASOS ha confirmado que unos atacantes accedieron a información de clientes tras engañar a un empleado para que les entregara sus credenciales de acceso. Si bien la empresa afirma que no se accedió a la información de las tarjetas de pago ni a las contraseñas de los clientes, un reportaje de la BBC revela que la información robada incluye más que la "información personal básica" que la compañía mencionó inicialmente.
Las credenciales de acceso robadas se utilizaron para acceder a información en plataformas de terceros utilizadas por ASOS. La compañía afirma haber bloqueado las plataformas afectadas y haber iniciado una investigación con especialistas internos y externos. Asimismo, asegura haber reforzado sus medidas de seguridad.
¿Qué datos fueron robados?
En nuestra cobertura inicial, destacamos los perfiles de clientes potencialmente detallados asociados con la estrategia de marketing de ASOS. Las conclusiones de la BBC ahora confirman que, al menos, se recopiló información relacionada con las compras.
Según la BBC, que recibió una muestra de los atacantes, los datos expuestos incluyen:
- Nombres y direcciones particulares
- Números de teléfono y direcciones de correo electrónico
- Números de cliente y fechas de nacimiento
- Búsquedas realizadas por los clientes en el sitio web de ASOS.
- Detalles como por ejemplo cuándo un cliente empezó a usar ASOS.
La BBC informó que se utilizaron términos de búsqueda como "ropa vintage reciclada", "estilo glamuroso de corte amplio" y "Asos petite". Esto convierte esto en algo más que una simple lista de contactos robada. La información también puede revelar los intereses de compra de los clientes y su relación con la tienda.
La notificación original de los atacantes mencionaba a Snowflake, una plataforma de almacenamiento y análisis de datos. Posteriormente, declararon a la BBC que accedieron a la información a través de Simon AI , una plataforma basada en Snowflake que ASOS utiliza para la personalización de clientes.
Snowflake afirmó no haber detectado ninguna vulneración en su plataforma. El uso de credenciales robadas para acceder a la cuenta de un cliente o a un servicio conectado no implica necesariamente que la plataforma subyacente haya sido comprometida. Los informes disponibles no revelan ninguna vulnerabilidad en Snowflake ni en Simon AI.
La comunicación de ASOS con los clientes
Los clientes se enteraron de la filtración por los ciberdelincuentes, y no por la tienda. La decisión de los atacantes de enviar la notificación a través de la aplicación de ASOS probablemente hizo que esto fuera inevitable.
Sin embargo, el diario Independent informó que el comunicado completo de ASOS se produjo tras aproximadamente cinco horas de silencio, lo que dejó a los clientes alarmados por la notificación y a la espera de una explicación.
El experto en seguridad Kevin Beaumont criticó la respuesta:
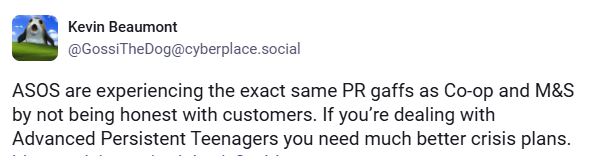
“ASOS está experimentando exactamente los mismos errores de relaciones públicas que Co-op y M&S al no ser honestos con los clientes. Si está tratando con Advanced Adolescentes persistentes, necesitan planes de crisis mucho mejores.
Si bien los atacantes amenazan con publicar los datos, ASOS afirma que su investigación exhaustiva continuará durante las próximas semanas. Se pondrá en contacto directamente con los clientes cuando considere que se requiere información adicional, asistencia o alguna acción.
Según se informa , el grupo dio a ASOS dos semanas para ponerse en contacto y exigió un rescate a cambio de eliminar la información de los clientes. ASOS no reveló si pagaría.
Cómo mantenerse a salvo
ASOS afirma que su sitio web y su aplicación siguen siendo seguros, y que no se accedió a la información de las tarjetas de pago ni a las contraseñas de los clientes. Sin embargo, los datos robados y las búsquedas de productos podrían ayudar a los estafadores a crear mensajes de phishing más convincentes.
El hecho de que un mensaje conozca tu nombre o lo que buscaste no es prueba suficiente de que provenga de ASOS.
- Ten cuidado con los correos electrónicos, mensajes de texto o llamadas inesperadas relacionadas con la filtración de datos, reembolsos, entregas o problemas con tu cuenta de ASOS.
- No hagas clic en los enlaces de mensajes inesperados ni en el enlace de Telegram que aparezca en el mensaje de los atacantes, ni interactúes con ellos. Accede directamente al sitio web o la aplicación de ASOS para consultar tu cuenta.
- No compartas contraseñas, códigos de seguridad ni datos de pago en respuesta a mensajes o llamadas no solicitadas. ASOS asegura que nunca te pedirá que lo hagas.
- Si sus datos fueron robados en esta filtración, lea los consejos en nuestro blog ¿Involucrado en una filtración de datos? Esto es lo que necesita saber .
Es posible que tu nombre, dirección y número de teléfono ya estén a la venta.
Los intermediarios de datos recopilan y venden tus datos personales a cualquiera que esté dispuesto a pagar. Malwarebytes Personal Data Remover Los encuentra y elimina tu información, y luego se mantiene vigilante para que siga así.