

El grupo extorsionador ShinyHunters no tiene miedo de crearse enemigos. Ahora afirma haber infiltrado al FBI.
Tras supuestamente apoderarse del sitio web de filtraciones del grupo de ransomware Clop , ShinyHunters afirma haber atacado al FBI para castigar a la agencia por difundir lo que ellos denominan información falsa sobre el grupo.
En una publicación muy extensa en su sitio web de filtraciones, el grupo expone sus quejas:
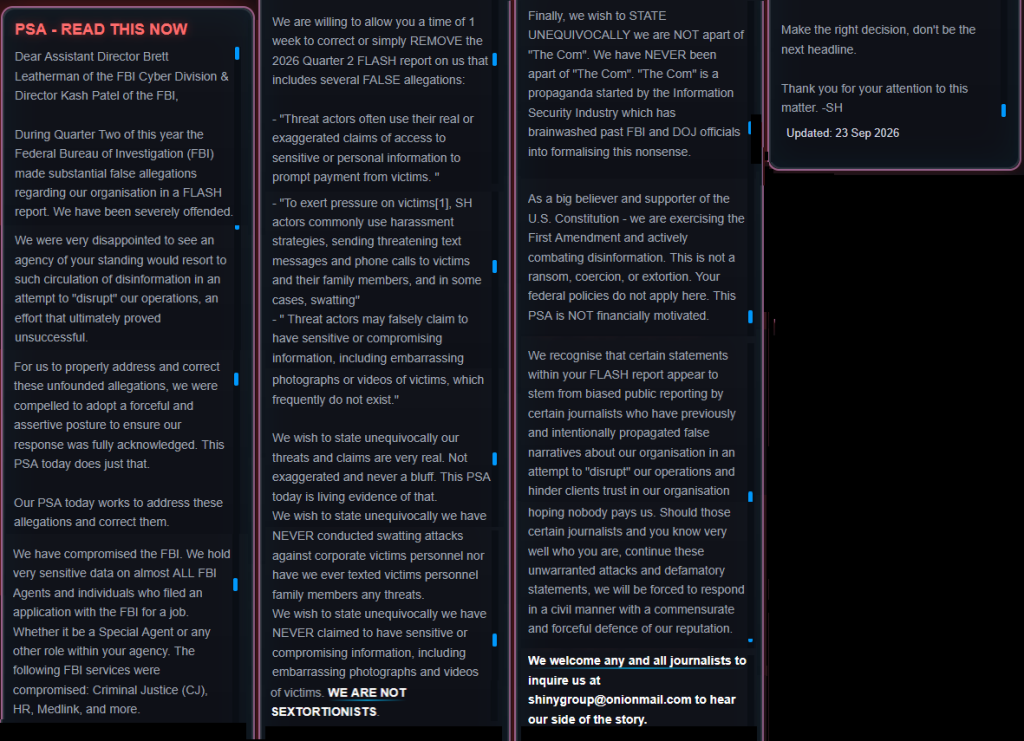
“ AVISO DE SERVICIO PÚBLICO: LEA ESTO AHORA
Estimado subdirector Brett Leatherman de la División Cibernética del FBI y director Kash Patel del FBI,
Durante el segundo trimestre de este año, el Buró Federal de Investigaciones (FBI) formuló acusaciones falsas sustanciales contra nuestra organización en un informe FLASH. Nos sentimos profundamente ofendidos.
Nos decepcionó mucho ver que una agencia de su prestigio recurriera a la difusión de desinformación en un intento de "perturbar" nuestras operaciones, un esfuerzo que finalmente resultó infructuoso.
Para abordar y corregir adecuadamente estas acusaciones infundadas, nos vimos obligados a adoptar una postura firme y decidida para garantizar que nuestra respuesta fuera plenamente reconocida. Este comunicado de servicio público de hoy cumple precisamente con ese objetivo.
Nuestro anuncio de servicio público de hoy busca abordar estas acusaciones y corregirlas.
Hemos comprometido al FBI. Poseemos datos muy sensibles de casi todos los agentes del FBI y de las personas que solicitaron un empleo en la agencia, ya sea como agente especial o para cualquier otro puesto. Los siguientes servicios del FBI se vieron comprometidos: Justicia Penal, Recursos Humanos, Medlink y otros.
Estamos dispuestos a concederle un plazo de 1 semana para corregir o simplemente ELIMINAR el informe FLASH del segundo trimestre de 2026 sobre nosotros que incluye varias acusaciones FALSAS:
- “Los ciberdelincuentes suelen utilizar sus afirmaciones, reales o exageradas, de acceso a información sensible o personal para obtener pagos de las víctimas.”
- “Para ejercer presión sobre las víctimas[1], los actores de SH suelen utilizar estrategias de acoso, enviando mensajes de texto y llamadas telefónicas amenazantes a las víctimas y a sus familiares, y en algunos casos, swatting ”
- “Los ciberdelincuentes pueden afirmar falsamente que poseen información sensible o comprometedora, incluyendo fotografías o vídeos vergonzosos de las víctimas, que con frecuencia no existen.”
Queremos dejar claro que nuestras amenazas y afirmaciones son muy reales. No son exageradas ni un farol. Este anuncio de servicio público es prueba fehaciente de ello.
Deseamos declarar inequívocamente que NUNCA hemos llevado a cabo swatting ataques contra el personal de las víctimas corporativas, ni hemos enviado jamás mensajes de texto con amenazas al personal de las víctimas o a sus familiares.
Queremos dejar claro que NUNCA hemos afirmado tener información sensible o comprometedora, incluyendo fotografías y vídeos vergonzosos de las víctimas. NO SOMOS EXTORSIONISTAS.
Finalmente, queremos dejar INDICAR de forma INEQUÍVOCA que NO formamos parte de «The Com». NUNCA hemos formado parte de «The Com». «The Com» es propaganda creada por la industria de la seguridad informática, que ha lavado el cerebro a exfuncionarios del FBI y del Departamento de Justicia para que formalicen este disparate.
Como firmes defensores de la Constitución de los Estados Unidos, estamos ejerciendo nuestra libertad de expresión (Primera Enmienda) y combatiendo activamente la desinformación. Esto no es un rescate, coacción ni extorsión. Sus políticas federales no se aplican en este caso. Este anuncio de servicio público no tiene fines lucrativos.
Reconocemos que ciertas afirmaciones en su informe FLASH parecen derivar de reportajes públicos sesgados por parte de algunos periodistas que previamente han difundido intencionadamente información falsa sobre nuestra organización con el fin de perjudicar nuestras operaciones y minar la confianza de nuestros clientes, esperando que nadie nos pague. Si dichos periodistas, y usted sabe perfectamente quién es, continúan con estos ataques injustificados y declaraciones difamatorias, nos veremos obligados a responder de manera civilizada, defendiendo nuestra reputación con firmeza y contundencia.
Invitamos a todos los periodistas a que se pongan en contacto con nosotros en shinygroup@onionmail[.]com para conocer nuestra versión de los hechos.
Toma la decisión correcta, no te conviertas en el próximo titular.
Gracias por su atención a este asunto. -SH
Actualizado: 23 de septiembre de 2026
La publicación es esencialmente un “aviso de corrección” hostil dirigido a los líderes del FBI Brett Leatherman y Kash Patel. Su queja central es un aviso del FBI que dice que ShinyHunters suele acosar a las víctimas y sus familias, incluso a través de mensajes amenazantes, llamadas telefónicas y, en algunos casos, swatting .
También advierte que los ciberdelincuentes podrían exagerar su acceso a información personal o afirmar falsamente poseer fotos o videos comprometedores. Si bien la advertencia no utiliza la palabra "sextorsión", ShinyHunters parece haber interpretado la referencia al material comprometedor de esa manera. El grupo niega gran parte de la versión del FBI, al tiempo que emplea un lenguaje coercitivo propio.
El documento al que se refiere parece ser el aviso público del FBI/IC3 titulado “ShinyHunters: Sistema de gestión de aprendizaje sobre ataques de grupos ciberdelincuentes”, publicado el 15 de mayo de 2026. A pesar de que ShinyHunters lo denomina “Informe FLASH del segundo trimestre de 2026”, el documento de acceso público está etiquetado como Anuncio de Servicio Público (PSA), no como FLASH.
La imagen pudo haber sido aún más confusa por un extorsionador sexual que se hizo pasar por ShinyHunters . ShinyHunters declara:
“NO SOMOS SEXORCIONISTAS.”
También niega haber llevado a cabo ataques swatting o haber enviado mensajes amenazantes a los familiares de las personas que trabajan para sus víctimas corporativas.
El grupo también niega ser parte de The Com , una red descentralizada vinculada al cibercrimen y la violencia. A esa conexión la llama:
“Propaganda iniciada por la industria de la seguridad de la información, que ha lavado el cerebro a antiguos funcionarios del FBI y del Departamento de Justicia para que formalicen este disparate.”
El grupo amenaza entonces a los periodistas a los que acusa de difundir estas "narrativas falsas".
La parte más preocupante del mensaje es la afirmación del grupo de que robó datos confidenciales sobre:
“Casi todos los agentes del FBI y las personas que presentaron una solicitud de empleo ante el FBI.”
Según 404 Media , ShinyHunters proporcionó una muestra con información sobre aproximadamente 5000 agentes del FBI, incluyendo nombres, direcciones, números de teléfono y detalles sobre sus cónyuges. Al parecer, la publicación verificó parte de la muestra, pero el conjunto completo de datos y las afirmaciones más amplias sobre la filtración no han sido confirmadas de forma independiente.
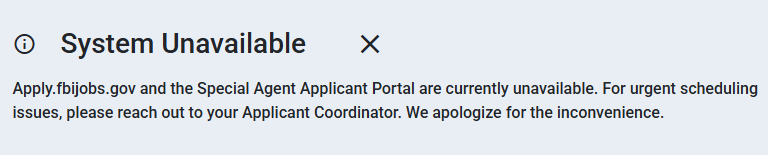
Según los informes, el grupo también dañó el sitio web de empleos del FBI. El FBI afirma estar al tanto de las denuncias sobre actividad no autorizada que afecta a FBIjobs.gov y está investigando, aunque "roto" no significa necesariamente "vulnerado".
Qué hacer si te ves afectado
El FBI aún no ha confirmado a qué información se accedió ni quiénes resultaron afectados. Si usted es o fue empleado del FBI, familiar de uno o ha solicitado un puesto en el FBI:
- Consulta las recomendaciones del FBI. Cada filtración es diferente, así que visita FBI.gov para obtener actualizaciones y sigue cualquier consejo específico que ofrezca.
- Cambia tu contraseña. Si tienes una cuenta de FBI Jobs y reutilizas la misma contraseña en otras cuentas, cámbiala también en esas otras. Elige una contraseña segura que no uses para nada más. Mejor aún, deja que un gestor de contraseñas elija una por ti.
- Habilita la autenticación de dos factores ( 2FA ). Si es posible, utiliza una llave de hardware, un ordenador portátil o un teléfono compatible con FIDO2 como segundo factor. Algunos métodos de 2FA pueden ser vulnerados por phishing con la misma facilidad que una contraseña, pero la autenticación de dos factores que utiliza un dispositivo FIDO2 no puede ser vulnerada por phishing.
- ¡Cuidado con los impostores! Los ciberdelincuentes podrían contactarte haciéndose pasar por el FBI, otra agencia gubernamental o alguien que conoces. Verifica la identidad de cualquier persona que te contacte.
- Tómate tu tiempo. Los ataques de phishing suelen suplantar la identidad de personas o marcas que conoces y utilizan temas que requieren atención urgente, como entregas fallidas, suspensiones de cuentas y alertas de seguridad.
- Configura un sistema de monitoreo de identidad . Esto te alertará si se descubre que tu información personal se está comercializando ilegalmente en línea y te ayudará a recuperarte posteriormente.
Seamos realistas, una ventana de incógnito tiene sus limitaciones.
Filtraciones de datos, comercio en la web oscura, fraude con tarjetas de crédito. Malwarebytes Identity Theft Protection lo monitoriza todo, te avisa rápidamente e incluye un seguro contra el robo de identidad.








