Según se informa , el grupo de extorsión ShinyHunters vulneró el sitio web de filtración de uno de sus competidores, la banda de ransomware Clop.
ShinyHunters es un grupo de ciberdelincuencia y extorsión con fines lucrativos, activo desde 2019. Se caracteriza por robar grandes volúmenes de datos y presionar a las víctimas para que paguen, en lugar de necesariamente desplegar ransomware. Una organización de alto perfil atacada recientemente por el grupo fue Instructure, creadora de Canvas LMS. ShinyHunters afirmó haber robado 3,65 TB de datos pertenecientes a aproximadamente 9000 instituciones académicas .
Clop, también escrito Cl0p, es un ransomware y un programa de extorsión de datos asociado con la explotación a gran escala de vulnerabilidades en software empresarial y plataformas de transferencia de archivos. En su reciente campaña dirigida a los sistemas PTC Windchill, identificó a más de 40 presuntas víctimas, entre ellas Shell, Philips, Fiserv, Zebra Technologies, Ingersoll Rand y Toast.
En el momento de escribir esto, el sitio de filtraciones de Clop en la dark web tiene este aspecto:
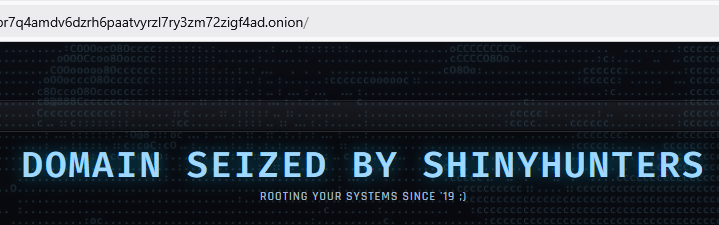
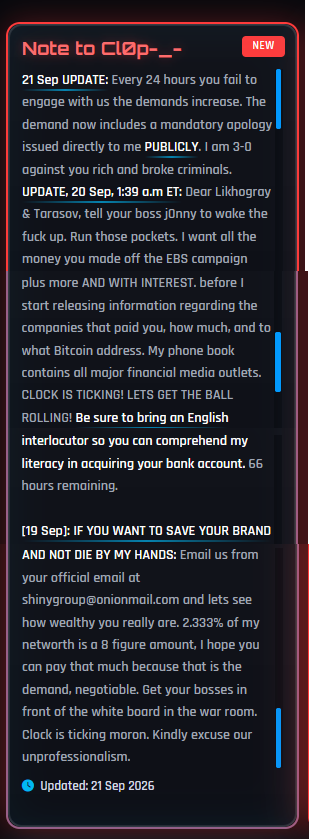
El resto de esa página se ve muy similar al sitio de filtraciones de ShinyHunters, que incluye esta "Nota para Cl0p":
“Nota para Cl0p_-
ACTUALIZACIÓN 21 de septiembre: Cada 24 horas que no responden, las exigencias aumentan. Ahora exigen una disculpa pública dirigida directamente a mí. Llevo un récord de 3-0 contra ustedes, criminales ricos y pobres.
ACTUALIZACIÓN, 20 de septiembre, 1:39 a. m. ET: Estimados Likhogray y Tarasov, díganle a su jefe j0nny que despierte de una vez. ¡A trabajar! Quiero todo el dinero que ganaron con la campaña de EBS, más, Y CON INTERESES, antes de empezar a publicar información sobre las empresas que les pagaron, cuánto y a qué dirección de Bitcoin. Mi agenda telefónica contiene todos los principales medios financieros. ¡EL TIEMPO SE ACABA! ¡PONGAMOS LAS COSAS EN MARCHA! Asegúrense de traer a alguien que hable inglés para que puedan entender mi forma de obtener su cuenta bancaria. Quedan 66 horas.[19 Sep]: SI QUIERES SALVAR TU MARCA Y NO MORIR A MANOS MÍAS: Escríbenos desde tu correo oficial a shinygroup@onionmail.com y veamos qué tan rico eres realmente. El 2.333% de mi patrimonio neto es una cantidad de ocho cifras, espero que puedas pagar eso porque esa es la demanda, negociable. Pon a tus jefes frente a la pizarra en la sala de guerra. El tiempo corre, idiota. Por favor, disculpa nuestra falta de profesionalismo.
Actualizado: 21 de septiembre de 2026
Según informa BleepingComputer , el ataque comenzó el viernes por la noche cuando ShinyHunters aprovechó lo que afirma ser una vulnerabilidad de carga de archivos sin autenticación en Grav CMS para subir un pequeño archivo de texto al sitio de Clop. Varias horas después, ShinyHunters declaró a BleepingComputer que había "desfigurado por completo" el sitio.
El grupo afirmó que podía seguir controlando la dirección:
“Tenemos sus claves .onion. Así que, si nos expulsan, no importaría en absoluto porque controlamos las claves privadas para alojar la misma URL .onion.”
Cabría esperar que los grupos que obtienen beneficios explotando vulnerabilidades sin parchear fueran más vigilantes con sus propios sistemas, pero parece que a veces bajan la guardia.
Según ShinyHunters, esta guerra entre bandas comenzó después de que ShinyHunters desbaratara una campaña de robo de datos de Clop. Un representante de Clop supuestamente amenazó con identificar a los miembros de ShinyHunters y profirió amenazas violentas contra ellos.
ShinyHunters explicó:
“Durante la campaña de Oracle EBS que llevaron a cabo y de la que me robaron el año pasado, alguien de cl0p me envió un mensaje personal y me dijo, y cito textualmente (traducido del ruso): Tengo más dinero que tú y toda tu gente juntos, te mataré pronto.”
Lo bueno es que, mientras se pelean entre ellos, probablemente tengan menos tiempo para atacar negocios legítimos. Voy a prepararme unas palomitas y a ver cómo se desarrolla todo esto. Les mantendremos informados.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .