Se está implementando una actualización del certificado de arranque seguro en todos los dispositivos compatibles. Windows dispositivos a través de Windows Actualización. En junio de 2026, los certificados de arranque seguro que se han enviado dentro Windows Desde 2011, los certificados han comenzado a caducar y Microsoft los está reemplazando por nuevos certificados con fecha de 2023.
La buena noticia: si mantienes tu PC actualizada, probablemente no tendrás que hacer nada. La mala noticia: algunos dispositivos antiguos podrían no adaptarse correctamente. Tu PC no dejará de funcionar de repente, pero con el tiempo podría perder importantes protecciones de seguridad de arranque sin que te des cuenta.
Aquí te explicamos qué está pasando, por qué es importante y cómo comprobar que tu máquina cumple con el plazo establecido.
¿Qué es el arranque seguro y qué funciones están a punto de caducar?
Secure Boot es una función de firmware UEFI integrada en prácticamente todos los PC vendidos desde alrededor de 2012. Se ejecuta antes Windows Incluso comienza la carga, y su función es verificar que el cargador de arranque y los componentes de arranque inicial hayan sido firmados por una entidad de confianza. Si algo intenta insertarse en la cadena de arranque sin estar en la lista de confianza (por ejemplo, un bootkit), Secure Boot se niega a permitir su ejecución.
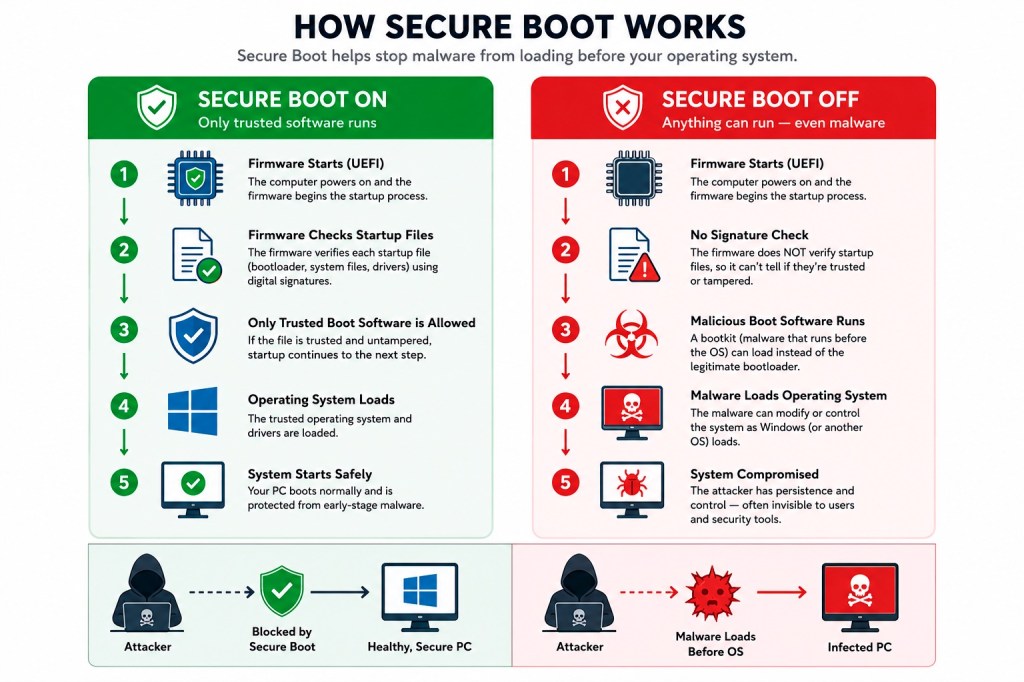
La parte de la “parte de confianza” es crucial. La confianza se establece mediante certificados criptográficos integrados en el firmware de la placa base. Los certificados actuales se emitieron en 2011 y están próximos a caducar. Hay tres certificados específicos involucrados:
- Microsoft Corporation KEK CA 2011 : vence el 24 de junio de 2026.
- La certificación UEFI CA de Microsoft de 2011 vence el 27 de junio de 2026.
- Certificación PCA de producción de Microsoft Windows 2011 : vence el 19 de octubre de 2026.
Microsoft los está reemplazando con un conjunto fechado en 2023, que incluye: Windows UEFI CA 2023 y Microsoft Corporation KEK 2K CA 2023. Según ingenieros de Microsoft que hablaron durante una sesión de preguntas y respuestas en marzo de 2026, los nuevos certificados son válidos hasta 2038, y se planea una transición separada a la criptografía postcuántica para alrededor de 2030 para el hardware futuro.
“¿Dejará de funcionar mi ordenador?”
No. Esto es lo más importante que hay que entender, porque los rumores han sido más fuertes que los hechos.
Si llega la fecha límite y su PC todavía está funcionando con los certificados de 2011, Windows seguirá arrancando, Windows La actualización seguirá funcionando y su PC continuará operando con normalidad.
Lo que cambia es que, en palabras de Microsoft , el dispositivo “ya no podrá recibir nuevas protecciones de seguridad” para el proceso de arranque temprano, incluidas las actualizaciones de Windows Administrador de arranque, bases de datos de arranque seguro, listas de revocación y medidas de mitigación para las vulnerabilidades de arranque recientemente descubiertas.
En pocas palabras: con el tiempo, tu PC se vuelve más difícil de proteger. Está protegida contra las amenazas de arranque conocidas hoy en día, pero no necesariamente contra las que se descubrirán el mes o el año que viene.
Eso es un problema porque los bootkits operan bajo Windows y software antivirus. Se ejecutan antes que cualquier otra cosa y pueden desactivar las herramientas de seguridad que normalmente los detectarían.
El problema del loto negro
Si quieres un ejemplo concreto de por qué es importante la seguridad a nivel de arranque, fíjate en BlackLotus.
BlackLotus es un bootkit UEFI que surgió en foros de hacking en 2022 y fue confirmado en la práctica por investigadores a principios de 2023. Explotaba la vulnerabilidad CVE-2022-21894 , apodada "Baton Drop", para eludir el arranque seguro en sistemas completamente parcheados. Windows sistemas. Una vez instalado, podría deshabilitar BitLocker, Hypervisor-Protected Code Integrity (HVCI) y Microsoft Defender antes Windows totalmente cargado.
Microsoft solucionó la vulnerabilidad subyacente en CVE-2023-24932 , pero reparar los gestores de arranque vulnerables de forma segura es complicado. Revocar los componentes de arranque incorrectos puede dejar los sistemas inoperativos, razón por la cual Microsoft ha implementado protecciones gradualmente a lo largo de varios años.
La renovación de los certificados en 2026 es un evento planificado del ciclo de vida (los certificados de 2011 iban a caducar de todos modos), pero también permite el fortalecimiento general del arranque seguro que Microsoft ha estado realizando en respuesta a los gestores de arranque vulnerables y a ataques como BlackLotus.
Con los nuevos anclajes de confianza implementados, Microsoft puede seguir desplegando componentes de arranque firmados en 2023 y revocar de forma segura los vulnerables a medida que surjan nuevas amenazas. Los dispositivos que no realicen la transición podrían, con el tiempo, carecer de esas protecciones futuras.
Cómo funciona el despliegue
Microsoft está utilizando un despliegue por fases diseñado para evitar fallos en los sistemas.
Un programado Windows Esta tarea se ejecuta aproximadamente cada 12 horas y aplica la actualización por etapas:
- Agregue la nueva CA UEFI Windows 2023 a la base de datos de firmas del firmware.
- Si el antiguo certificado de terceros de 2011 sigue presente, añada junto a él el certificado Microsoft UEFI CA 2023 y el certificado Microsoft Option ROM UEFI CA 2023 .
- Agregue la nueva clave KEK 2K CA 2023 de Microsoft Corporation .
- Actualizar el Windows Arranca el gestor de arranque a uno firmado con el nuevo certificado. Este paso se pospone hasta el siguiente reinicio natural.
Según las recomendaciones de Microsoft para profesionales de TI, el proceso completo tarda aproximadamente 48 horas y requiere uno o más reinicios. Cada paso debe completarse con éxito antes de que se ejecute el siguiente, por lo que un dispositivo puede quedarse bloqueado durante un tiempo si, por ejemplo, está esperando una actualización de firmware o un reinicio programado.
Para la mayoría de los usuarios domésticos, esto ocurre de forma silenciosa en segundo plano a través de las actualizaciones acumulativas normales.
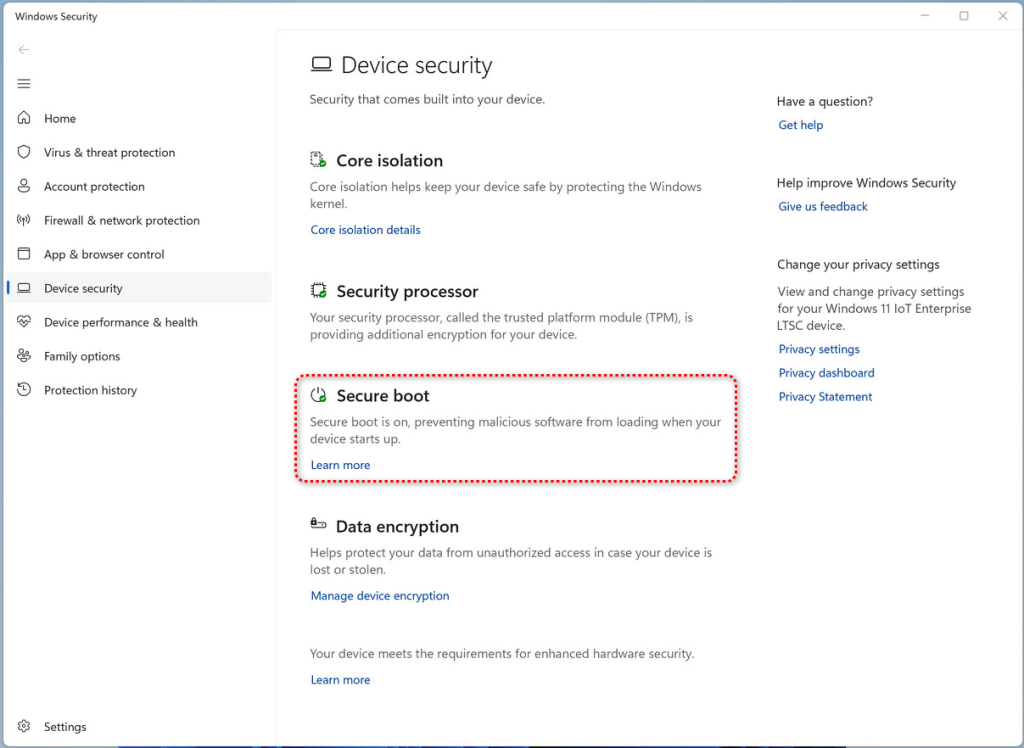
A partir de abril de 2026 Windows actualización, la Windows La aplicación de seguridad incluye información actualizada sobre el estado de arranque seguro en la sección de seguridad del dispositivo , que muestra si los nuevos certificados se han aplicado correctamente.
¿Qué podría salir mal?
La mayoría de los sistemas realizarán la transición sin problemas, pero existen algunos puntos problemáticos conocidos:
- Ordenadores antiguos con firmware obsoleto. Algunas implementaciones antiguas de firmware UEFI no son compatibles con los nuevos certificados. Es posible que estos sistemas requieran una actualización de BIOS o firmware por parte del fabricante para completar la transición.
- PCs que omitieron los requisitos Windows 11. Si el arranque seguro estaba deshabilitado para instalar Windows 11. Al utilizar soluciones alternativas no oficiales, los nuevos certificados no se pueden aplicar correctamente.
- Sistemas BIOS/CSM heredados. Los dispositivos que ejecutan BIOS heredados (o UEFI con el Módulo de compatibilidad habilitado) no utilizan el arranque seguro en absoluto, por lo que quedan completamente fuera del alcance de esta actualización.
- Firmware personalizado y configuraciones inusuales. Algunas configuraciones de firmware personalizadas o poco comunes pueden activar una solicitud de recuperación de BitLocker tras el cambio de las variables de arranque seguro. Microsoft ha aclarado que BitLocker no se desactiva, pero se recomienda a los usuarios tener sus claves de recuperación a mano por si acaso.
Windows Según informes recientes, se observaron fallos de actualización en miles de PC con firmware obsoleto durante las pruebas. La propia guía de Microsoft advierte de manera más general que las limitaciones del firmware, la plataforma y el fabricante de equipos originales (OEM) pueden bloquear la transición. En muchos casos, Windows El sistema de seguridad marcará los sistemas afectados con advertencias de estado en amarillo o rojo.
Qué deben hacer los usuarios domésticos
Para la mayoría de la gente, el consejo es sencillo:
- Mantén Windows completamente actualizado. Microsoft está implementando los nuevos certificados a través de la actualización normal. Windows Las actualizaciones son frecuentes, y la mayoría de los usuarios domésticos no tendrán que hacer nada más allá de instalar las actualizaciones mensuales.
- Comprueba el estado de Arranque seguro (el texto, no solo el color). Abre Seguridad Windows > Seguridad del dispositivo > Arranque seguro . Un distintivo verde con el texto «Arranque seguro activado, lo que impide que se cargue software malicioso al iniciar el dispositivo» indica que todo está correcto. Microsoft advierte que una marca de verificación verde por sí sola no confirma que se hayan aplicado los nuevos certificados.
- Si tu dispositivo es antiguo, comprueba si el fabricante ofrece una actualización de BIOS/firmware. Algunos sistemas la necesitan para que la actualización de arranque seguro se complete correctamente. Esto es especialmente importante para los ordenadores fabricados antes de 2024.
- No desactives el Arranque Seguro para "arreglar" algo. Desactivarlo es precisamente la respuesta equivocada: elimina la protección por completo en lugar de actualizarla. Algunos sistemas antitrampas de juegos y aplicaciones antiguas solicitan a los usuarios que hagan esto.
- No se preocupe por la nueva carpeta SecureBoot. Windows La actualización acumulativa de mayo de 2026 de la versión 11 (KB5089549) crea una carpeta en
C:\Windows\SecureBootContiene scripts de PowerShell de ejemplo destinados a administradores de TI. No es malware, es un programa esperado y no es necesario eliminarlo. - Utilice una protección antimalware actualizada y en tiempo real que pueda detectar amenazas a nivel del sistema operativo, incluso si alguna logra sortear el arranque seguro.
Lo que deben hacer los equipos de TI
Si administras una flota, Microsoft ha publicado una guía exhaustiva y el trabajo es más complejo. En resumen:
- Haz un inventario de tus dispositivos ahora. Obtenga el fabricante, el modelo, la versión y fecha del BIOS, el producto de la placa base y el estado de arranque seguro en toda la flota. Microsoft proporciona un script de ejemplo de PowerShell en
aka.ms/GetSecureBootque muestra las claves de registro y los ID de evento relevantes. - Preste atención a los ID de evento 1801 y 1808. El ID de evento 1808 confirma que los nuevos certificados están instalados. El ID de evento 1801 indica que el dispositivo no ha completado la actualización.
- Realice pruebas antes del lanzamiento general. Microsoft recomienda probar al menos cuatro dispositivos por cada combinación única de fabricante, modelo y firmware. Algunos sistemas podrían necesitar una actualización de firmware del fabricante antes de poder aceptar los nuevos certificados.
- Elija un método de implementación por dispositivo. Puede usar claves de registro, directivas de grupo, herramientas de línea de comandos de WinCS o scripts de Intune/ConfigMgr, pero no combine diferentes métodos en la misma máquina.
- Presta atención a las imágenes PXE y a Hyper-V. Es posible que los servidores PXE de SCCM/MECM necesiten una nueva firma.
boot.wimAdemás, es posible que sea necesario actualizar los hosts de Hyper-V antes de crear nuevas máquinas virtuales con el KEK 2023 en la plantilla de firmware. - Documente los dispositivos que no se pueden actualizar. Es posible que el hardware antiguo sin soporte de firmware del fabricante deba reemplazarse antes de la fecha límite o aceptarse formalmente como excepción con controles compensatorios. Estos dispositivos seguirán funcionando, pero podrían carecer de futuras protecciones de arranque.
En resumen
Este es uno de esos eventos de seguridad que no generará un incidente dramático el 24 de junio de 2026. Nada visible se romperá ese día.
El riesgo reside en lo que ocurra en los meses y años posteriores. Los dispositivos que no logren adaptarse a la nueva cadena de confianza podrían quedar obsoletos en cuanto a las futuras protecciones de arranque, a medida que Microsoft siga respondiendo a amenazas como BlackLotus y otros bootkits.
Para la mayoría de los usuarios domésticos, Windows La actualización gestionará la transición automáticamente. Su principal tarea es mantener el sistema actualizado y verificar el estado de arranque seguro antes de que se cumplan las fechas límite.
Si su hardware es antiguo, ahora es un buen momento para comprobar si el fabricante sigue ofreciendo actualizaciones de firmware y si su PC está preparado para la próxima década de protecciones de arranque seguro (Secure Boot).
“Uno de los mejores paquetes de ciberseguridad del planeta.”
Según CNET. Lee su reseña →