Probablemente piensas en la seguridad de tu teléfono como en la puerta de tu casa: mientras descargues aplicaciones de la Play Store, estás a salvo. Y en general, es cierto. Google revisa las aplicaciones antes de publicarlas.
Pero algunas aplicaciones llegan a tu teléfono sin pasar nunca por la Play Store.
Tomemos como ejemplo Albiriox, un troyano bancario como servicio descubierto a finales del año pasado. Es un Android Troyano de acceso remoto (RAT) diseñado para cometer fraude en dispositivos. En lugar de simplemente robar nombres de usuario y contraseñas, realiza transacciones fraudulentas directamente en el teléfono de la víctima. Los investigadores descubrieron que se propagaba a través de aplicaciones con nombres genéricos como "utilidades", "seguridad", "comercio minorista" o "inversión", que las víctimas no recordaban haber instalado desde la Play Store. En cambio, estas aplicaciones se habían instalado mediante descargas no autorizadas, enlaces en mensajes de texto o desde sitios web que no estaban sujetos al proceso de revisión de Google.
Este es precisamente el tipo de amenaza que Malwarebytes para Android está diseñado para detectar. A continuación, te mostramos las diferentes capas de protección que funcionan en segundo plano.
Me gustaría agradecer Malwarebytes Agradecemos al director de desarrollo de software, Egor Tashchilin, por compartir sus conocimientos técnicos, que han contribuido a la elaboración de este artículo.
Capturando lo que nunca pasó por la Play Store
Las aplicaciones instaladas fuera de la Play Store nunca pasan por el proceso de revisión de Google. Esto significa que pueden llegar a tu dispositivo sin los controles de seguridad que se aplican a las aplicaciones de la Play Store.
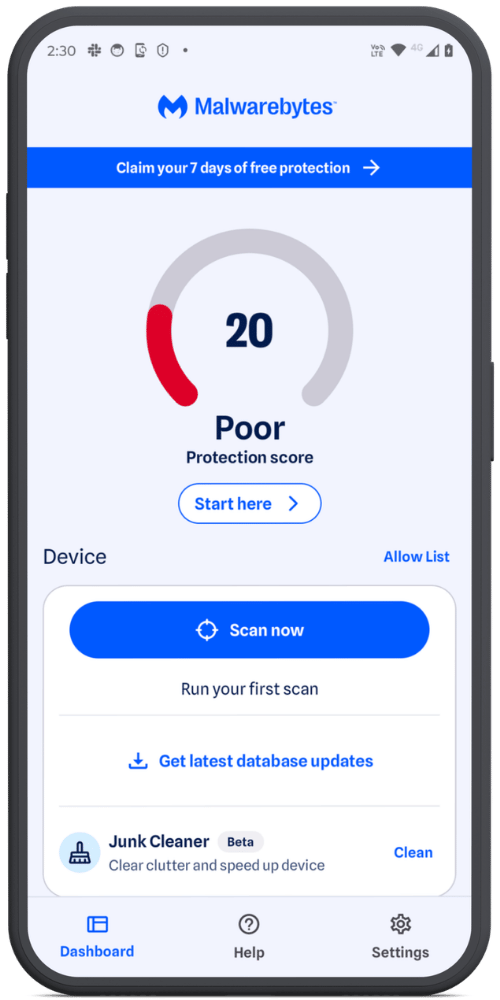
En lugar de depender de dónde proviene una aplicación, Malwarebytes Analiza el dispositivo en busca de programas potencialmente no deseados (PUP, por sus siglas en inglés) y otros archivos maliciosos, ya sean instalados manualmente, incluidos con otro software o descargados a través de un navegador.
Incluso las aplicaciones de Play Store pueden volverse problemáticas más adelante.
No todas las amenazas comienzan siendo maliciosas.
En un caso ampliamente difundido, una aplicación de escaneo de códigos de barras con aproximadamente 10 millones de descargas en la Play Store contenía código malicioso que no estaba presente en versiones anteriores. La actualización utilizaba técnicas de ofuscación avanzadas para evitar ser detectada y estaba firmada con el mismo certificado digital que las versiones anteriores, por lo que parecía completamente legítima. Una vez instalada, provocaba que los navegadores se abrieran automáticamente y redirigieran a los usuarios a sitios web no deseados.
Se ha observado un patrón similar en otros incidentes de la Play Store que los investigadores han rastreado. Las aplicaciones se actualizan con código malicioso mucho después de su instalación como una forma de evadir la detección y evitar levantar sospechas.
Precisamente por eso, la Protección en Tiempo Real (RTP) no solo detecta nuevas instalaciones, sino que también reacciona ante versiones no analizadas previamente de las aplicaciones que ya tienes. RTP supervisa las aplicaciones recién instaladas, así como cualquier archivo nuevo o modificado en tu dispositivo. Si una aplicación existente recibe una versión que no había visto antes, RTP la trata como nueva y la analiza, en lugar de asumir que "ya instalada" significa "aún segura".
Mirar dentro de los archivos, sin tocarlos.
El malware no siempre está a la vista. Los ciberdelincuentes suelen ocultar archivos maliciosos dentro de archivos ZIP y otros archivos comprimidos, con la esperanza de que un escáner de seguridad no se moleste en revisarlos.
El nuestro sí.
Descomprime el contenido del archivo para inspeccionar su interior sin modificar ni alterar el archivo original. El archivo solo se lee; nunca se escribe nada en él. Si algo requiere una inspección más detallada, como un archivo anidado o el código .dex compilado de un APK, se extrae a una ubicación temporal aislada y se elimina tan pronto como finaliza el análisis, por lo que nunca queda en tu dispositivo.
Los archivos comprimidos no se procesan de la misma manera. Los archivos ZIP se inspeccionan entrada por entrada, mientras que los APK reciben un análisis más profundo del código compilado que contienen. Los archivos comprimidos anidados también se analizan de forma independiente, por lo que el malware no puede simplemente ocultarse en una capa más profunda.
Escaneo profundo sin agotar la batería.
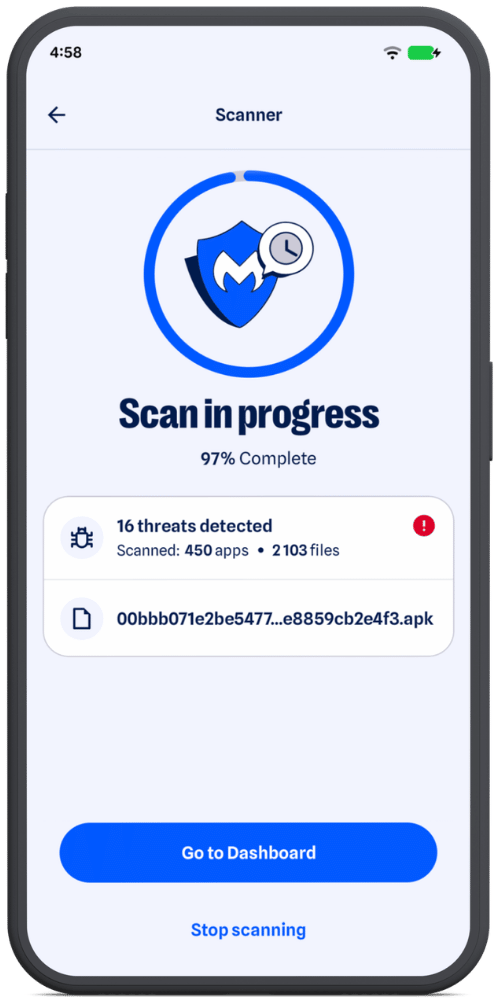
Analizar una aplicación en profundidad —su código, comportamiento y estructura— requiere potencia de procesamiento. Si se hace sin cuidado, puede ralentizar el teléfono y agotar la batería.
Malwarebytes Está diseñado para evitar eso.
Los análisis automáticos en segundo plano, como los programados, los que se realizan tras una actualización de una aplicación o después de reiniciar el dispositivo, comprueban el estado de la batería antes de comenzar. Según la configuración, pueden esperar hasta que el teléfono se esté cargando o tenga suficiente batería. Los análisis manuales siempre se ejecutan de inmediato.
Cuando comienza un escaneo, Malwarebytes Ajusta automáticamente su carga de trabajo en función de la potencia de procesamiento disponible de su dispositivo, lo que permite que los dispositivos más potentes procesen el trabajo en paralelo sin sobrecargar los dispositivos de gama baja.
Una base de datos de amenazas que nunca se detiene
El adware móvil aumentó en la segunda mitad de 2025, mientras que las nuevas familias de malware bancario se han vuelto cada vez más sofisticadas. Algunas incluso Antes de revelar cualquier comportamiento malicioso, compruebe si se están ejecutando en un teléfono real o dentro de un entorno de prueba de seguridad.
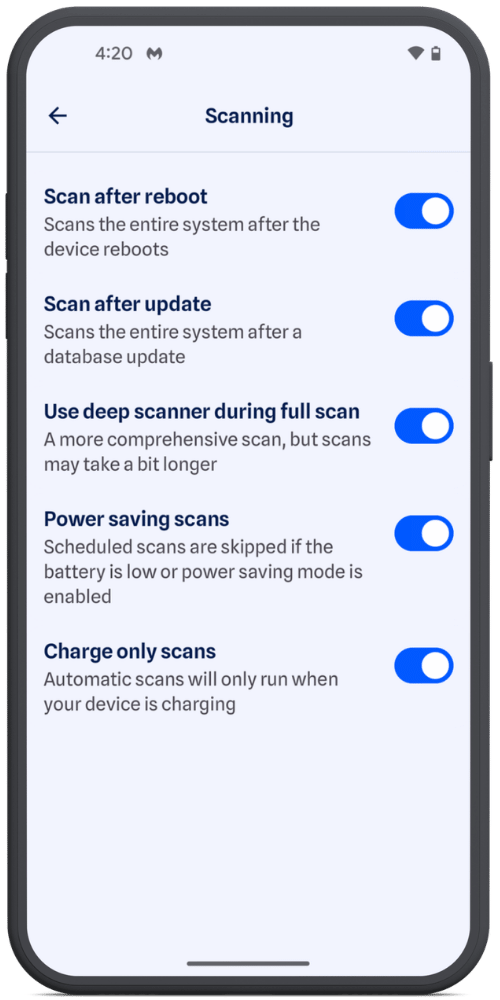
Un escáner es tan bueno como su conocimiento de qué buscar. Por eso lo actualizamos continuamente. Nuestra base de datos de detección incorpora amenazas recientemente identificadas y verificadas, en lugar de basarnos en una imagen estática y obsoleta del panorama de amenazas.
Más de 10 escáneres trabajando juntos
Bajo el capó, Malwarebytes para Android No se trata de un único motor de escaneo. Son más de 10 escáneres especializados, cada uno diseñado para detectar diferentes tipos y niveles de amenazas.
Eso se debe a que es moderno Android El malware rara vez se basa en una sola técnica. Un troyano bancario, por ejemplo, puede combinar el abuso de los servicios de accesibilidad con pantallas de inicio de sesión falsas superpuestas a aplicaciones bancarias o de criptomonedas legítimas.
Algunos escáneres buscan indicadores conocidos de actividad maliciosa, mientras que otros examinan la estructura, el origen y el comportamiento de una aplicación. Las capas adicionales combinan múltiples señales y utilizan análisis heurísticos para detectar amenazas más complejas o previamente desconocidas.
Al combinar varios métodos de detección, es más probable que una técnica que pasa desapercibida para un escáner sea detectada por otro.
Y no nos detenemos ahí. Nuestros investigadores monitorean continuamente cómo Android Las amenazas evolucionan y añaden regularmente nuevas capas de detección y protección. A medida que los atacantes desarrollan nuevas técnicas y encuentran nuevos escondites, nos adaptamos constantemente para ir siempre un paso por delante.
Los estafadores saben más de ti de lo que crees.
Malwarebytes Mobile Security Te protege del phishing , mensajes de texto fraudulentos, sitios web maliciosos y mucho más. Incluye protección anticams con inteligencia artificial en tiempo real.
Descargar para iOS → Descargar para Android →