

Recientemente, falso LinkedIn Los perfiles han comenzado a publicar respuestas a comentarios que afirman que un usuario ha “participado en actividades que no cumplen” con LinkedIn políticas de y que su cuenta ha sido “restringida temporalmente” hasta que presenten una apelación a través de un enlace específico en el comentario.
Los comentarios son muy variados, pero aquí les mostramos un ejemplo que encontramos.
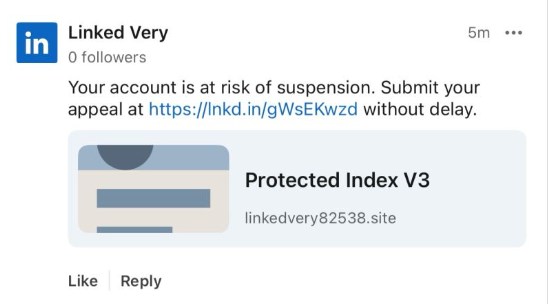
Todas las cuentas que publican los comentarios intentan parecer oficiales. LinkedIn Los bots usan varios nombres. Es probable que creen nuevas cuentas cuando... LinkedIn las elimina. En cualquier caso, se reportaron varias cuentas similares a la de “Linked Very” mencionada anteriormente en un corto período, lo que sugiere la creación y publicación automatizada a gran escala.
El mismo patrón se aplica a los enlaces. El enlace acortado utilizado en el ejemplo anterior ya ha sido deshabilitado, mientras que otros apuntan directamente a sitios de phishing . Los estafadores a menudo utilizan enlaces acortados. LinkedIn enlaces para generar confianza, haciendo que los destinatarios crean que los mensajes son legítimos. Porque LinkedIn Dado que estos enlaces pueden desactivarse rápidamente, es probable que los atacantes prueben diferentes métodos para ver cuáles duran más.
Aquí hay otro ejemplo:
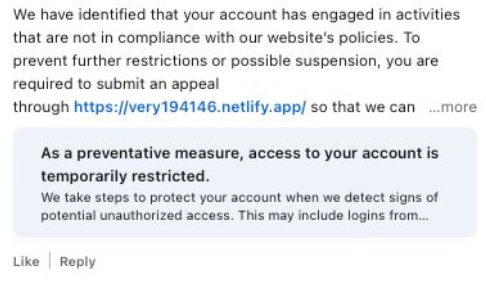
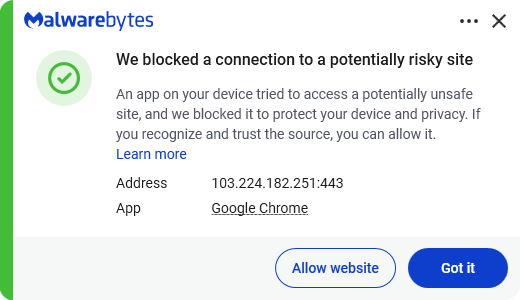
Malwarebytes Bloquea este último enlace en función de la dirección IP :
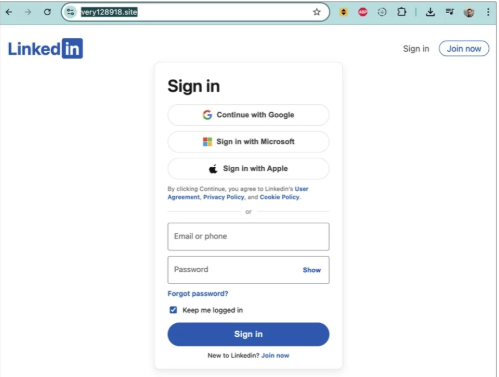
Si los usuarios siguen estos enlaces, son redirigidos a una página de phishing diseñada para robarles sus datos. LinkedIn Datos de inicio de sesión:
A LinkedIn Un portavoz confirmó a BleepingComputer que están al tanto de la situación:
“Puedo confirmar que estamos al tanto de esta actividad y que nuestros equipos están trabajando para tomar medidas.”
Mantenerse seguro
En situaciones como esta, la atención es fundamental, y ahora ya sabes a qué debes prestar atención. Algunos consejos adicionales:
- No hagas clic en enlaces no solicitados en mensajes privados y comentarios sin verificar con el remitente de confianza que son legítimos.
- Inicie sesión siempre directamente en la plataforma a la que intenta acceder, en lugar de hacerlo a través de un enlace.
- Utiliza un gestor de contraseñas, que no rellenará automáticamente las credenciales en sitios web falsos.
- Utilice una solución antimalware actualizada en tiempo real con un módulo de protección web para bloquear sitios maliciosos.
Consejo práctico: La extensión gratuita Malwarebytes Browser Guard bloquea sitios web y scripts maliciosos conocidos.
¿Algo no te cuadra? Compruébalo antes de hacer clic.
Malwarebytes Scam Guard te ayuda a analizar enlaces, textos y capturas de pantalla sospechosos al instante.
Disponible con Malwarebytes Premium Security para todos tus dispositivos, y en la aplicación Malwarebytes para iOS y Android .








