Google ha publicado un parche para una vulnerabilidad de alta gravedad. Chrome Vulnerabilidad de día cero, identificada como CVE-2026-2441 , un fallo de memoria en la forma en que el navegador maneja ciertas características de las fuentes que los atacantes ya están explotando.
CVE-2026-2441 tiene el dudoso honor de ser el primero Chrome Vulnerabilidad de día cero de 2026. Google la consideró lo suficientemente grave como para publicar una actualización independiente del canal estable, en lugar de esperar al siguiente lanzamiento importante.
Cómo actualizar Chrome
El número de versión más reciente es 145.0.7632.75/76 para Windows y macOS, y 145.0.7632.75 para Linux. Entonces, si su Chrome Está en la versión 145.0.7632.75 o posterior, está protegido contra estas vulnerabilidades.
La forma más sencilla de actualizar es permitir Chrome para que se actualice automáticamente. Pero puedes quedarte atrás si nunca cierras el navegador o si algo sale mal, como que una extensión impida la actualización.
Para actualizar manualmente, haga clic en el menú Más (tres puntos), luego vaya a Configuración > Acerca Chrome . Si hay una actualización disponible, Chrome Comenzará a descargarse. Reiniciar Chrome Para completar la actualización, estará protegido contra estas vulnerabilidades.
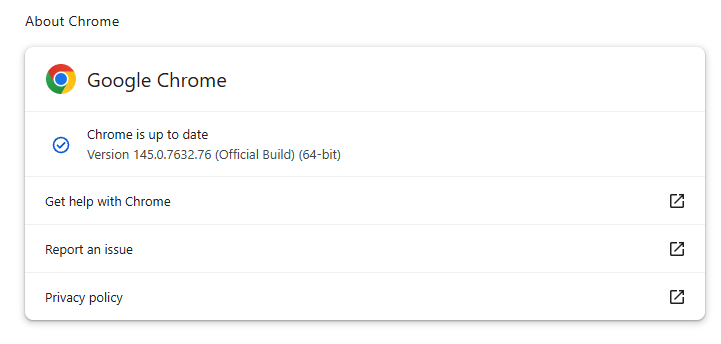
También puedes encontrar instrucciones paso a paso en nuestra guía sobre cómo actualizar Chrome en cada sistema operativo .
Detalles técnicos
Google confirma que ha detectado casos de explotación activa, pero aún no ha revelado quiénes son los objetivos, con qué frecuencia ni indicadores detallados.
Pero podemos obtener cierta información a partir de lo que sabemos.
La vulnerabilidad es un problema de uso después de la liberación en Chrome Manejo de características de fuentes CSS (CSSFontFeatureValuesMap), que forma parte de cómo los sitios web muestran y dan estilo al texto. Más específicamente: la causa principal es un error de invalidación del iterador. Chrome El bucle recorrería un conjunto de valores de características de fuente mientras modificaba dicho conjunto, dejando el bucle apuntando a datos obsoletos hasta que un atacante lograra convertir eso en ejecución de código.
El uso de memoria liberada (UAF, por sus siglas en inglés) es un tipo de vulnerabilidad de software en la que un programa intenta acceder a una ubicación de memoria después de que esta haya sido liberada. Esto puede provocar fallos del sistema o, en algunos casos, permitir que un atacante ejecute su propio código.
El registro CVE dice: "Uso después de liberado en CSS en Google Chrome Antes de la versión 145.0.7632.75, un atacante remoto podía ejecutar código arbitrario dentro de un entorno aislado mediante una página HTML manipulada. (Gravedad de seguridad de Chromium: Alta)
Esto significa que un atacante podría crear un sitio web especial u otro contenido HTML que ejecutaría código dentro del Chrome Entorno aislado del navegador.
Chrome El entorno aislado (sandbox) es como una caja fuerte alrededor de cada pestaña de un sitio web. Incluso si algo dentro de la pestaña se vuelve malicioso, debería estar confinado y no poder interferir con el resto del sistema. Limita el acceso del código del sitio web a archivos, dispositivos y otras aplicaciones, por lo que, idealmente, un fallo del navegador solo le daría al atacante acceso a ese entorno restringido, no el control total del equipo.
Ejecutar código arbitrario dentro del entorno aislado sigue siendo peligroso porque el atacante se convierte, en la práctica, en esa pestaña del navegador. Puede ver y modificar todo a lo que la pestaña tenga acceso. Incluso sin llegar al sistema operativo, esto es suficiente para robar cuentas, instalar puertas traseras en servicios en la nube o redirigir tráfico sensible.
Si se combina con una vulnerabilidad que permite que un proceso escape del entorno aislado, un atacante puede moverse lateralmente, instalar malware o cifrar archivos, como ocurre con cualquier otra vulneración total del sistema.
Cómo mantenerse a salvo
Para proteger tu dispositivo contra ataques que explotan esta vulnerabilidad, te recomendamos encarecidamente actualizarlo cuanto antes. Aquí tienes algunos consejos adicionales para evitar ser víctima, incluso antes de que se corrija una vulnerabilidad de día cero:
- No hagas clic en enlaces no solicitados en correos electrónicos, mensajes, sitios web desconocidos o en redes sociales.
- Habilita las actualizaciones automáticas y reinicia el equipo periódicamente. Muchos usuarios dejan el navegador abierto durante días, lo que retrasa la protección incluso si la actualización se descarga en segundo plano.
- Utilice una solución antimalware actualizada y en tiempo real que incluya un componente de protección web.
Los usuarios de otros navegadores basados en Chromium pueden esperar una actualización similar.
Seamos realistas, una ventana de incógnito tiene sus limitaciones.
Filtraciones de datos, comercio en la web oscura, fraude con tarjetas de crédito. Malwarebytes Identity Theft Protection lo monitoriza todo, te avisa rápidamente e incluye un seguro contra el robo de identidad.