Google ha publicado actualizaciones para el Chrome El navegador está corrigiendo varias vulnerabilidades de alta gravedad.
La actualización incluye correcciones para dos vulnerabilidades críticas que pueden utilizarse para la ejecución remota de código con solo visitar un sitio web malicioso.
El canal estable se ha actualizado a 148.0.7778.178/179 para Windows / Mac y 148.0.7778.178 para Linux, que se irá implementando en las próximas semanas.
Cómo actualizar Chrome
Si no quieres esperar a que la actualización llegue a tu dispositivo, actualizarlo manualmente es muy sencillo.
La forma más sencilla de actualizar es permitir Chrome para que se actualice automáticamente. Pero puedes quedarte atrás si nunca cierras el navegador o si algo sale mal, como que una extensión impida la actualización.
Para actualizar manualmente, haga clic en el menú Más (tres puntos), luego vaya a Configuración > Acerca Chrome . Si hay una actualización disponible, Chrome Comenzará a descargarse. Reiniciar Chrome Para completar la actualización, estará protegido contra estas vulnerabilidades.
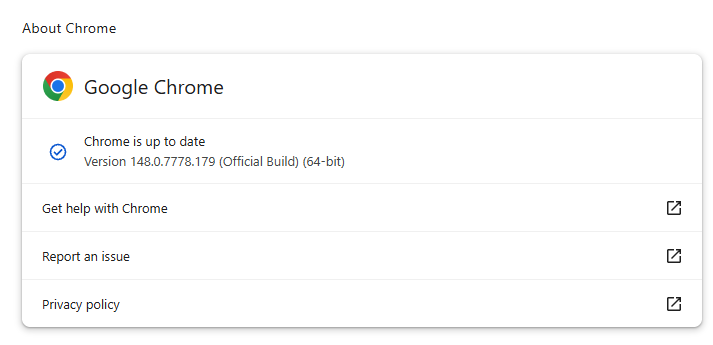
También puedes encontrar instrucciones paso a paso en nuestra guía sobre cómo actualizar Chrome en cada sistema operativo .
Detalles técnicos
La actualización incluye correcciones para dos vulnerabilidades críticas:
CVE-2026-9111 : Una vulnerabilidad de uso de memoria liberada (use-after-free) en WebRTC permitía a un atacante remoto ejecutar código arbitrario en Linux mediante una página HTML manipulada. El uso de memoria liberada es un tipo de vulnerabilidad causada por el uso incorrecto de memoria dinámica durante la ejecución de un programa. Si, tras liberar una ubicación de memoria, un programa no borra el puntero a dicha ubicación, un atacante podría aprovechar este error para manipular el programa.
Por lo tanto, si un atacante logra engañar a un usuario de Linux para que abra un archivo HTML malicioso o visite un sitio web especialmente diseñado, podría comprometer la seguridad del dispositivo.
CVE-2026-9110 : Una implementación inapropiada en la interfaz de usuario en Windows Permitió que un atacante remoto que había comprometido el proceso de renderizado realizara una suplantación de la interfaz de usuario a través de una página HTML manipulada.
En la práctica, esto significaba que, si un atacante ya había tomado el control del motor de renderizado interno del navegador, podía engañarlo para que mostrara una ventana o cuadro de diálogo falso que pareciera real. Esta ventana falsa podía, por ejemplo, hacer creer que estabas introduciendo tu contraseña en un sitio de confianza, aunque en realidad se la estuvieras proporcionando al atacante.
Para aquellos que esperaban que esta actualización incluyera una solución para la vulnerabilidad "Browser Fetch" que se filtró accidentalmente, esto será una decepción: no la incluye.
Para quienes no lo sepan, desde que se informó hace 46 meses, la vulnerabilidad "Browser Fetch" permaneció desconocida excepto para los desarrolladores de Chromium. El 20 de mayo de 2026, se publicó en el sistema de seguimiento de errores de Chromium. La investigadora que inicialmente reportó la vulnerabilidad asumió que finalmente se había solucionado . Poco después, descubrió que seguía sin parchearse. Si bien Google eliminó la publicación, esta permanece disponible en sitios de archivo, junto con el código de explotación.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .