GlassWorm se oculta en las herramientas para desarrolladores. Una vez dentro, roba datos, instala malware de acceso remoto e incluso una extensión de navegador falsa para monitorizar la actividad. Aunque comienza con los desarrolladores, el impacto puede propagarse rápidamente. Con credenciales robadas, tokens de acceso y herramientas comprometidas, los atacantes pueden lanzar ataques a mayor escala en la cadena de suministro, poniendo en riesgo a empresas y usuarios comunes.
Cómo comienza la infección
GlassWorm se suele distribuir a través de canales para desarrolladores. Esto significa que los programadores ven comprometidos sus sistemas al descargar paquetes maliciosos de repositorios de código como npm, GitHub, PyPI, etc. Pueden ser paquetes maliciosos nuevos o paquetes modificados de cuentas que antes eran de confianza, pero que ahora están comprometidas.
El desarrollador instala o actualiza un paquete npm/PyPI o una extensión de VS Code de confianza o popular, pero la cuenta del responsable del mantenimiento o la cadena de suministro se han visto comprometidas.
¿Qué sucede después de la instalación?
Una vez descargado el paquete, se ejecuta un script de preinstalación o un cargador Unicode invisible que identifica la máquina. Si detecta una configuración regional rusa, la ejecución se detiene. De lo contrario, el script espera unas horas y luego se conecta discretamente a la cadena de bloques Solana para averiguar dónde obtener la segunda fase de la infección. En lugar de codificar un enlace que podría ser eliminado, el atacante almacena esta información en el campo de notas de una transacción de Solana.
Segunda etapa: Robo de datos
La carga útil de la segunda fase es un programa de robo de información que ataca los perfiles de extensiones de navegador, las aplicaciones de billetera independientes y los archivos .txt/image que probablemente contienen claves o semillas, junto con tokens npm, credenciales de git, secretos de VS Code y credenciales de proveedores de la nube. Tras recopilar esta información, la envía a un servidor remoto mediante una solicitud POST.
Etapa tres: Compromiso total del sistema
Después de eso, pasamos a la tercera etapa. El malware obtiene dos componentes principales: el binario de phishing de Ledger/Trezor dirigido a usuarios con un dispositivo Ledger o Trezor conectado, y un troyano de acceso remoto (RAT) de Node.js con varios módulos, incluidos ladrones de credenciales de navegador y un Chrome -Instalador de extensión. Obtiene persistencia mediante la configuración de tareas programadas y claves de registro Run para que el RAT vuelva a ejecutarse en cada reinicio.
El RAT no tiene codificada su dirección principal de comando y control (C2). En su lugar, realiza una búsqueda en una tabla hash distribuida (DHT) para obtener la clave pública fijada. DHT es un sistema distribuido que proporciona un servicio de búsqueda similar a una tabla hash. Los pares clave-valor se almacenan en una DHT y se pueden usar para recuperar el valor asociado a una clave determinada. Si este método falla, el RAT vuelve a la cadena de bloques Solana para obtener una nueva dirección IP.
Vigilancia y seguimiento del navegador
El RAT también instala a la fuerza un Chrome extensión (en el ejemplo descrito por Aikido , se hace pasar por “Google Docs Offline”), que actúa como un sistema de vigilancia de sesión integrado. Además de robar cookies, almacenamiento local, el árbol completo del Modelo de Objetos del Documento ( DOM ) de la pestaña activa, marcadores, capturas de pantalla, pulsaciones de teclas, contenido del portapapeles, hasta 5000 entradas del historial del navegador y la lista de extensiones instaladas, también puede utilizarse para tomar capturas de pantalla y funcionar como un registrador de pulsaciones de teclas .
Así es como lo ve la víctima.
Desde el punto de vista de la víctima, todo esto ocurre de forma muy sigilosa. Si prestan atención, podrán detectar algunas conexiones salientes sospechosas, los registros de inicio y la nueva extensión del navegador.
¿Quiénes están en riesgo y cómo podría propagarse?
La configuración actual parece centrarse en desarrolladores que puedan tener activos de criptomonedas, pero muchos de estos componentes y la información robada pueden utilizarse para iniciar ataques a la cadena de suministro o para atacar a otros grupos de usuarios.
Cómo mantenerse a salvo
Debido a la naturaleza sigilosa de esta cadena de infección, existen dos estrategias principales para mantenerse a salvo:
- Prefiera las versiones estables y de probada calidad, y considere los cambios repentinos de propiedad, los nuevos responsables del mantenimiento o las grandes reescrituras de código en versiones menores como factores que desencadenen una revisión.
- Revisa periódicamente las extensiones de tu navegador, elimina todo lo que no reconozcas y desconfía de las imitaciones o duplicados del estilo de "Google Docs Offline".
- Comprueba si hay entradas inesperadas en las tareas programadas y en el registro de inicio.
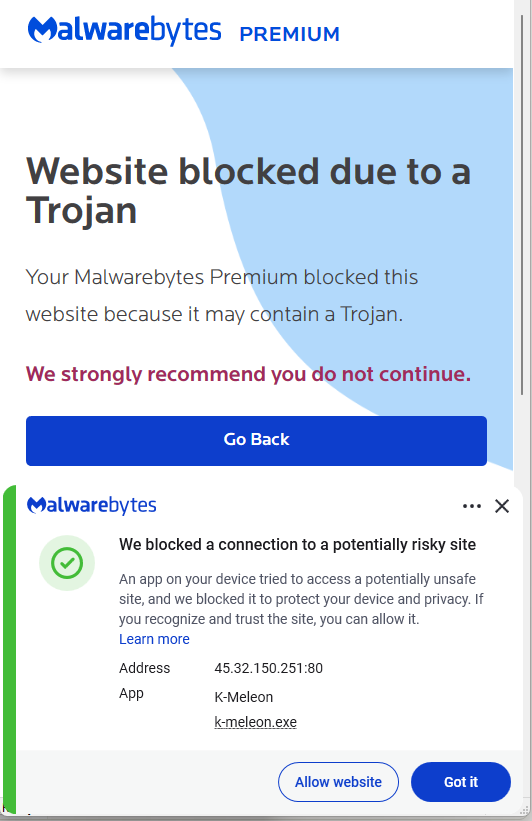
- Utilice una solución antimalware actualizada y en tiempo real para detectar y bloquear conexiones maliciosas y el malware descargado.
IOC (Indicadores de Compromiso)
Direcciones IP:
45.32.150[.]251
217.69.3[.]152
217.69.0[.]159
45.150.34[.]158
Claves del registro:
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run\UpdateApp
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run\UpdateLedger
Tarea programada:
Nombre: UpdateApp which runs: AghzgY.ps1
Extensión del navegador:
Nombre para mostrar: Google Docs sin conexión (versión 1.95.1)
Windows nombre del directorio de extensión:jucku
Nombre del directorio de extensiones de macOS: myextension
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .