Microsoft publica importantes actualizaciones de seguridad el segundo martes de cada mes, en un evento conocido como Patch Tuesday. La actualización de este mes corrige 79 vulnerabilidades CVE de Microsoft, incluidas dos vulnerabilidades de día cero .
Microsoft define una vulnerabilidad de día cero como «un fallo en el software para el que aún no existe un parche oficial ni una actualización de seguridad». Por lo tanto, dado que el parche ya está disponible, esas dos vulnerabilidades ya no son de día cero. Tampoco hay motivos para creer que hayan sido explotadas activamente.
Pero veamos cuáles son las posibles consecuencias si no instalas la actualización.
La vulnerabilidad identificada como CVE-2026-21262 ( puntuación CVSS de 8,8 sobre 10) es un fallo en Microsoft SQL Server que permite a un usuario con sesión iniciada ascender sigilosamente en la jerarquía de privilegios y convertirse potencialmente en administrador de base de datos (sysadmin). Con ese nivel de control, puede leer, modificar o eliminar datos, crear nuevas cuentas y alterar configuraciones o tareas de la base de datos. Si bien SQL Server debería verificar los permisos de cada usuario, en este caso puede ser engañado para otorgar más poder del previsto.
Una vez que el atacante obtiene acceso, no se requiere interacción del usuario: la explotación puede ocurrir a través de la red mediante solicitudes SQL manipuladas que aprovechan las comprobaciones de permisos defectuosas. En un escenario típico del mundo real, este fallo sería el segundo acto en una cadena de ataque: primero, acceder con privilegios bajos y luego usar CVE-2026-21262 para ascender silenciosamente a la posición de administrador de la base de datos y comenzar a modificar el sistema.
CVE-2026-26127 (puntuación CVSS de 7,5 sobre 10) es un error en la plataforma .NET de Microsoft que permite a un atacante bloquear remotamente las aplicaciones .NET, dejándolas fuera de línea durante un tiempo. El fallo se encuentra en Microsoft .NET 9.0 y 10.0. Windows El problema afecta a macOS y Linux, tanto en el entorno de ejecución como en las bibliotecas de .NET, no en una aplicación específica. En otras palabras, se trata de un error en el motor que ejecuta el código .NET, por lo que cualquier aplicación creada con versiones de .NET afectadas podría estar en riesgo hasta que se aplique el parche.
La principal consecuencia es la denegación de servicio: un atacante puede provocar que los procesos .NET objetivo fallen o se vuelvan inestables, lo que conlleva tiempos de inactividad o un rendimiento deficiente. Para una API web pública, un servicio de pago o cualquier aplicación empresarial basada en .NET, esto puede traducirse en interrupciones reales del servicio y usuarios insatisfechos debido a las constantes caídas de servicio.
Las vulnerabilidades que afectan a los usuarios de Microsoft Office son dos fallos de ejecución remota de código ( CVE-2026-26110 y CVE-2026-26113 ), que pueden explotarse a través del panel de vista previa, y un fallo de divulgación de información en Microsoft Excel ( CVE-2026-26144 ), que podría utilizarse para extraer datos mediante Microsoft Copilot. Las vulnerabilidades de Office aparecen con frecuencia en las actualizaciones de seguridad de Patch Tuesday, y en este caso no se ha informado de ninguna que esté siendo explotada activamente.
Cómo aplicar las correcciones y comprobar si estás protegido.
Estas actualizaciones solucionan problemas de seguridad y mantienen su Windows PC protegido. Aquí te explicamos cómo asegurarte de que esté actualizado:
1. Abre la configuración.
- Haga clic en el botón Inicio (el Windows logotipo en la parte inferior izquierda de la pantalla).
- Haz clic en Configuración (tiene el aspecto de un pequeño engranaje).
2. Ve a Windows Update.
- En la ventana de Configuración, seleccione Actualización Windows (normalmente en la parte inferior del menú de la izquierda).
3. Comprueba si hay actualizaciones.
- Haz clic en el botón que dice Buscar actualizaciones .
- Windows Buscará las últimas actualizaciones de Patch Tuesday.
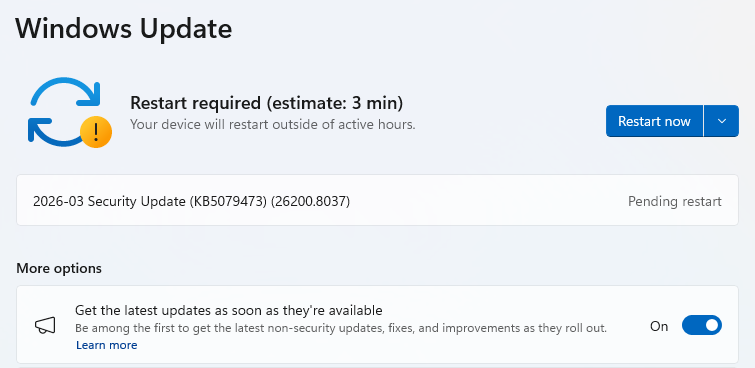
- Si ha seleccionado recibir las últimas actualizaciones en cuanto estén disponibles , es posible que vea esta opción en Más opciones .
- En cuyo caso es posible que vea un Se requiere reiniciar Mensaje. Reinicie su sistema y la actualización se completará.
- De lo contrario, continúe con los pasos que se indican a continuación.
4. Descargar e instalar
- Si se encuentran actualizaciones, comenzarán a descargarse de inmediato. Una vez completada la descarga, verá un botón que dice Instalar o Reiniciar ahora .
- Hacer clic Instalar Si es necesario, siga las instrucciones. Normalmente, su computadora necesitará reiniciarse para finalizar la actualización. Si es así, haga clic en Reiniciar ahora.
5. Comprueba dos veces que estás al día.
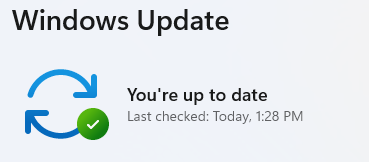
- Tras reiniciar, vuelve a Windows Update y comprueba de nuevo. Si dice que estás actualizado , ¡ya está todo listo!
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .