

Si hay algo que me molesta más que un estafador, son las empresas que se comportan como tal, manteniéndose justo dentro de los límites de la ley. Logran persistir y decepcionar a los clientes durante años.
También es por eso que a veces la gente piensa que Malwarebytes Scam Guard puede ser demasiado cauteloso al señalar sitios web. Algunos sitios se encuentran en una zona gris donde incluso los investigadores experimentados tienen que mirar dos veces para determinar si se trata de una estafa en toda regla.
Eso es exactamente lo que sucedió aquí.
Tras recibir un informe anónimo de un cliente, inicié una investigación sobre un correo electrónico que Scam Guard había marcado como altamente sospechoso.
El correo electrónico
El correo electrónico provino de la dirección anna@cosmosshift[.]org y promovió un servicio llamado Bóveda de recursos crediticios, instando a los destinatarios a hacer clic en un botón etiquetado Comprueba si cumples los requisitos ahora..
Hay señales de alerta inmediatas:
- El dominio del remitente (
cosmosshift.org) no tiene una conexión clara con los servicios de crédito o los productos financieros. No existe ninguna institución financiera denominada “Cambio Cosmos”. - El mensaje crea una sensación de urgencia en torno a la aprobación del crédito, una táctica clásica de presión mediante ingeniería social .
- Incluye una dirección física y un enlace para darse de baja que parecen legítimos, pero que también son una técnica común en el phishing llamada lavado de legitimidad.
A diferencia de la mayoría de los correos electrónicos de phishing, este incluye un saludo personalizado con la dirección de correo electrónico del destinatario. Dado que el destinatario afirma no haber tenido nunca contacto con el remitente, esto sugiere que sus datos podrían provenir de un intermediario de datos o de una filtración de datos anterior.
El sitio web presenta una imagen sospechosa.
Al hacer clic en el enlace se accede a (yourcreditvault.com), un sitio de aspecto cuidado que parece ofrecer servicios de crédito.
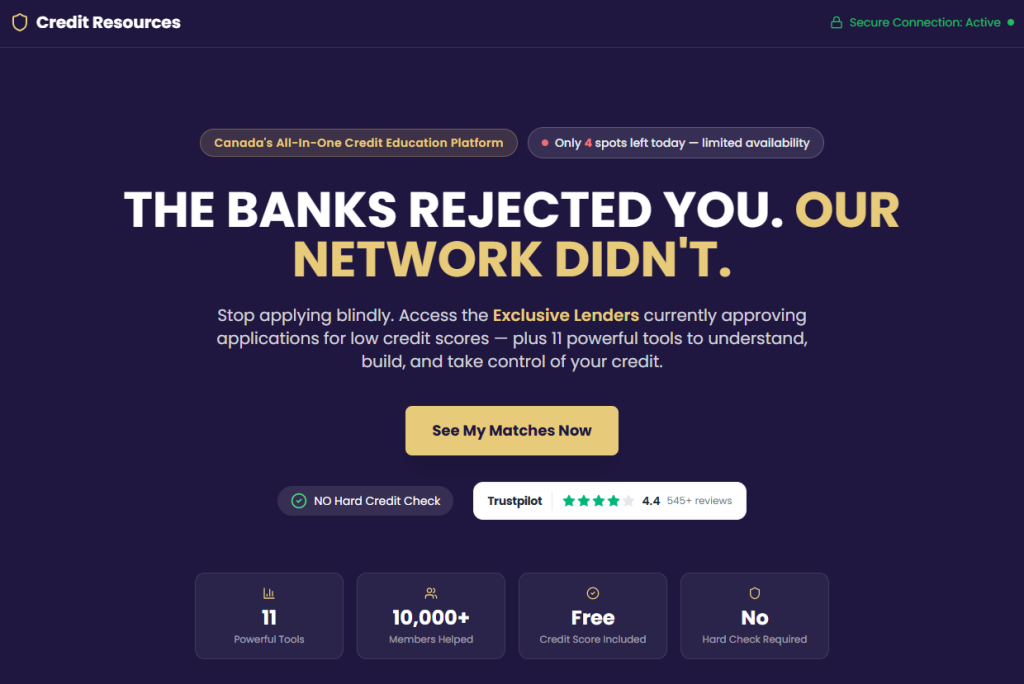
Pero bajo el capó encontramos más señales de alerta:
- El sitio web se construyó con Vite/React, un moderno framework de JavaScript más propio de proyectos paralelos de startups que de servicios financieros regulados.
- Las referencias a bolt.new sugieren que el sitio podría haber sido creado utilizando herramientas de IA.
- No hay indicadores visibles de seguridad de nivel bancario. El código fuente HTML solo muestra una estructura básica de la aplicación sin indicios de infraestructura de cifrado propia del sector financiero.
- La imagen de marca (incluido el logotipo) parece hecha a toda prisa.
- El paquete JavaScript (
index-B54Ghi53.js) detrás del formulario de envío hay una gran cantidad de información oculta: una técnica utilizada por los ciberdelincuentes para esconder a dónde se envían los datos enviados.
Nada de esto demuestra por sí solo una intención maliciosa. Pero en conjunto, dibuja la imagen de algo construido rápidamente y diseñado para recopilar datos en lugar de brindar un servicio financiero sólido.
El formulario recopila datos y $20/semana
La mayor preocupación reside en el formulario, que recopila una cantidad extraordinaria de datos para lo que se presenta como una verificación básica de elegibilidad crediticia.
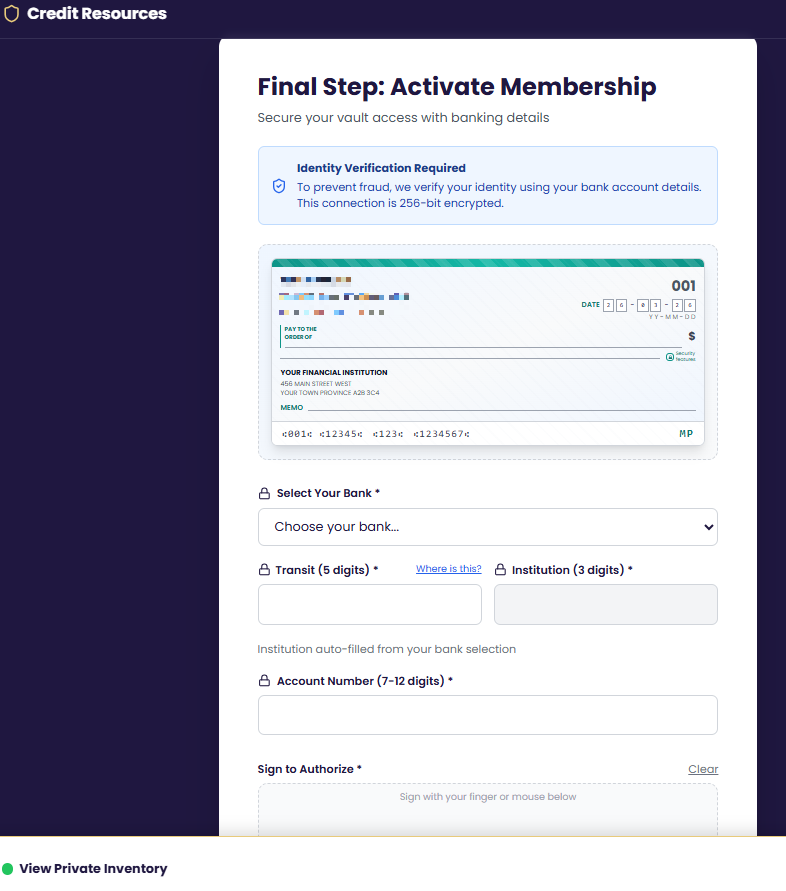
Al monitorizar el tráfico de red durante el envío del formulario, pudimos capturar con exactitud qué campos se transmiten:
- Datos personales: nombre, apellidos, correo electrónico, teléfono
- Dirección: calle, ciudad, provincia, código postal
- Datos bancarios completos: nombre del banco, número de institución, número de tránsito, número de cuenta.
- Seguimiento de datos vinculados a campañas publicitarias
- Una firma dibujada en pantalla, que se sube al Google Drive del propietario.
Eso es mucho más de lo que se necesita para una verificación de elegibilidad crediticia.
Con tan solo esos datos bancarios, alguien puede configurar débitos preautorizados fraudulentos. Un débito preautorizado es una forma de retiro directo de fondos bancarios que utilizan legítimamente las empresas emisoras de facturas, pero que también puede ser objeto de abuso.
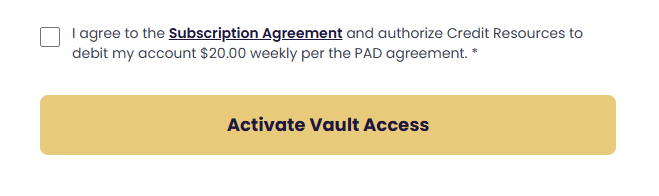
Y eso es exactamente lo que parece suceder.
Una pequeña casilla de verificación, junto con la letra pequeña, autoriza a la empresa a retirar 20 dólares semanales según el acuerdo de débito automático que la persona objetivo acaba de firmar. Esta casilla cumple dos funciones: proporciona a los operadores una cobertura legal («¡usted lo aceptó!») y convierte en un arma los mismos datos bancarios que se acaban de recopilar en el formulario.
Dirigido a las personas financieramente vulnerables.
Esta campaña parece estar dirigida deliberadamente a personas con un historial crediticio deficiente o limitado. La promesa de "aprobación cuando otros dicen no" resulta muy atractiva, especialmente para quienes atraviesan dificultades económicas.
No se trata de víctimas al azar, sino de personas seleccionadas porque su necesidad las hace más propensas a entregar información sensible sin examinar la fuente.
El cargo de 20 dólares semanales por débito automático (más de 1000 dólares al año) puede provocar descubiertos, comisiones y otros perjuicios financieros.
¿Dónde van tus datos?
Nuestro análisis del tráfico de red reveló un sistema backend sofisticado y multiservicio que utiliza componentes individuales que podrían ser todos legítimos.
Supabase: Los datos de la víctima se envían mediante una solicitud POST a un proyecto de Supabase:
POST https://bstvkdzfgpktokbiagsc.supabase.co/rest/v1/vault_memberships
Supabase es una plataforma de bases de datos en la nube legítima y bien considerada, con planes gratuitos.
Brevo (antes Sendinblue): Esta es una plataforma legítima de envío masivo de correos electrónicos. Al registrar a las víctimas aquí, estas pueden ser blanco de campañas de seguimiento de forma indefinida.
POST https://bstvkdzfgpktokbiagsc.supabase.co/functions/v1/add-to-brevo
Google Drive y Hojas de cálculo: El campo de datos de firma incluye un signature_drive_url, indicando que las firmas manuscritas de las víctimas podrían almacenarse en la infraestructura de Google Drive. google_sheets_synced Este campo confirma que los registros de víctimas entrantes se sincronizan con una hoja de cálculo de Google en tiempo real, lo que proporciona a los operadores un panel de control con información actualizada de todas las personas que han enviado un formulario.
Individualmente, estas son plataformas confiables. Juntas, forman un sistema diseñado para:
- Recopilar datos personales y bancarios confidenciales
- Guárdalo en formatos accesibles.
- Agregar usuarios a campañas de marketing en curso o incluso campañas de phishing.
En otras palabras, enviar el formulario no solo pone en riesgo tu cuenta bancaria, sino que también puede incluirte en una lista de personas que probablemente vuelvan a ser blanco de ataques.
Infraestructura
La infraestructura que respalda esta campaña abarca múltiples ámbitos:
cosmosshift[.]org(remitente del correo electrónico)yourcreditvault[.]com(página de inicio).-
yourscore[.]ca(redireccionamiento tras enviar el formulario) creditresources[.]ca(correo electrónico de seguimiento que incluía el número de teléfono 1-833-427-1562)debtlesscredit[.]com(otro sitio web que utiliza el mismo número de teléfono)
El uso de múltiples dominios y el hecho de tener un mismo número de teléfono asociado a más de un dominio genera dudas sobre la legitimidad de la empresa.
¿Se trata de una estafa?
Eso depende de cómo lo definas.
Si bien esto puede no ajustarse a la definición legal estricta de estafa, podemos entender por qué Scam Guard lo detectó, ya que muchas de las tácticas utilizadas aquí también se observan en correos electrónicos de phishing y en sitios web fraudulentos.
La evidencia sugiere que estos sitios son operados por empresas reales, pero se encuentran en una zona gris. Por un lado, cuentan con registros corporativos, sitios web públicos e incluso, aparentemente, algunos clientes satisfechos. Por otro lado, su modelo de negocio —el cobro de cuotas recurrentes por "programas" de crédito o gestión de deudas— ha generado un flujo constante de quejas de consumidores y acusaciones de estafa. El uso de múltiples dominios (Credit Resources, Debtless Credit, Your Credit Vault) también apunta a una estrategia de captación de clientes potenciales común en el sector de la gestión de deudas.
También es probable que estas empresas utilicen listas de correo compradas y que hayan encontrado la dirección de correo electrónico de nuestro cliente en una lista de posibles destinatarios. Lamentablemente, este tipo de listas son compradas y vendidas tanto por profesionales del marketing legítimos como por ciberdelincuentes.
Nos hemos puesto en contacto con el remitente del correo electrónico y con Credit Resources para solicitar comentarios, pero no habíamos recibido respuesta en el momento de la publicación.
¿Qué saben los ciberdelincuentes sobre ti?
Usar Malwarebytes Escaneo gratuito de la huella digital para comprobar si su información personal ha sido expuesta en línea.








