Un archivo adjunto de correo electrónico puede provocar la instalación de un programa malicioso. Chrome extensión. Los investigadores dicen que es parte de una Windows Puerta trasera entregada a través de un correo electrónico de phishing. El malware abusa Chrome Mensajería nativa para transferir el control del navegador al sistema anfitrión. Su truco más notable no es el señuelo de phishing en sí, sino la forma en que utiliza el navegador legítimo y Windows Funcionalidades para ejecutar PowerShell y recopilar datos sin salirse de los flujos de trabajo previstos.
El ataque comienza con un archivo adjunto de correo electrónico disfrazado de PDF. El archivo utiliza la extensión engañosa. .pfd.js Tiene la apariencia de un documento PDF, pero en realidad es un archivo JavaScript ofuscado que coloca archivos adicionales en la carpeta temporal e inicia el resto de la cadena de infección.
Como parte de esa cadena, un script de PowerShell prepara un Chrome extensión y cambios Chrome Configuración de directivas para que se pueda instalar la extensión. El malware hace que la instalación parezca una implementación controlada por el administrador en lugar de una instalación normal de extensión.
Una vez activa, la extensión y su complemento nativo recopilan cookies del navegador, pestañas abiertas, URL, configuraciones de idioma y datos de huella digital. Los operadores también utilizan la configuración como un canal de comandos remoto, enviando instrucciones que pueden iniciar PowerShell y enumerar el contenido de la C: conducir.
Con las cookies de sesión autenticadas robadas, los atacantes pueden secuestrar sesiones activas del navegador en lugar de simplemente robar contraseñas, lo que les resulta más útil , ya que les permite acceder a cuentas que ya han iniciado sesión en el navegador de la víctima, eludiendo la autenticación multifactor (MFA) .
El aspecto más interesante del ataque es su abuso de Chrome La mensajería nativa actúa como puente entre el entorno aislado del navegador y el sistema operativo. Chrome Esta funcionalidad permite que las extensiones se comuniquen con un host nativo registrado, y los atacantes aprovecharon esta característica legítima para convertir la extensión en un controlador de ejecución de código local. La extensión no inicia PowerShell directamente, sino que envía mensajes al host nativo, que luego inicia o interactúa con PowerShell en el sistema anfitrión.
Cómo mantenerse a salvo
La primera línea de defensa contra ataques de este tipo es evitar abrir archivos adjuntos de correo electrónico a menos que pueda verificar al remitente. Además:
- Comprueba siempre la extensión real del archivo en lugar de fiarte del nombre de archivo que se muestra.
- Utilice una solución antimalware actualizada y en tiempo real para detectar y bloquear la actividad maliciosa.
- Compruebe la instalación Chrome Revisa las extensiones de tu dispositivo y elimina las que no reconozcas o que ya no uses.
- Para mayor precaución, cierra sesión en las cuentas importantes cuando termines. Esto invalida tu sesión, así que incluso si alguien roba la cookie de tu sesión, no podrá usarla para acceder a tu cuenta.
- Revisa periódicamente el historial de inicio de sesión de tus cuentas importantes. Muchos servicios en línea te permiten ver qué dispositivos han iniciado sesión, cuándo y desde dónde.
COI
Adjunto:
Fattura-2819889242.pfd.js (mostrado como Fattura-26189991026.pdf)
Archivos maliciosos:
client_124578.exe
d3d11.dll
Chrome extensión:
Nombre: Cloud vn105rkj64
IDENTIFICACIÓN: gghagmhimhgfeajfdmjkgmmehbokmglg
Dominio:
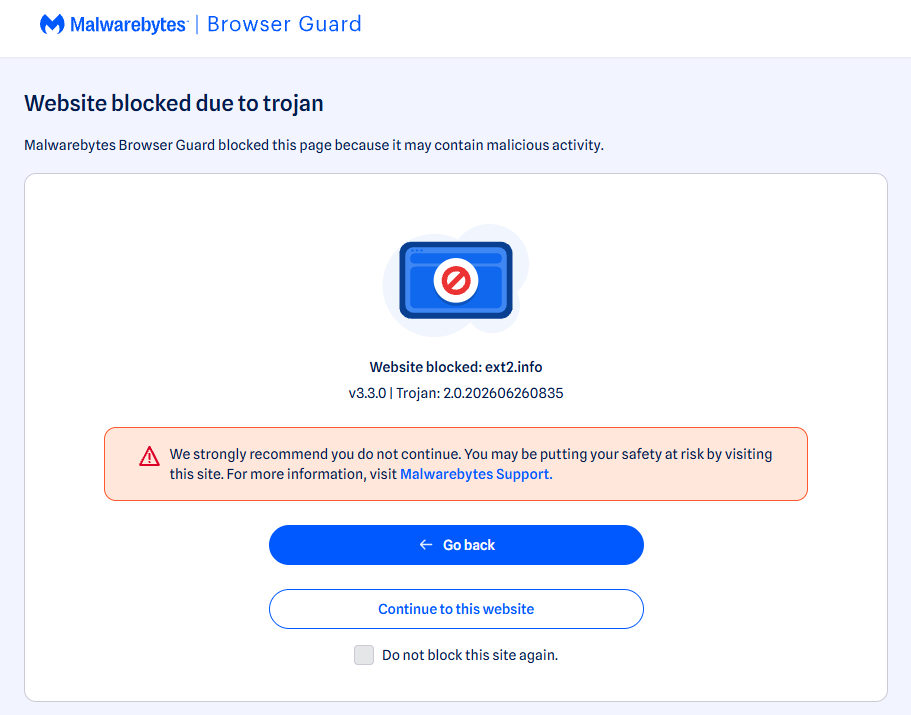
ext2[.]info
Esto lo bloquea Malwarebytes Browser Guard , nuestra extensión gratuita para navegadores que bloquea anuncios, rastreadores, malware y mucho más.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .