Un exploit disponible públicamente llamado RoguePlanet puede dar a los atacantes el nivel más alto de acceso en Windows sistemas. Microsoft ha confirmado la vulnerabilidad y afirma que está trabajando en una actualización de seguridad.
RoguePlanet está catalogado bajo el identificador CVE-2026-50656 , donde se describe como una vulnerabilidad de elevación de privilegios (EoP) de Microsoft Defender.
En su comunicado, Microsoft afirma:
Microsoft tiene conocimiento de una vulnerabilidad de elevación de privilegios en el Motor de Protección contra Malware de Microsoft Defender, conocida públicamente como «RoguePlanet». Estamos trabajando para proporcionar una actualización de seguridad de alta calidad que solucione esta vulnerabilidad. Proporcionaremos información sobre esta vulnerabilidad (CVE) cuando la actualización esté disponible.
Si se explota con éxito, RoguePlanet puede permitir que un atacante eleve los privilegios de una cuenta de usuario estándar a NT AUTHORITY\SYSTEM, el nivel de privilegio más alto en Windows .
Esto significa que un atacante que logre acceder a una cuenta de usuario estándar en su computadora podría aprovechar la vulnerabilidad para obtener el control total del sistema. No necesita conocimientos avanzados de piratería informática ni permisos de administrador para lograrlo.
El éxito del exploit publicado depende, sin embargo, de una condición de carrera. Esto significa que su éxito depende de la sincronización precisa de dos eventos. El investigador escribió:
“He logrado un 100% de éxito en algunas máquinas, mientras que en otras ha tenido problemas para funcionar.”
Parece ser que el problema reside en una parte de alto nivel del código de Microsoft Defender, lo que podría ayudar a explicar por qué Microsoft afirma que está trabajando en una "actualización de seguridad de alta calidad".
Este mismo investigador ha presentado tres vulnerabilidades anteriores de Microsoft Defender conocidas como BlueHammer ( CVE-2026-33825 ), UnDefend ( CVE-2026-45498 ) y RedSun ( CVE-2026-41091 ), así como otras cuatro. Windows Vulnerabilidades de día cero, todas las cuales han sido parcheadas posteriormente por Microsoft.
Cómo proteger su máquina
Según se informa, la vulnerabilidad funciona tanto si se utiliza protección activa como si no, por lo que deshabilitar Microsoft Defender no es una solución. Sin embargo, existen algunas medidas que puede tomar para proteger su equipo:
- Estate atento a una actualización de seguridad de Microsoft que solucione esta vulnerabilidad e instálala tan pronto como esté disponible.
- Realice copias de seguridad de sus datos importantes en una plataforma o dispositivo que no esté conectado directamente a su ordenador.
- Tenga cuidado al descargar archivos ejecutables de fuentes desconocidas o al ejecutar archivos que se le recomiendan sin que usted los haya solicitado.
- No confíe en Microsoft Defender como su único solución antimalware. Malwarebytes detecta
RoguePlanet.exe(el código de explotación) en función de su comportamiento.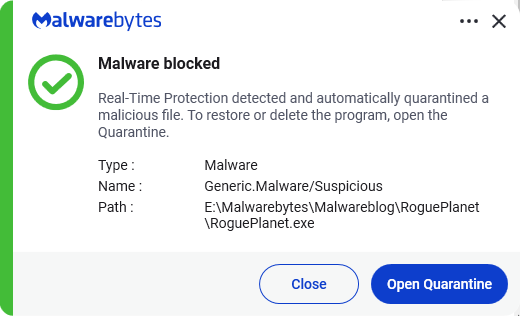
Obviamente, les mantendremos informados sobre este y otros problemas de seguridad, así que estén atentos.
“Uno de los mejores paquetes de ciberseguridad del planeta.”
Según CNET. Lee su reseña →