Google lanzó una actualización de seguridad para Chrome Esta actualización corrige 18 vulnerabilidades, cuatro de ellas clasificadas como críticas. No hay indicios de que ninguna de estas vulnerabilidades recién corregidas esté siendo explotada activamente.
El canal estable se ha actualizado a 149.0.7827.196/197 para Windows y Mac y 149.0.7827.196 para Linux. La actualización se implementará en los próximos días y semanas. Chrome para Android También se actualizó recientemente a la versión 149.0.7827.197.
Cómo actualizar Chrome
Si no quieres esperar a que la actualización llegue a tu dispositivo, actualizarlo manualmente es muy sencillo.
La opción más sencilla es permitir Chrome para que se actualice automáticamente. Pero puedes quedarte atrás con las actualizaciones si nunca cierras el navegador o si algo sale mal, como una extensión que impide la actualización.
Para actualizar manualmente, haga clic en el menú Más (tres puntos), luego vaya a Configuración > Acerca Chrome . Si hay una actualización disponible, Chrome Comenzará a descargarse automáticamente. Reiniciar Chrome Para completar la actualización, estará protegido contra estas vulnerabilidades.
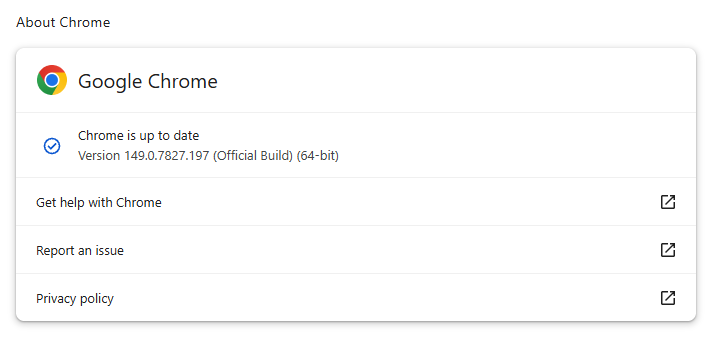
Puedes encontrar una explicación del sistema de numeración de versiones y también instrucciones paso a paso en nuestra guía sobre cómo actualizar Chrome en cada sistema operativo .
Detalles técnicos
Analicemos las dos vulnerabilidades críticas de WebGL. WebGL, siglas de Web Graphics Library (Biblioteca de Gráficos Web), es una tecnología de navegador que permite a los sitios web mostrar gráficos interactivos en 2D y 3D.
Comenzaremos con la única vulnerabilidad que no fue descubierta por Google. Se trata de una vulnerabilidad de uso después de la liberación de memoria en WebGL, identificada como CVE-2026-13028 , que podría permitir a un atacante escapar. Chrome El entorno aislado del navegador utiliza una página HTML especialmente diseñada.
El uso de memoria liberada (use-after-free) es un tipo de vulnerabilidad causada por el uso incorrecto de memoria dinámica durante la ejecución de un programa. Si, tras liberar una ubicación de memoria, un programa no borra el puntero a dicha ubicación, un atacante puede aprovechar este error para provocar el bloqueo del programa o la ejecución de código no deseado.
El entorno aislado del navegador es un espacio restringido y sellado que se supone que contiene cualquier actividad maliciosa dentro del navegador, en lugar de directamente en todo el ordenador. Por lo tanto, escapar de este entorno aislado es peligroso porque puede ayudar a los atacantes a pasar de "algo malo ha ocurrido dentro del navegador" a "algo malo puede afectar a todo el sistema".
La otra vulnerabilidad crítica de WebGL es CVE-2026-13032 . También se trata de un fallo de uso de memoria liberada que podría permitir a un atacante remoto escapar del entorno aislado mediante una página HTML manipulada.
Incluso sin una explotación confirmada en la naturaleza para estos CVE, Chrome ha sufrido varias vulnerabilidades de día cero explotadas este año, por lo que los atacantes claramente invierten en ataques basados en la web. Por ejemplo, CVE‑2026‑2441 , que recibió su propia actualización separada , permitió a los atacantes ejecutar código dentro Chrome El entorno aislado del navegador se accedió a través de una página web maliciosa. Combinado con cualquiera de las vulnerabilidades de WebGL mencionadas anteriormente, esto podría haber ayudado a los atacantes a eludir las protecciones del navegador. En conjunto, estas vulnerabilidades podrían haber permitido a los atacantes tomar el control de todo el sistema.
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →