

En una operación conjunta, Google , el FBI y otros socios han asestado un duro golpe al ecosistema de proxies residenciales al desmantelar la red de bots NetNut (también conocida como Popa).
NetNut es un servicio malicioso basado en millones de dispositivos de consumo pirateados. NetNut se promocionaba como un proveedor de proxies residenciales de alta calidad, vendiendo acceso a direcciones IP domésticas "reales" para la recopilación de datos web y otros usos aparentemente inofensivos.
Definición de apoderado residencial según el FBI :
Un proxy residencial es un servidor intermediario entre los usuarios y los sitios web que visitan, que hace que sus conexiones parezcan originarse en otro lugar. Las direcciones IP legítimas asignadas por un proveedor de servicios de Internet (ISP) a los dispositivos de Internet de las Cosas (IoT) de los consumidores, como reproductores de TV en streaming, marcos de fotos digitales, teléfonos inteligentes, tabletas y routers, se utilizan para enrutar el tráfico. Una vez que un dispositivo conectado a Internet se ve comprometido, los ciberdelincuentes pueden usar su dirección IP para ocultar su actividad ilegal en línea, haciendo que el consumidor parezca responsable.
El método más común para añadir dispositivos a la red NetNut consistía en engañar a los usuarios para que instalaran aplicaciones de "uso compartido de ancho de banda" o de proxy que prometían recompensas por "compartir tu internet no utilizado", pero ocultaban los verdaderos riesgos en la letra pequeña o simplemente prescindían del consentimiento informado. Con menos frecuencia, los dispositivos se vendían previamente comprometidos a través de cadenas de suministro del mercado gris y se enviaban con firmware malicioso o aplicaciones instaladas de forma no autorizada.
Una vez registrados, estos dispositivos podrían utilizarse para retransmitir ataques de fuerza bruta contra contraseñas, intentos de apropiación de cuentas, fraude publicitario e incluso ataques DDoS variantes de Mirai .
La intervención se centró en tres pilares: la desactivación de las cuentas de Google utilizadas para el comando y control (C2) de NetNut, el intercambio de indicadores detallados sobre los SDK y la infraestructura de NetNut con las plataformas y las fuerzas del orden, y el uso de Google Play Protect para advertir a los usuarios y desactivar automáticamente las aplicaciones que incluían código de NetNut.
Según se informa , esto ha afectado significativamente a la red de bots NetNut, reduciendo en millones el conjunto de dispositivos disponibles para el operador de proxy.
Cómo mantenerse a salvo
Es poco probable que un usuario doméstico típico note que sus dispositivos forman parte de la red de bots NetNut, aunque puede experimentar un rendimiento más lento, una reducción en la velocidad de internet, un agotamiento más rápido de la batería y un mayor desgaste en los dispositivos afectados.
Tras este golpe, es probable que los operadores de la botnet intenten reconstruir su red comprometiendo nuevos dispositivos, o que otra botnet ocupe su lugar. Por lo tanto, es importante mantenerse alerta. Algunos consejos básicos:
- Desconfía enormemente de las aplicaciones que te pagan por el ancho de banda no utilizado.
- Utiliza las tiendas de aplicaciones oficiales.
- Controlar VPN y los permisos de proxy en sus dispositivos.
- Opte por proveedores de confianza y con certificación Play Protect para dispositivos conectados.
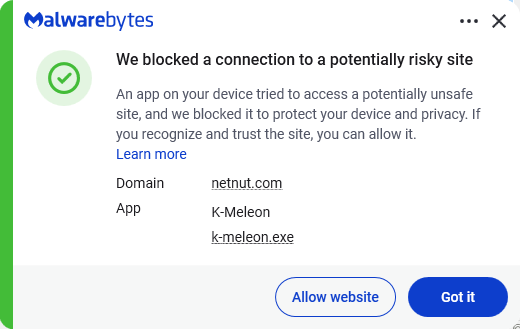
- Utilice una solución antimalware actualizada y en tiempo real en los dispositivos que cumplan los requisitos.
Los estafadores saben más de ti de lo que crees.
Malwarebytes Mobile Security Te protege del phishing, mensajes de texto fraudulentos, sitios web maliciosos y mucho más. Incluye protección anticams con inteligencia artificial en tiempo real.







