Un sitio de phishing que suplanta la identidad del recién lanzado juego para navegador Pudgy World está atacando a los usuarios de criptomonedas con una técnica que va mucho más allá de un logotipo convincente y una combinación de colores similar.
Pudgy World es un juego gratuito para navegador basado en la marca NFT Pudgy Penguins. Los jugadores exploran un mundo virtual, personalizan avatares de pingüinos y completan misiones. Sin embargo, algunas funciones están vinculadas a coleccionables digitales y objetos del juego almacenados en monederos de criptomonedas.
Esto significa que el juego oficial a veces solicita a los jugadores que conecten una billetera de criptomonedas para verificar la propiedad de los objetos o desbloquear funciones adicionales. El sitio de phishing abusa de este paso: cuando un visitante selecciona su billetera en este sitio falso, se muestra lo que parece ser la pantalla de desbloqueo de esa billetera. Para el usuario, se ve exactamente igual que el software de la billetera de criptomonedas real en el que ya confía.
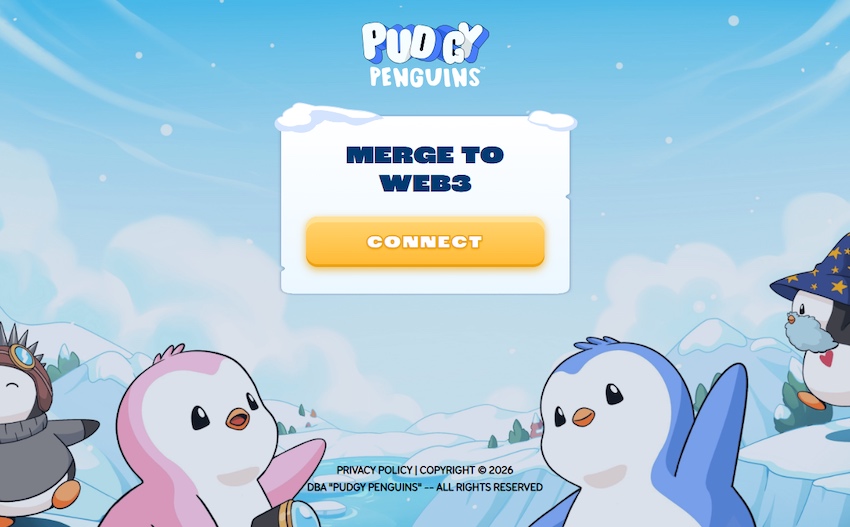
“Conecta tu billetera para comenzar”
La marca Pudgy Penguins ha tenido unos meses extraordinarios. El proyecto NFT de pingüinos, revivido por el CEO Luca Netz tras adquirirlo en 2022, ha construido de forma constante una de las historias de éxito más convincentes en la Web3: peluches físicos en los estantes de Walmart y Target, un juego para móviles llamado Pudgy Party que superó el millón de descargas y un juego para navegador llamado Pudgy World que se lanzó el 10 de marzo de 2026 y que rápidamente se volvió viral.
El juego oficial solicita a los jugadores que conecten una billetera de criptomonedas para comenzar. Ese texto, «Conecta tu billetera para comenzar», aparece ahora, textualmente, en un sitio web que no tiene nada que ver con Pudgy Penguins.
El dominio en cuestión es pudgypengu-gamegifts[.]liveNo tiene ninguna relación con Igloo Inc., la empresa creadora de Pudgy Penguins. El sitio reproduce con suficiente fidelidad el fondo helado del juego oficial, el logotipo de Pudgy Penguins y la paleta de colores azul y blanco característica de la marca, de modo que un usuario que acceda durante el lanzamiento de un nuevo juego no tendría motivos para sospechar.
Once carteras, once falsificaciones convincentes.
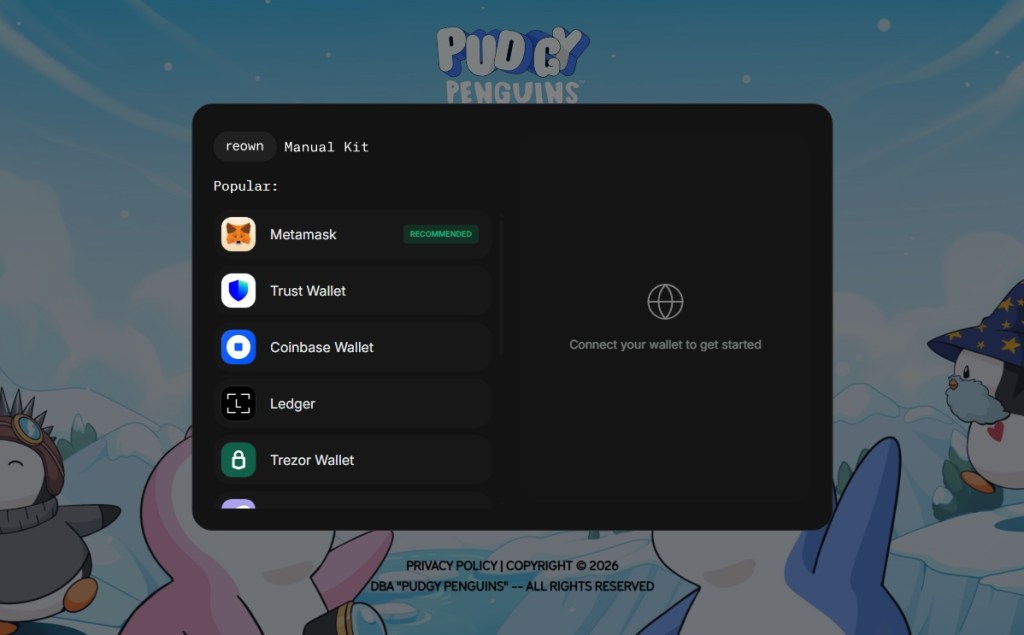
Al hacer clic en el botón CONECTAR, se abre una ventana emergente con tema oscuro que imita el kit de conexión Reown WalletConnect, la biblioteca de código abierto que el sitio web original de Pudgy World utiliza para gestionar las conexiones de la billetera. La ventana modal incluso muestra las etiquetas de las pestañas "reown" y "Manual Kit" en la parte superior, tal como en el componente original.
En el interior encontrará una lista de monederos compatibles:
MetaMask (marcado como “RECOMENDADO”), Trust Wallet, Coinbase Wallet, Ledger, Trezor Wallet, Phantom Wallet, Rabby Wallet, OKX Wallet, Magic Eden, Solflare y Uniswap Wallet.
El ataque se vuelve técnicamente interesante en el siguiente paso.
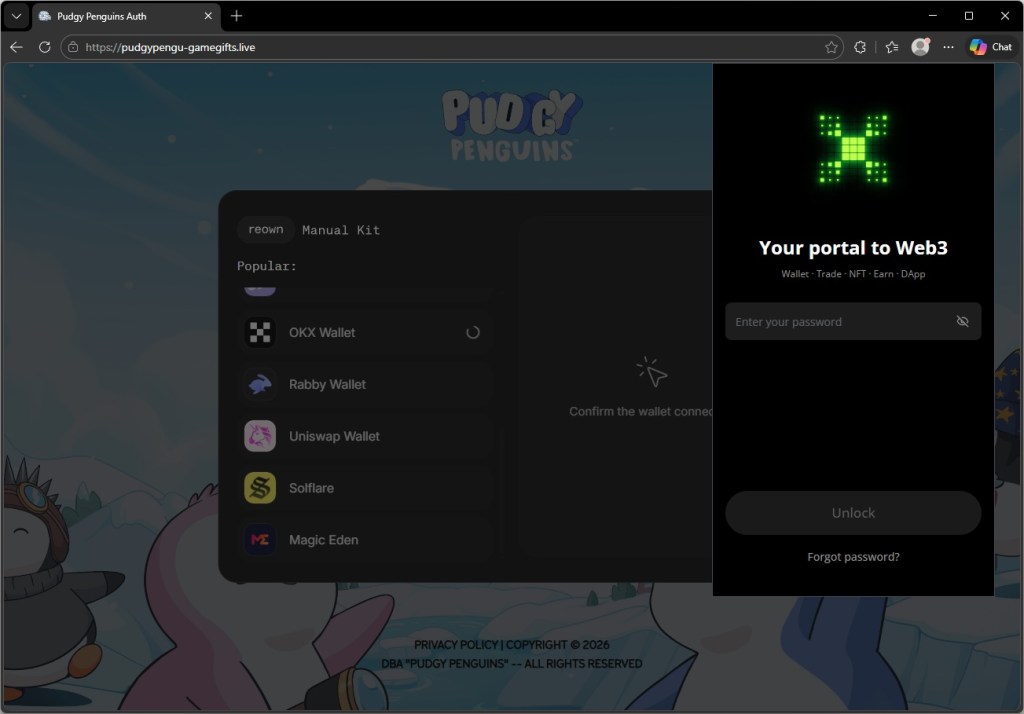
Al seleccionar una billetera de software, el usuario no es redirigido a otra página ni se abre un sitio externo. En su lugar, la página muestra una superposición diseñada para parecerse a la pantalla de desbloqueo de la extensión del navegador. Esta superposición aparece en el borde de la ventana del navegador, justo donde aparecería una ventana emergente de la extensión.
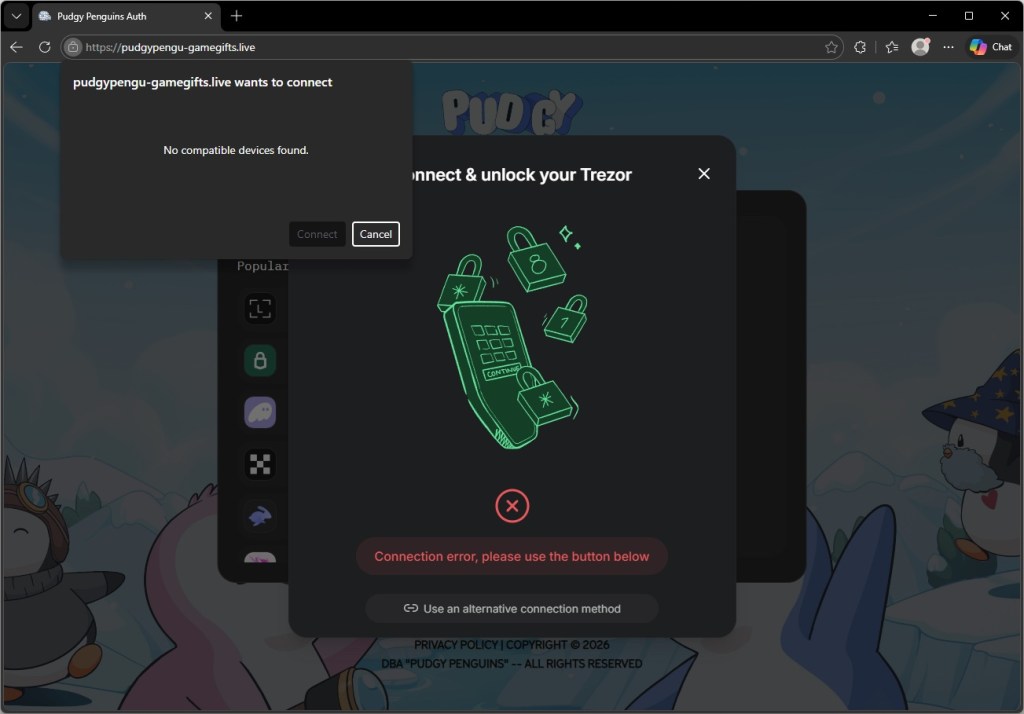
El comportamiento de las carteras de hardware es diferente. Al seleccionar Trezor Wallet, se abre un cuadro de diálogo en el centro de la pantalla que imita la interfaz de Trezor Connect, en lugar de una ventana emergente en la esquina. En ambos casos, el usuario cree estar viendo su propio software instalado, cuando en realidad está viendo un elemento de una página web controlado por el atacante.
La falsificación se ubica exactamente donde estaría tu extensión real.
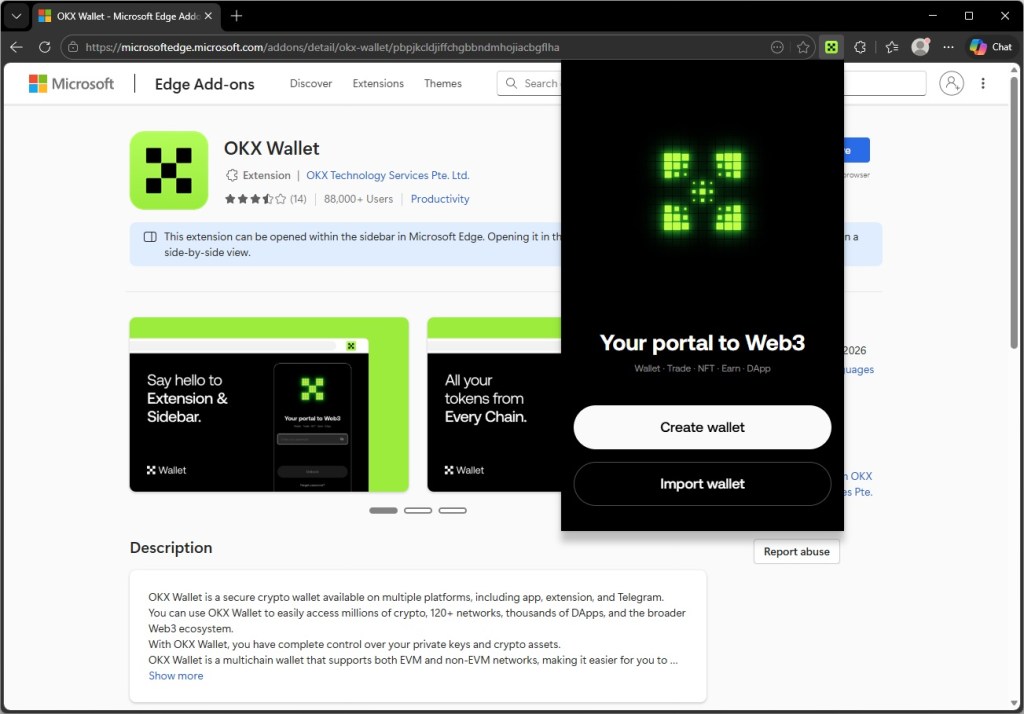
Para cada monedero de extensión de navegador de la lista, el sitio de phishing muestra una pantalla de desbloqueo diseñada para coincidir con la identidad visual de la extensión real, con el logotipo, la combinación de colores, la disposición de los botones y el texto correctos.
Las capturas de pantalla que aparecen a continuación muestran las extensiones falsificadas junto con las originales. Las diferencias no son visibles para quien no las busque específicamente.
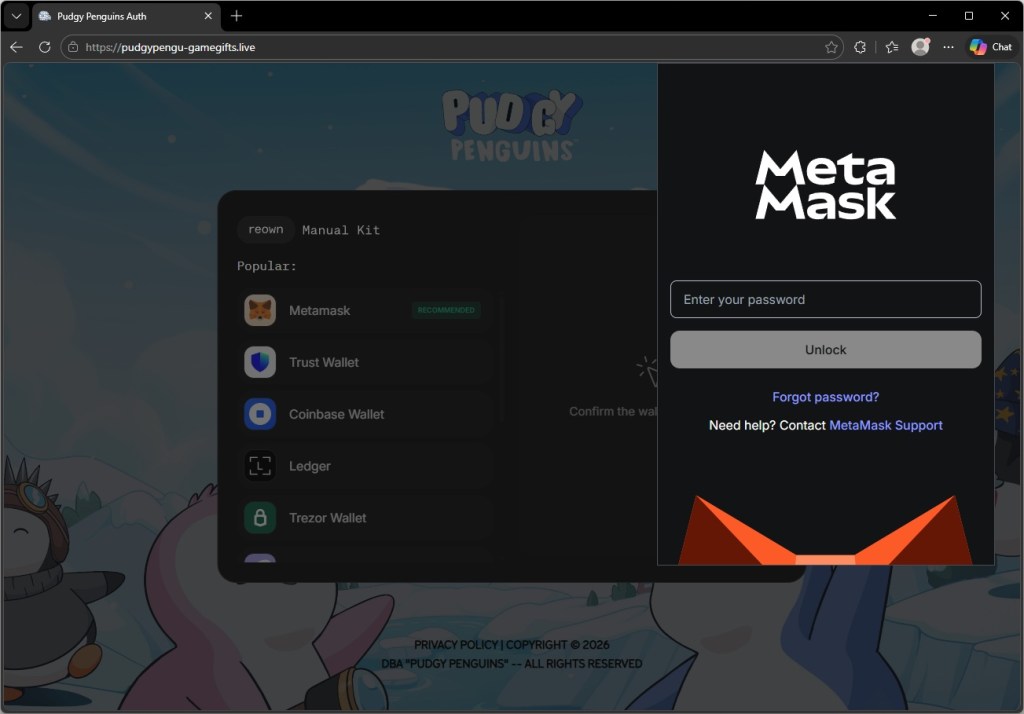
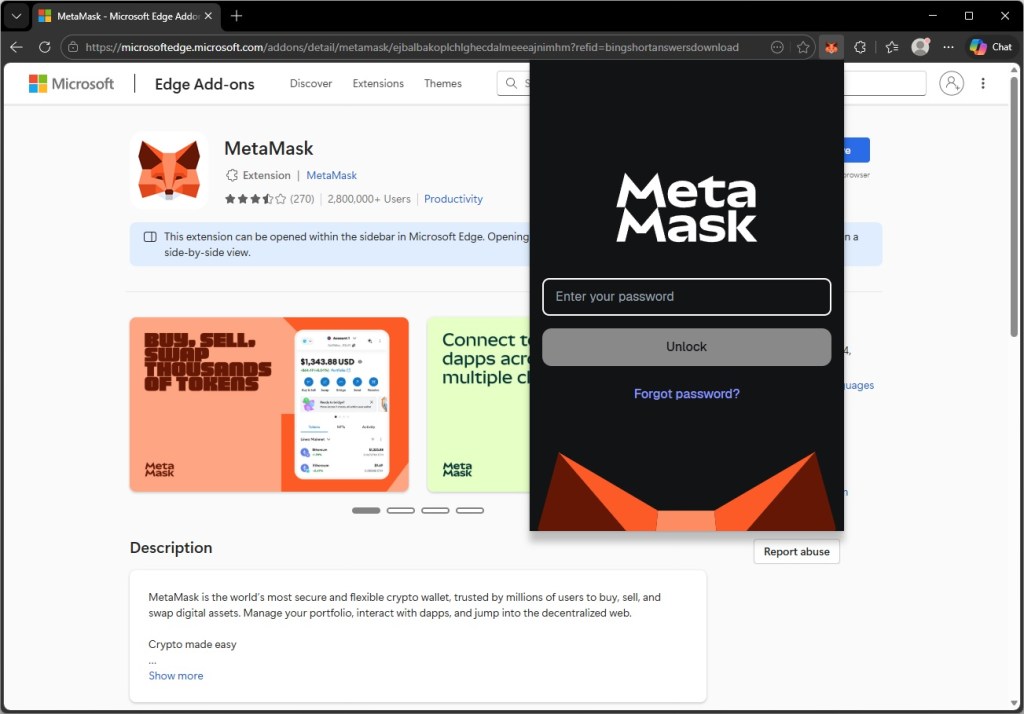
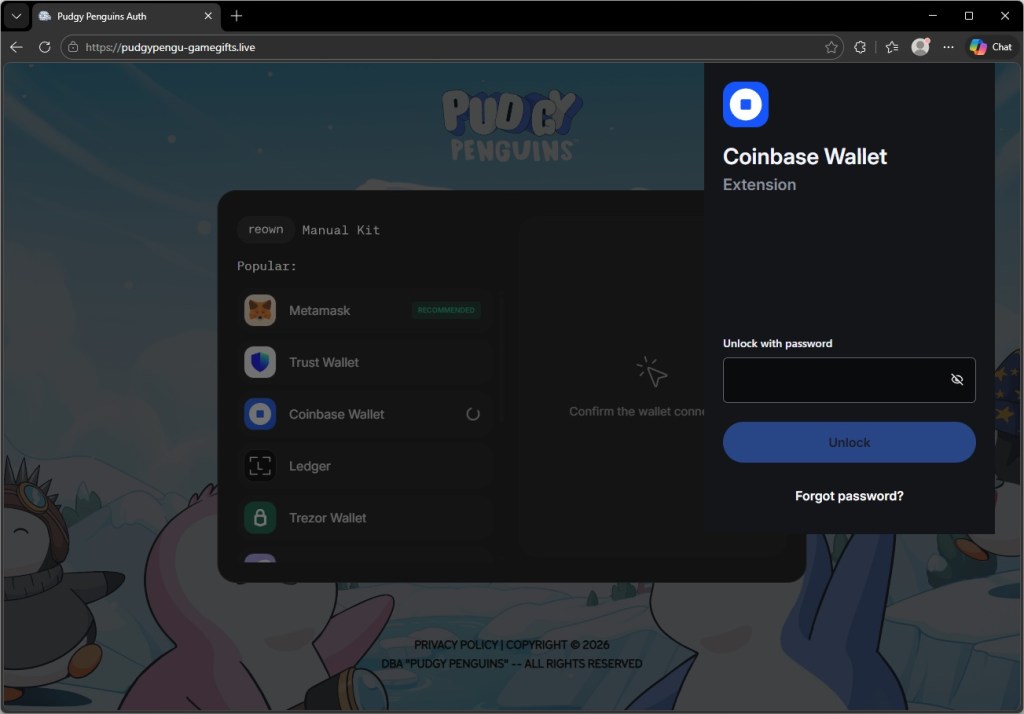
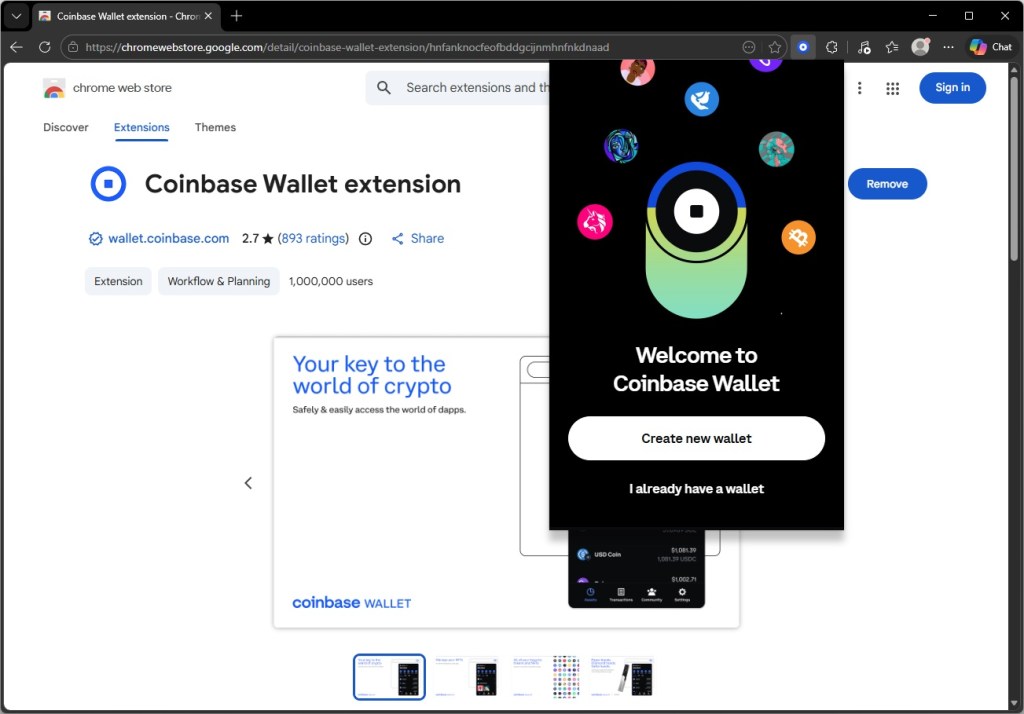
Los usuarios de monederos de hardware no están exentos, y el hecho de que Trezor haya sido el objetivo de los ataques resulta especialmente revelador.
Los dispositivos Trezor suelen pertenecer a personas con suficiente experiencia en criptomonedas como para invertir en hardware de seguridad especializado. En otras palabras, usuarios que probablemente poseen cuentas de alto valor.
Al seleccionar Trezor Wallet en el sitio de phishing, se activa un cuadro de diálogo que imita fielmente la interfaz del puente Trezor Connect. Al mismo tiempo, el navegador muestra una solicitud de permiso para dispositivos USB nativa (el propio cuadro de diálogo del sistema operativo, activado por una llamada a la API WebUSB) con el mensaje "pudgypengu-gamegifts.live quiere conectarse".
Si no hay ningún dispositivo Trezor conectado, el mensaje indica "No se han encontrado dispositivos compatibles", pero la secuencia está diseñada para parecer un auténtico protocolo de enlace de hardware.
Si un usuario conecta su Trezor en este punto y aprueba el permiso USB, le habrá otorgado al sitio de phishing acceso al puente del dispositivo.
Para quienes no tengan un dispositivo a mano, el cuadro de diálogo ofrece otra opción: «Utilice un método de conexión alternativo». Es probable que este método sea el más peligroso. Un usuario que no logra que funcione la conexión por hardware y recurre a una opción manual está a un paso de que se le pida que introduzca su frase semilla, la clave maestra de su cartera, directamente en un campo controlado por el atacante.
La página que se hace la muerta para los investigadores
La página de phishing es más cautelosa de lo que parece a primera vista.
El sitio web incorpora un cargador JavaScript ofuscado, cuyo contenido real está comprimido y oculto tras múltiples capas de codificación, que realiza una serie de comprobaciones antes de hacer cualquier cosa visible.
En primer lugar, comprueba si el navegador está siendo controlado por una herramienta automatizada del tipo que utilizan los investigadores de seguridad y los entornos de pruebas para analizar páginas sospechosas de forma masiva. Si detecta alguna, se detiene discretamente y la página aparece como limpia.
A continuación, lee el identificador del hardware gráfico para determinar si se está ejecutando dentro de una máquina virtual, que es otro entorno de análisis común.
Solo cuando se asegura de que hay un usuario real presente, solicita una segunda carga útil, de mayor tamaño, al servidor del atacante. Dicha carga útil contiene el código responsable del robo de credenciales.
Incluso esa solicitud incluye una medida de seguridad. Si la respuesta del servidor es menor de 500 KB (el tipo de respuesta de marcador de posición que un proveedor de seguridad podría enviar a un dominio malicioso conocido), el cargador la descarta y no hace nada.
La consecuencia práctica de todo esto es que las herramientas de escaneo automatizadas probablemente consideren la página inicial como inofensiva, ya que en su infraestructura se comporta como tal. La funcionalidad maliciosa nunca se carga a menos que el servidor del atacante decida que vale la pena atacar al visitante.
Por qué esta campaña se dirige a los jugadores con sobrepeso
La coincidencia de fechas parece deliberada. Pudgy World se lanzó el 10 de marzo de 2026, y la campaña de phishing parece haber estado activa en torno a esa misma fecha. Los nuevos jugadores que acceden al juego por primera vez se encuentran con un proceso de incorporación Web3 que nunca antes habían experimentado.
El paso legítimo de “conectar tu billetera” en el sitio oficial enseña a los usuarios que este comportamiento es normal. El sitio de phishing luego explota esa expectativa antes de que la experiencia pueda cuestionarla.
La variedad de monederos afectados también es significativa. La campaña prácticamente no deja ningún punto ciego. Ya sea que la víctima posea Ethereum, Solana o activos multicadena, existe una falsificación convincente esperándola. Crear 11 falsificaciones de interfaz de usuario específicas para cada monedero no es tarea fácil. Esto apunta a un atacante con amplios recursos o, más probablemente, a la reutilización de un kit de phishing comercial diseñado precisamente para este tipo de ataque.
Qué hacer si usted puede haber sido afectado
Las campañas de phishing de criptomonedas se han basado durante mucho tiempo en airdrops falsos y páginas MetaMask falsas. Esta campaña destaca por la precisión con la que imita la pantalla de desbloqueo de una billetera, colocando el aviso exactamente donde aparecería una ventana emergente de una extensión real y explotando la memoria muscular de los usuarios.
El ataque también se produce aprovechando el lanzamiento de Pudgy World. A medida que los productos Web3 llegan a un público más amplio, atraen a atacantes que buscan usuarios poco familiarizados con la seguridad de las billeteras digitales.
Una regla sigue vigente: un sitio web nunca puede mostrar la pantalla real de desbloqueo de la extensión de tu navegador.
- Si ingresaste tu contraseña de MetaMask, Coinbase Wallet o cualquier otra billetera digital en este sitio, cámbiala inmediatamente desbloqueando la extensión como de costumbre y accediendo a Configuración. Considera transferir tus activos a una nueva dirección de billetera cuya frase semilla nunca se haya utilizado en ningún sitio web.
- Si autorizaste el acceso USB a Trezor, desconecta el dispositivo y revisa el historial de conexiones de Trezor Suite. Una conexión WebUSB por sí sola no expone tu frase semilla, pero puede permitir que una página maliciosa se comunique con el puente. Revoca el permiso inmediatamente en la configuración de tu navegador.
- Guarda en tus marcadores el sitio oficial de Pudgy Penguins (pudgypenguins.com) y la URL oficial del juego. Navega directamente desde ese marcador, nunca desde un enlace en Discord. Twitter o un mensaje directo.
- Instala una extensión para tu navegador que identifique los dominios de phishing conocidos antes de interactuar con ellos. Malwarebytes Browser Guard bloqueará este dominio.
- Recuerda esta regla: la pantalla para desbloquear tu billetera siempre aparece en la barra superior de la ventana, no dentro de la página. Cualquier página que muestre la solicitud de contraseña dentro del contenido es un sitio de phishing.
Indicadores de Compromiso (IOC)
Dominios
pudgypengu-gamegifts[.]live