

Hemos detectado una enorme campaña de ingeniería social diseñada para atraer a la gente a sitios de apuestas en línea haciéndoles creer que están instalando una aplicación legítima.
Lo llamamos FriendlyDealer . Se ha detectado en al menos 1500 dominios, cada uno con un sitio web que suplanta la identidad de Google Play o la App Store de Apple. Los usuarios creen que están descargando una aplicación de juegos de azar de una fuente confiable, con todas las verificaciones, reseñas y medidas de seguridad que esto implica. Pero en realidad siguen en un sitio web, instalando una aplicación web que luego los redirige a ofertas de casino a través de enlaces de afiliados.
Esta campaña no roba contraseñas ni instala software malicioso tradicional. En cambio, obtiene ingresos mediante comisiones cada vez que alguien se registra o deposita dinero en uno de estos sitios.
Puede que suene menos grave que un troyano bancario, pero el resultado final es que la gente es canalizada hacia sitios de apuestas no regulados, sin verificación de edad, sin límites de depósito y sin protección al consumidor. Y esto ocurre en un momento en que la adicción al juego está siendo calificada como la explosión más rápida del juego que el país haya visto jamás.
Un kit, docenas de aplicaciones, diseñado para imitar tiendas de aplicaciones reales.
FriendlyDealer está diseñado como un kit único y reutilizable que puede generar muchos listados de aplicaciones falsas diferentes.
El kit detecta qué dispositivo estás utilizando y te muestra una tienda falsa diferente en consecuencia. Android Los usuarios ven una Google Play Store falsa. Los usuarios de iPhone ven una App Store de Apple falsa. El kit incluso carga las fuentes del sistema correctas para cada plataforma (Google Sans en Android , San Francisco en iOS ) así que la tipografía coincide con lo que esperarías en tu propio teléfono.
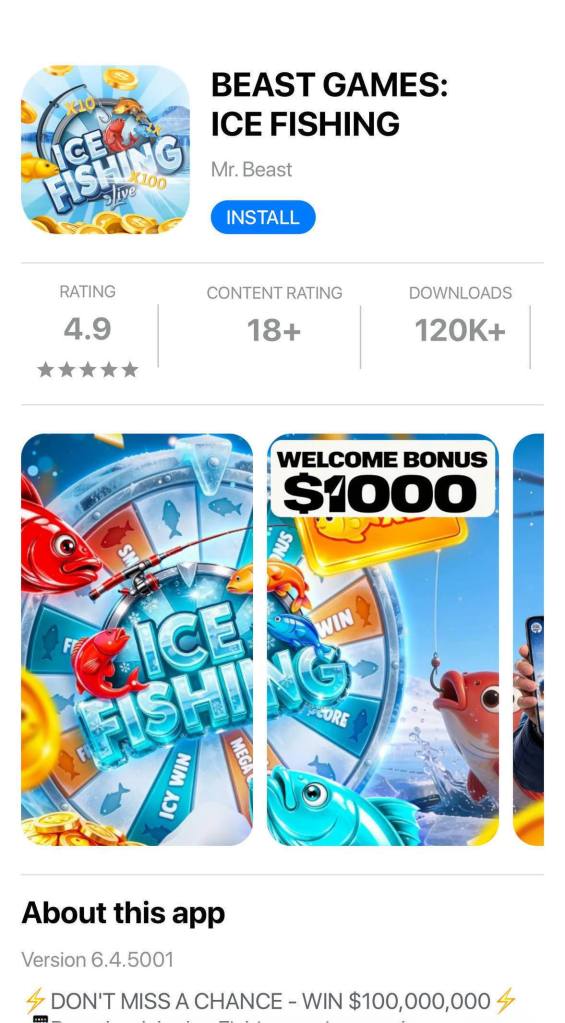
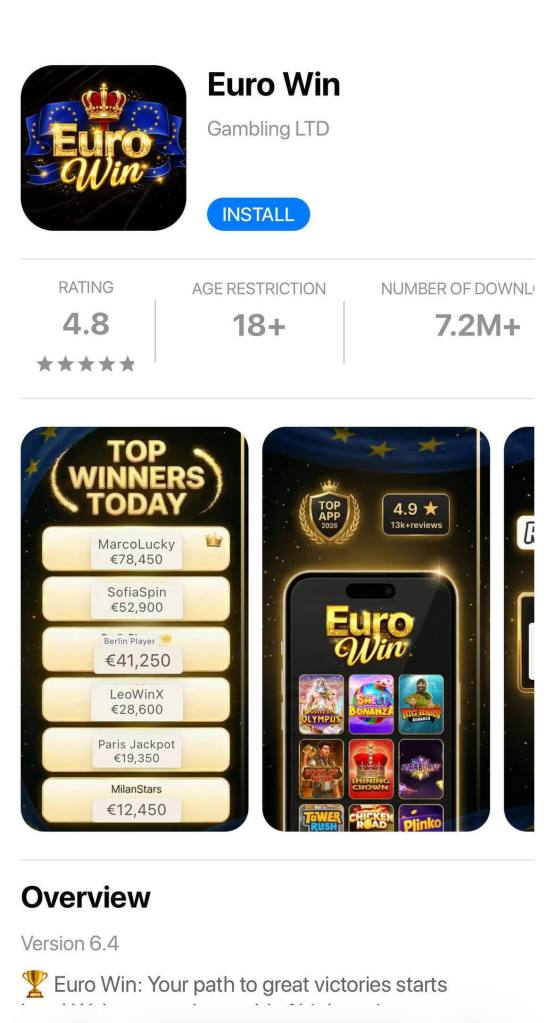
En esencia, se trata de una única aplicación web que lee todo su contenido de un archivo de configuración integrado en la página. Si modificas ese archivo, obtendrás una aplicación completamente diferente que se ejecuta con el mismo código.
Los operadores han utilizado esto para lanzar al menos veinte marcas de casino, desde “ Tower Rush ” (189 despliegues) hasta “ Chicken Road ” (97) y “ BEAST GAMES: ICE FISHING ” (43), que imita a YouTube Creador: MrBeast. (Cabe destacar que algunas apariencias reutilizan los nombres de marcas de juegos de azar legítimas, pero ninguna de ellas está afiliada a la operación).
Las reseñas son falsas. Diferentes aplicaciones reutilizan nombres de usuario, fotos de perfil, textos y respuestas de desarrolladores idénticos, y se repiten en varias marcas. Antes de mostrar la tienda falsa, el kit también puede mostrar un minijuego de casino sencillo para fomentar la interacción.
El botón falso de “Instalar” en Android depende de un Chrome función que solo funciona en dispositivos móviles. Captura Chrome Se muestra el aviso de instalación y se activa al pulsarlo, por lo que aparece un cuadro de diálogo de instalación real. No aparece la advertencia habitual sobre la instalación de aplicaciones de fuentes desconocidas. Investigaciones anteriores han demostrado que las aplicaciones instaladas de esta manera pueden incluso mostrar "Instalado desde Google Play Store" en la configuración del teléfono.
El código hace todo lo posible para que accedas al navegador correcto. Si llegas a través de un Facebook o Instagram anuncio, estás dentro del navegador integrado de esas aplicaciones, que no puede activar la instalación. En Android , el kit genera un enlace especial que fuerza a que la página se vuelva a abrir en Chrome . En iOS , hace lo mismo pero para Safari. Si Chrome Si no está instalada, la alternativa te redirige a la Play Store para descargarla. Incluso hay un gestor independiente para el navegador de Samsung. La ingeniería específica para cada navegador es excepcionalmente detallada.
La página desactiva el zoom, lo que dificulta la inspección detallada. El kit asigna un ID de seguimiento por usuario y lo reutiliza en los flujos de análisis, eventos, registro de notificaciones push y enrutamiento de ofertas.
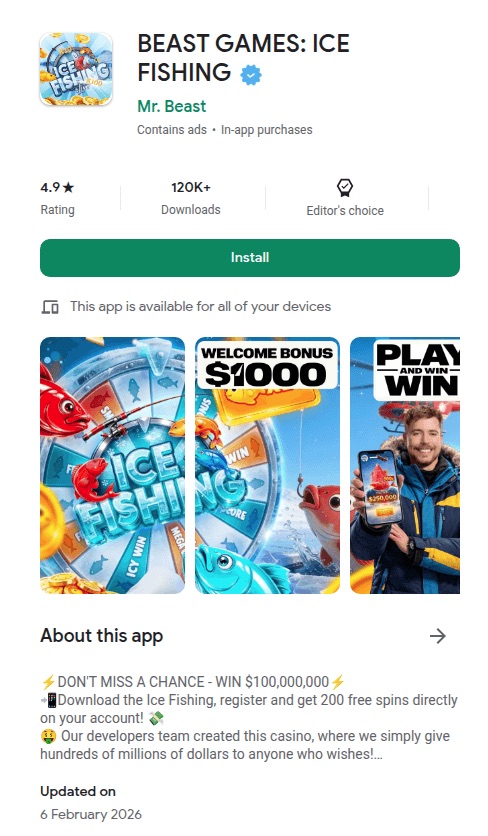
Página falsa de Google Play: BEAST GAMES: ICE FISHING de Mr. Beast 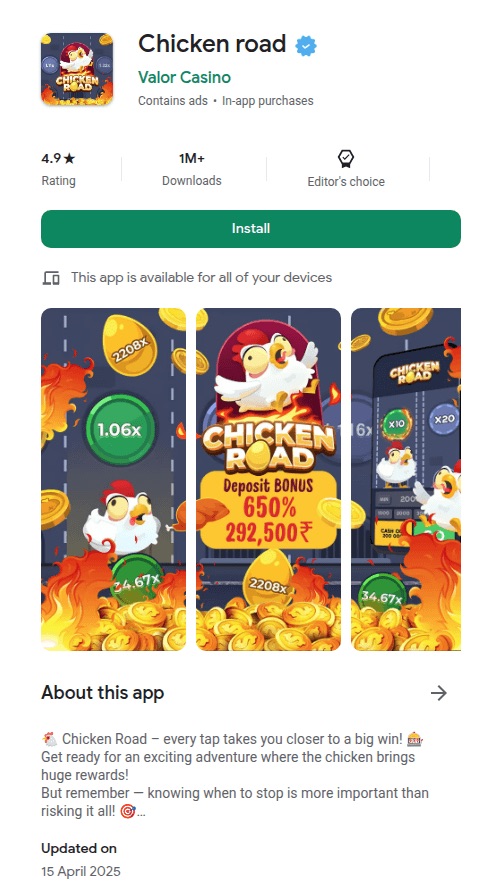
Página falsa de Google Play: Chicken road de Valor Casino 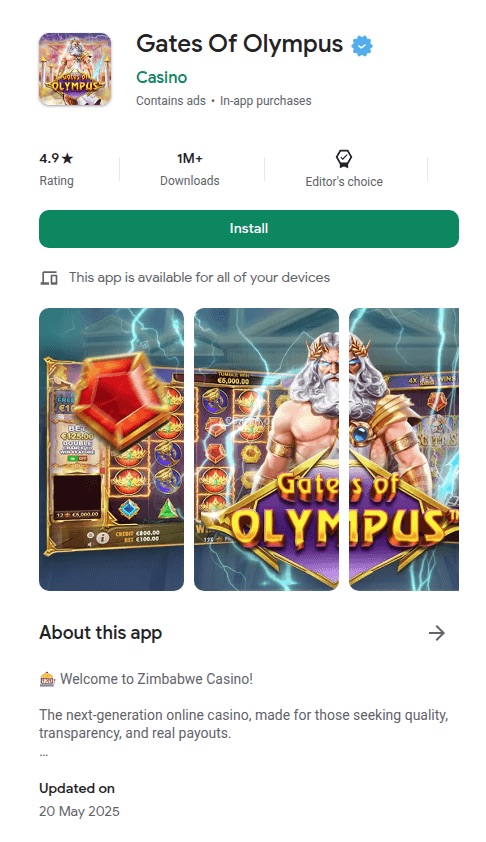
Página falsa de Google Play: Gates of Olympus de Casino 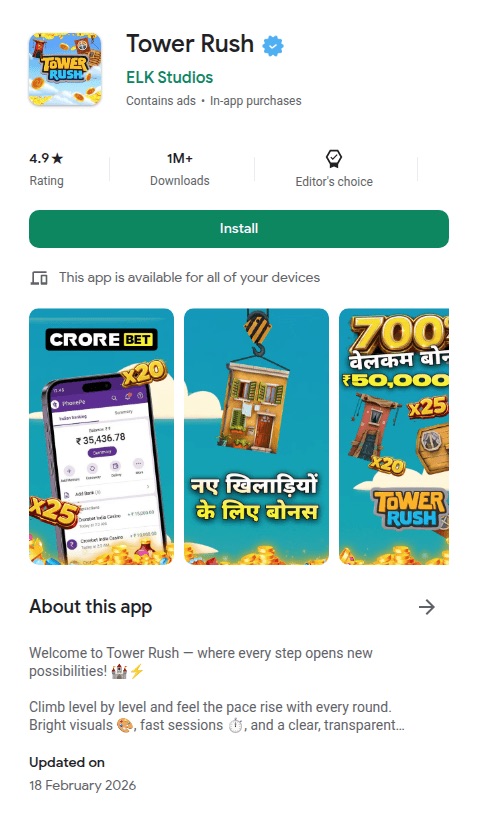
Página falsa de Google Play: Tower Rush de ELK Studios 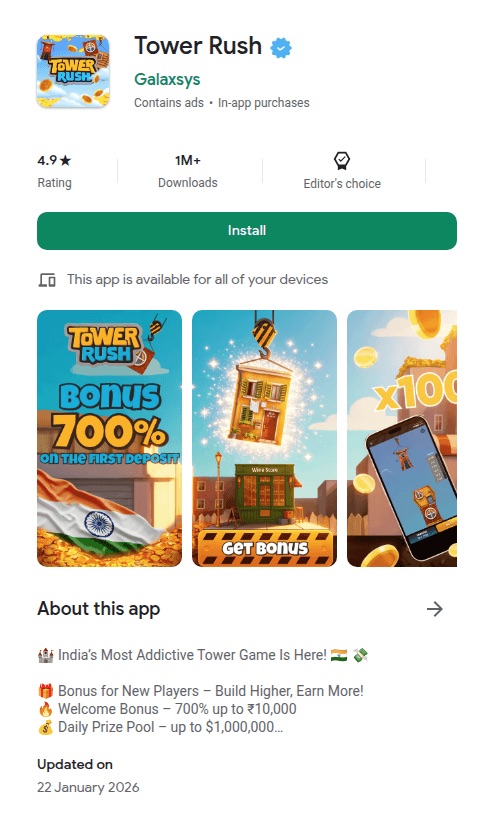
Página falsa de Google Play: Tower Rush de Galaxsys 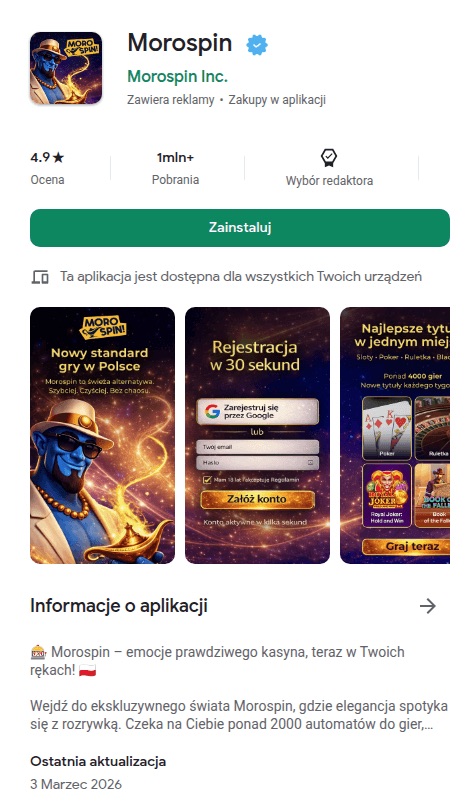
Página falsa de Google Play: Morospin de Morospin Inc. 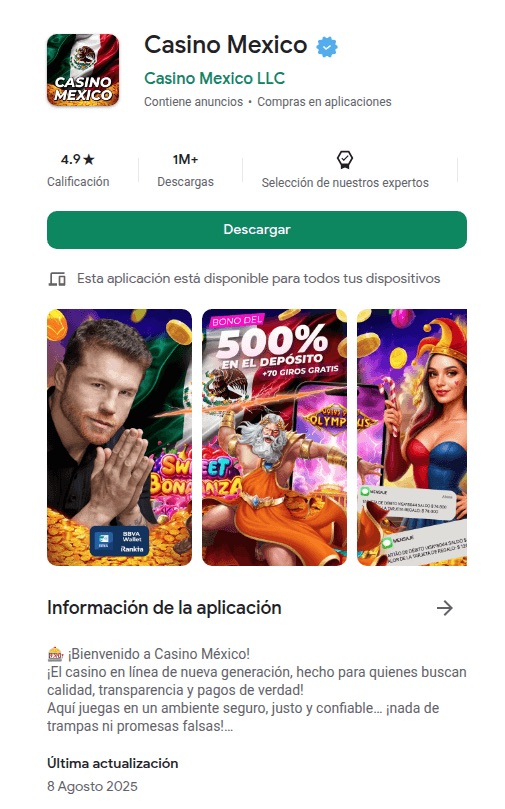
Página falsa de Google Play: Casino México por Casino México LLC 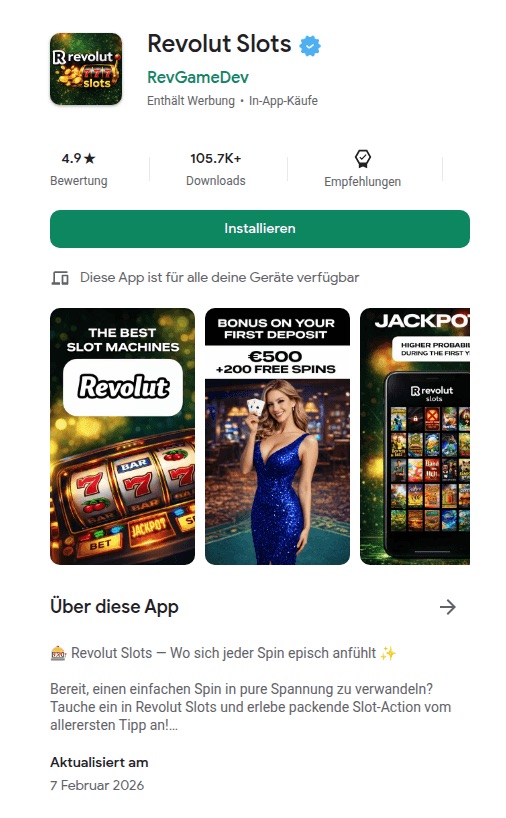
Página falsa de Google Play: Revolut Slots de RevGameDev
El kit está cableado para publicidad pagada. La configuración incluye ranuras vacías para píxeles de seguimiento de cuatro plataformas publicitarias: Google, Yandex, Facebook y TikTok. La aplicación y el script de fondo pueden reenviar Facebook -identificadores de anuncios de estilo (_fbc / _fbp) cuando esos valores estén disponibles. El código hace referencia a los campos de telemetría de Yandex e incluye comentarios y cadenas de depuración en ruso, lo cual es coherente con un contexto de desarrollo de habla rusa, aunque esos elementos también podrían haberse heredado de un kit reutilizado o comprado.
El proceso es sencillo: comprar tráfico publicitario, detectar el dispositivo, mostrar una tienda de aplicaciones falsa, activar una instalación de apariencia real y redirigir a un casino a través de un enlace de afiliado.
No estás instalando una aplicación.
Cuando un usuario pulsa Instalar, la página no descarga una aplicación. En su lugar, el navegador crea lo que se conoce como una Aplicación Web Progresiva (PWA). Se trata, básicamente, de un sitio web que se comporta como una aplicación, con su propio icono en la pantalla de inicio y su propia pantalla de bienvenida. Para la mayoría de la gente, es indistinguible de una aplicación real.
Una vez instalada, la aplicación puede seguir ejecutándose en segundo plano mediante funciones del navegador llamadas service workers (que mantienen una conexión persistente con tu dispositivo). Los ejemplos incluyen el worker principal de la PWA y el código para registrar un worker de notificaciones push independiente (para enviarte notificaciones) cuando esté habilitado.
El kit también detecta si ya lo has instalado. Comprueba si tu dispositivo tiene instalada una PWA y, si la encuentra, omite por completo la tienda falsa y te redirige directamente al casino.
Un dominio lo une todo.
Cada implementación de FriendlyDealer se conecta al mismo dominio: ihavefriendseverywhere[.]xyzEste es el servidor de recopilación de datos de la campaña, y el nombre que inspiró el nombre de seguimiento de la operación.
El script de fondo y el código de la aplicación envían telemetría a este dominio, incluyendo el idioma del navegador, la zona horaria, los datos del agente de usuario, sugerencias opcionales del cliente del agente de usuario, identificadores de campaña e identificadores de anuncios cuando estos valores están disponibles. Gran parte de esta información se envía mediante encabezados de solicitud personalizados.
Algunas solicitudes utilizan el método HEAD para mantener un peso ligero.
El código de la aplicación también envía algo que el script de fondo no envía: informes de errores de JavaScript. Cada bloqueo, cada carga de recursos fallida, cada excepción no controlada que ocurre en el dispositivo de la víctima se captura, se empaqueta en un objeto de error estructurado con una marca de tiempo y contexto, y se publica en ihavefriendseverywhere[.]xyz/api/log_standard_err. En efecto, los operadores están recopilando tanto datos de usuario como telemetría de errores de producción de dispositivos reales.
Si una solicitud falla (por ejemplo, debido a una señal débil), el script en segundo plano la almacena localmente y la vuelve a intentar más tarde. Una vez que se restablece la conexión, los datos se envían automáticamente.
La aplicación falsa también solicita permiso para recibir notificaciones. Si el usuario lo concede, el sistema puede registrar una suscripción push y crear un canal directo para futuras notificaciones. Estas aparecen como notificaciones normales de la aplicación, lo que permite a los operadores comunicarse directamente con el usuario incluso después de cerrar la aplicación.
Sigue el rastro del dinero: comisiones de afiliados, no malware.
FriendlyDealer no propaga virus ni toma el control de dispositivos. Toda la operación se basa en comisiones de afiliados . Cada página falsa de la tienda de aplicaciones contiene una redirección oculta a una red de seguimiento de afiliados. Cuando un usuario se registra o deposita dinero, el operador recibe una comisión.
Encontramos varias redes de seguimiento de afiliados en el código. Un ID por usuario aparece en la lógica de análisis, eventos, notificaciones push y enrutamiento de ofertas del kit, lo que permite correlacionar la actividad en múltiples etapas del embudo.
Este modelo explica la enorme escala de la campaña. Cada dominio es desechable. El kit es una plantilla; basta con modificar un archivo de configuración para tener una nueva marca de casino en un dominio nuevo en cuestión de minutos. Con comisiones para afiliados que, según se informa, oscilan entre 50 y 400 dólares por usuario que realiza un depósito, incluso una pequeña tasa de conversión en mil dominios genera ingresos rápidamente.
¿Quién está detrás de esto?
No podemos atribuir la campaña a un grupo específico, pero hay indicios. El código fuente contiene comentarios en ruso (por ejemplo, “ Создаем таймер для измерения времени загрузки Vue “). Una de las versiones se distribuyó con cadenas de depuración en ruso sin procesar que se eliminaron de la versión de producción. El código se integra con Yandex Metrica, que es popular en Rusia y los antiguos estados soviéticos.
Estos indicios apuntan a un contexto de desarrollo en ruso, aunque el código podría haber sido reutilizado o comprado.
El código también incluye etiquetas de marketing de afiliación —preland-alias y preland-final-action— donde una "pre-página de destino" es la página que ve el visitante antes de la oferta propiamente dicha. El código de la aplicación muestra que esta etiqueta controla el comportamiento del kit: un valor de 0 activa la instalación de una PWA, mientras que 1 redirige a una tienda de aplicaciones. Combinado con ranuras de píxeles publicitarios plug-and-play, configuración por implementación y lógica de entorno de producción/ensamblaje, esto sugiere firmemente un kit reutilizable diseñado para múltiples campañas u operadores, no un proyecto único.
Encontramos varias versiones del mismo kit. La versión de producción no incluye mensajes de depuración, pero otras versiones sí incluyen mensajes de error completos en ruso y compatibilidad con números arábigos en toda la interfaz: contadores de descargas, calificaciones, fechas de reseñas y más. Esto no parece ser un kit diseñado para un solo mercado; aparentemente, está pensado para admitir variantes regionales durante el proceso de compilación.
Un truco conocido con una recompensa diferente.
Las páginas falsas en las tiendas de aplicaciones son una técnica conocida, utilizada a menudo para robar credenciales bancarias o distribuir software espía. FriendlyDealer utiliza la misma táctica: una tienda falsa convincente y un proceso de instalación que parece real, pero con un objetivo diferente. No toma el control de tu teléfono ni roba tus contraseñas. Te dirige a plataformas de apuestas y obtiene una comisión cuando gastas dinero.
El daño es financiero más que técnico: las víctimas son canalizadas hacia ofertas de juegos de azar a través de flujos de instalación y redireccionamiento engañosos, y pueden terminar depositando dinero en sitios que no eligieron intencionalmente.
También sirve como recordatorio de que no todas las estafas buscan robar tus contraseñas. El fraude de afiliados, especialmente en los juegos de azar en línea, puede financiar operaciones enormes sin siquiera tocar una sola credencial. Quienes están detrás de esto han creado una fábrica: una plantilla, veinte marcas, más de 1500 dominios. Los anuncios pagados generan tráfico. Las tiendas de aplicaciones falsas cierran el trato. La red de afiliados paga las facturas.
Lo que hace que esto sea efectivo es que abusa de cosas que se supone que son dignas de confianza. Chrome flujo de instalación de la aplicación en Android Tanto Safari como la opción "Añadir a la pantalla de inicio" en iPhone son funciones legítimas que cumplen su función. El problema radica en que la página que activa la instalación es engañosa. El kit está diseñado meticulosamente para que solo los usuarios adecuados, en los dispositivos correctos y a través de los anuncios correctos, lo vean.
Qué hacer si instalaste una de estas aplicaciones.
En Android :
- Para eliminar la aplicación : mantén pulsado el icono y pulsa Desinstalar , o ve a Ajustes > Aplicaciones y elimina todo lo que no reconozcas.
- Borra los datos del sitio en Chrome : la aplicación puede dejar datos en tu navegador. Abre Chrome > Configuración > Configuración del sitio > Todos los sitios , busque el sitio y pulse Borrar y restablecer .
- Comprobar permisos de notificación : Ir a Chrome > Ajustes > Notificaciones y elimina los sitios que no reconozcas. Desinstalar la aplicación no elimina el acceso a las notificaciones.
- Compruebe otros navegadores : si utiliza Edge En Brave u otro navegador basado en Chromium, repita los mismos pasos.
En iPhone:
- Eliminar la aplicación : Mantén pulsado el icono de la aplicación en la pantalla de inicio y pulsa Eliminar aplicación. iOS , las PWA no instalan un script en segundo plano como lo hacen en Android Por lo tanto, al eliminar el icono también se eliminan los datos del sitio almacenados en caché.
- Borra los datos del sitio en Safari : Ve a Ajustes > Safari > Advanced > Datos del sitio web y busca el dominio. Desliza para eliminarlo. Esto borrará las cookies y los datos almacenados restantes.
- Comprueba los permisos de notificación : Ve a Ajustes > Aplicaciones > Safari . Desplázate hasta la sección Ajustes para sitios web y pulsa Notificaciones . Busca el sitio y elimina o deniega el acceso.
Si usted depositó dinero tras ser redirigido a través de una de estas páginas y cree que fue engañado, póngase en contacto con su banco o proveedor de pagos de inmediato.
Indicadores de Compromiso (IOC)
Dominios
ihavefriendseverywhere[.]xyz—Servidor de exfiltración de datos y registro de erroresvalor[.]bet—URL de puerta/punto de control (/__pwa_gate ruta)wikis[.]lifestyle—Referencia de dominio codificada en el código de la aplicación
Los estafadores saben más de ti de lo que crees.
Malwarebytes Mobile Security Te protege del phishing, mensajes de texto fraudulentos, sitios web maliciosos y mucho más. Incluye protección anticams con inteligencia artificial en tiempo real.








